
Kibernetički napadi odavno nisu rijetka vijest o kojoj slušamo iz svjeskih medija.
Postao je svakodnevica, mjerljiva i brojčano izražena, a najnoviji podaci to potvrđuju i kod nas i u cijeloj Europi.
Kada se brojke iz Hrvatske stave uz bok onima iz Europske unije i susjedne Slovenije, dobiva se jasna slika: napadi rastu, phishing ostaje najčešći ulaz, a nijedna organizacija, bez obzira na veličinu i djelatnost, nije izvan dometa.
U ovom tekstu prolazimo kroz najvažnije brojke.
Prvo kako stvari stoje u Hrvatskoj, zatim što pokazuju europski podaci, s posebnim osvrtom na Sloveniju, i na kraju što sve te brojke zajedno govore organizacijama i pojedincima koji se žele zaštititi.
1.203 incidenta u devet mjeseci
Podaci Nacionalnog CERT-a pri CARNET-u pokazuju da je u prvih devet mjeseci 2026. godine u Hrvatskoj zabilježeno 1.203 kibernetička incidenta.
Nije riječ o apstraktnoj brojci, nego o konkretnim slučajevima u kojima je netko bio meta, žrtva ili barem ozbiljno ugrožen nekim oblikom napada.
Najviše se ističe phishing.
Čak 36 posto svih incidenata, odnosno 439 slučajeva, odnosi se upravo na tu vrstu napada, u kojem se napadač lažno predstavlja kako bi od žrtve izmamio podatke, lozinke ili novac.
Slijede neželjene poruke s udjelom od 24 posto, odnosno 289 slučajeva, te ostale vrste financijski motiviranih prijevara s udjelom od 19 posto, odnosno 224 slučaja.
Dakle, više od trećine svih incidenata otpada na phishing, a velika većina ostalih također ima financijsku pozadinu.
Taj podatak nije izoliran.
Prethodne je godine Nacionalni CERT obradio više od 1.500 incidenata, što je bio rast od gotovo 36 posto u odnosu na godinu ranije.
Trend je, dakle, jasno uzlazan.
Uz to, prema podacima Ministarstva unutarnjih poslova, kiberkriminal je samo u prvoj polovici 2026. godine prouzročio više od 16 milijuna eura materijalne štete.
Svaki kibernetički napad koji uspije ostavlja trag, a zbroj tih tragova mjeri se u milijunima.
Ono što zabrinjava jest da phishing, iako tehnički jednostavan, ostaje najuspješniji.
Napadačima ne treba probijati sofisticirane sustave kad je dovoljno prevariti jednog zaposlenika da klikne na poveznicu ili otkrije podatke.
Ljudski faktor i dalje najslabija, ali i najvažnija karika obrane.
Europa: krajolik prijetnji
Da bismo hrvatske brojke stavili u kontekst, vrijedi pogledati što se događa na razini cijele Europske unije.
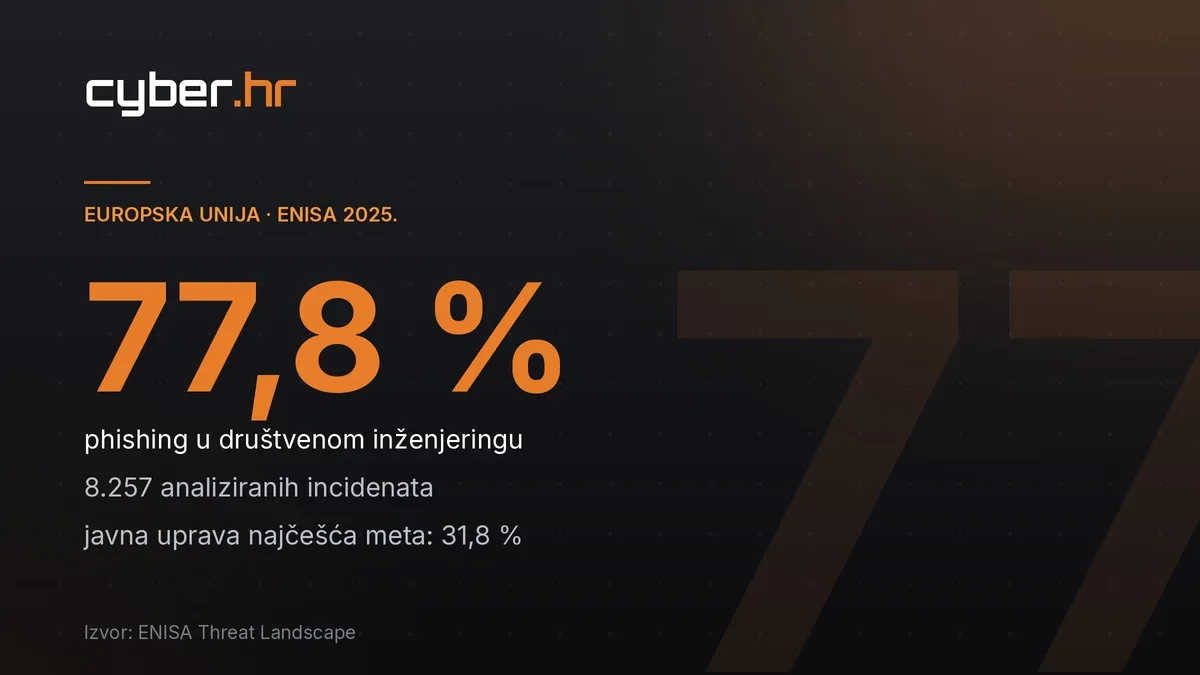
Agencija Europske unije za kibernetičku sigurnost, poznata kao ENISA, u svom je izvješću o krajoliku prijetnji analizirala 8.257 incidenata zabilježenih tijekom 2025. godine.
Ta brojka pokazuje razmjere problema na kontinentu na kojem je digitalna infrastruktura duboko povezana i međuovisna.
Struktura napada na europskoj razini djelomično se razlikuje od hrvatske slike.
Najčešći oblik bili su napadi uskraćivanjem usluge, poznati kao DDoS, koji su činili 51,3 posto zabilježenih incidenata.
Slijedi neovlašteni pristup s udjelom od 39,5 posto, dok je ucjenjivački softver, poznat kao ransomware, ostao jedan od glavnih izvora poremećaja diljem Unije.
Razlika u odnosu na Hrvatsku dijelom proizlazi iz toga što se na europskoj razini u statistiku ulijevaju i veliki, politički i ideološki motivirani napadi na infrastrukturu, dok domaća statistika više odražava prijetnje usmjerene na obične korisnike i manje organizacije.
Phishing i dalje napada
Prema ENISA-i, phishing je činio čak 77,8 posto svih tehnika društvenog inženjeringa zabilježenih u napadima na metu unutar Unije.
Društveni inženjering, dakle manipulacija ljudima umjesto probijanja tehnologije, i dalje je omiljeni alat napadača, a unutar njega phishing dominira.
Izvješće otkriva i tko su najčešće mete.
Na vrhu je javna uprava s udjelom od 31,8 posto svih napada, što pokazuje da su državne i javne institucije postale primarni cilj.
Slijede poslovne usluge s 8,5 posto, promet s 8 posto, proizvodnja s 6,9 posto te financije i bankarstvo s 5,6 posto.
Zabrinjava i porast napada koje provode takozvani haktivisti te skupine povezane s državama, što kibernetički napad sve češće pretvara iz kriminalnog čina u oružje geopolitičkog sukoba.
Jedan detalj posebno je poučan.
Iskorištavanje ranjivosti, dakle sigurnosnih rupa u softveru, činilo je 60,4 posto incidenata u kategoriji neovlaštenog pristupa.
Ljudski faktor i dalje velik problem predstavlja nepravodobno krpanje poznatih propusta, što je nešto što organizacije mogu i moraju bolje kontrolirati.
Slovenija: brži rast i poznati obrasci
Posebno je zanimljivo pogledati Sloveniju, zemlju koja nam je po veličini, gospodarstvu i razini digitalizacije vrlo bliska, pa su usporedbe s njom često jasnije nego one s velikim članicama Unije.
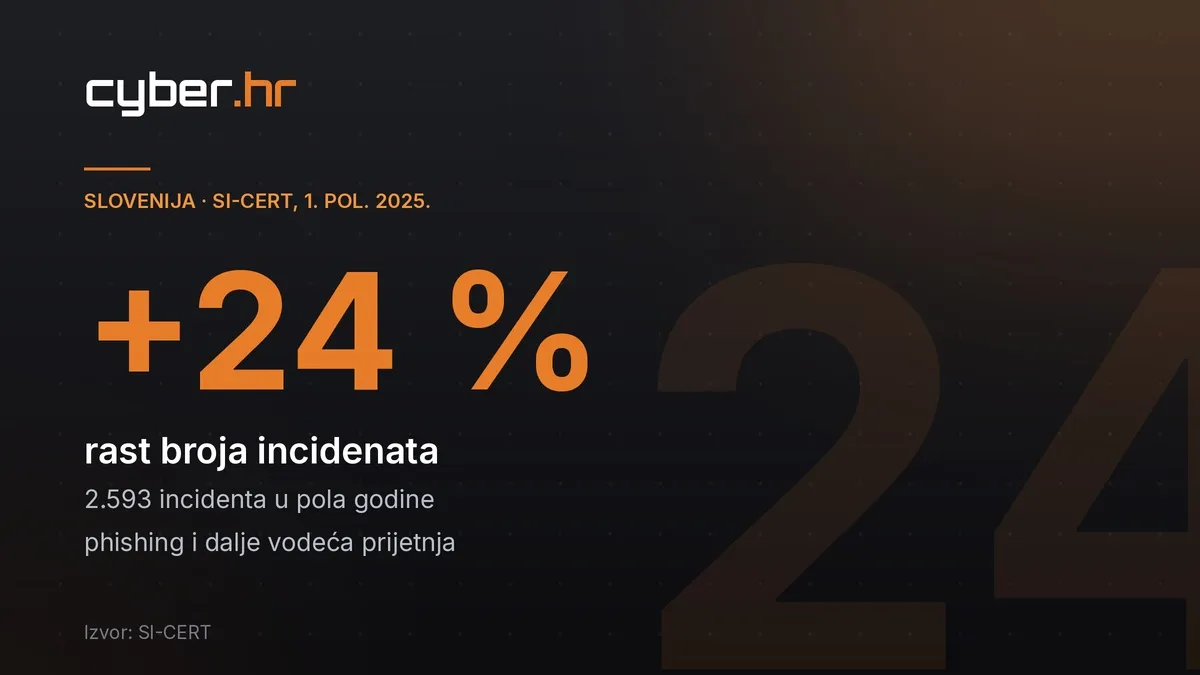
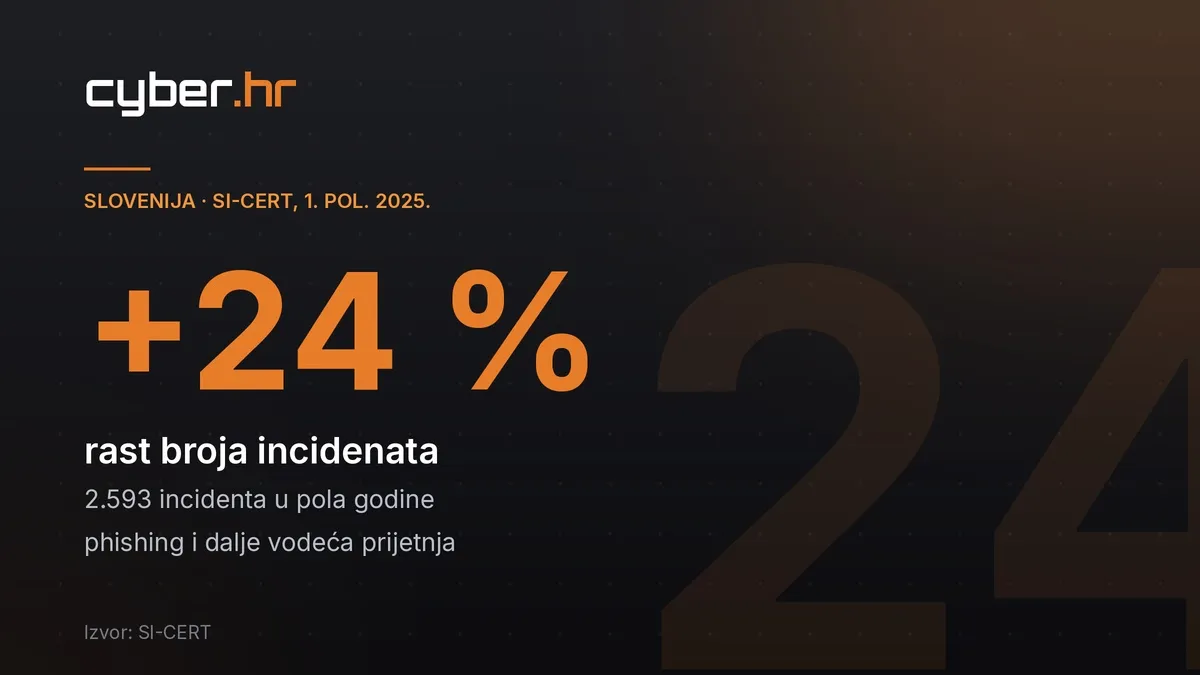
Slovenski SI-CERT u prvoj je polovici 2025. godine obradio 2.593 kibernetička incidenta.
Radi se o porastu od 24 posto u odnosu na isto razdoblje prethodne godine, što pokazuje da Slovenija bilježi jednako izražen uzlazni trend kao i Hrvatska.
Od tog broja, 351 slučaj svrstan je u teže incidente, dok je 1.604 slučaja označeno kao lakši incidenti, pri čemu su velika većina upravo internetske prijevare.
Phishing i u Sloveniji zauzima istaknuto mjesto.
SI-CERT navodi da je čak 639 jedinstvenih domena završilo na popisu phishing domena, a stručnjaci su zaprimili i obradili više od 3.130 prijava o phishing stranicama.
Autori statistike pritom naglašavaju da je za realnu sliku smislenije brojiti jedinstvene domene nego pojedinačne prijave, jer se ista lažna stranica često prijavi više puta. Bez obzira na način brojanja, poruka je ista: phishing je i u Sloveniji vodeća prijetnja.
Slovenski podaci donose i jedan trend vrijedan pažnje.
Kao nastavak obrazaca iz prethodne godine, SI-CERT izdvaja zlonamjerni kod koji zloupotrebljava mobilne novčanike te lažne investicijske sheme u kriptovalutama.
Takve su prijevare prethodne godine činile otprilike trećinu svih obrađenih prijevara.
Napadači sesve više usmjeravaju, prema mobilnim uređajima i financijskim aplikacijama, prostoru u kojem korisnici često imaju manje opreza nego pred klasičnim računalom.
Usporedba Hrvatske i Slovenije otkriva više sličnosti nego razlika.
Obje zemlje bilježe rast broja incidenata, u obje phishing dominira, a u obje je financijski motiv pokretač velike većine napada.
Razlika u apsolutnim brojkama dijelom proizlazi iz različitih metodologija i razdoblja mjerenja, no smjer je identičan.
Kibernetički napad u regiji postaje sve češći, a prijevare sve sofisticiranije.
Što povezuje sve te brojke
Kada se podaci iz Hrvatske, Europske unije i Slovenije postave jedni uz druge, izranja nekoliko zajedničkih obrazaca koji vrijede bez obzira na granice.
- Prvi je dominacija phishinga.
Bilo da gledamo hrvatskih 36 posto incidenata, slovenskih više od tri tisuće prijava ili europskih gotovo 78 posto unutar društvenog inženjeringa, zaključak je isti.
Napadači radije varaju ljude nego probijaju tehnologiju, jer je to jeftinije, brže i uspješnije. Svaki kibernetički napad koji počinje phishingom zapravo počinje jednim klikom nepažljivog korisnika.
- Drugi je obrazac financijska motivacija.
Velika većina napada na obične korisnike i manje organizacije ima za cilj novac, bilo izravnom krađom, bilo preusmjeravanjem plaćanja ili ucjenom.
Rast lažnih investicijskih shema i zloupotrebe mobilnih novčanika u Sloveniji savršeno se uklapa u tu sliku.
- Treći je obrazac širenje mete.
Dok su na europskoj razini javna uprava i kritična infrastruktura sve češće na udaru velikih, organiziranih napada, na domaćoj razini i dalje su najizloženiji obični korisnici, mala i srednja poduzeća te lokalne institucije.
Nitko više nije premali da bi bio meta.
- Četvrti je obrazad stalni rast.
I hrvatski i slovenski podaci pokazuju dvoznamenkasti rast broja incidenata iz godine u godinu.
Kibernetički napad nije prolazni val, nego trend koji se ubrzava, a obrana mora rasti barem jednako brzo.
Korist ovih podataka
Brojke su korisne samo ako iz njih izvučemo pouke.
- Prva i najvažnija jest da se najveći dio rizika može smanjiti jednostavnim, dosljednim mjerama, a ne skupim i egzotičnim rješenjima.
Budući da phishing dominira, edukacija ljudi najisplativija je investicija u sigurnost.
Zaposlenici koji znaju prepoznati sumnjivu poruku, koji zastanu prije klika i koji bez srama prijave pogrešku vrijede više od bilo kojeg pojedinačnog alata.
Redovite, praktične vježbe s primjerima iz stvarnog svijta pokazale su se učinkovitijima od suhoparnih pravila.
- Druga je pouka da dvofaktorska autentifikacija mora postati standard.
I kada napadač ukrade lozinku phishingom, drugi faktor provjere često je dovoljan da ga zaustavi.
Uz to, podatak da iskorištavanje ranjivosti stoji iza velikog dijela neovlaštenih pristupa znači da je redovito ažuriranje sustava i pravodobno krpanje poznatih propusta nešto što nijedna organizacija ne smije zanemariti.
- Treća se pouka odnosi na novac i podatke.
S obzirom na to da većina napada cilja upravo njih, svaki zahtjev za promjenom bankovnog računa, hitnom uplatom ili dijeljenjem pristupnih podataka treba pokrenuti dodatnu provjeru neovisnim kanalom.
Rast prijevara s mobilnim novčanicima i kriptovalutama pokazuje da oprez treba proširiti i na mobilne uređaje, a ne samo na klasična računala.
Spremnost kad napad ipak uspije
Nijedna obrana nije savršena, pa uz prevenciju jednako vrijedi uložiti u pripremljenost za trenutak kada napad probije prvu liniju. Organizacija koja unaprijed zna kako će reagirati gubi mnogo manje od one koju incident zatekne nespremnu.
Temelj je redovita i provjerena sigurnosna kopija podataka, odvojena od glavnih sustava.
Ispravan backup razlika je između kratkog zastoja i tjedana paralize, osobito kod ucjenjivačkog softvera. Uz kopije ide i jasan plan reagiranja: tko se obavještava, kojim redom i koje korake treba povući u prvim satima.
Vrijedi unaprijed znati i kome se obratiti.
Nacionalni CERT pri CARNET-u zaprima prijave incidenata i pomaže u njihovu rješavanju, a brza prijava često znači i brži oporavak.
Jednako je važno njegovati kulturu u kojoj zaposlenik bez straha prijavi pogrešku, jer izgubljene minute na skrivanje problema napadaču daju prednost.
Pripremljenost se, naposljetku, ne dokazuje na papiru nego vježbom.
Povremena simulacija napada i proba oporavka pokazuju gdje plan zapinje dok je još vrijeme da se popravi, a ne kada šteta već teče.
Zaključak
Podaci iz Hrvatske, Europske unije i Slovenije govore istim jezikom. Kibernetički napad je sve češći, phishing ostaje najčešći i najuspješniji ulaz.
Financijska motivacija pokreće veliku većinu prijetnji. Hrvatskih 1.203 incidenta u devet mjeseci, europskih više od osam tisuća analiziranih slučajeva i slovenskih gotovo dvije i pol tisuće prijava u samo pola godine nisu odvojene priče, nego tri pogleda na istu, sve dublju rupu.
Dobra vijest jest da obrana nije misterij.
Edukacija ljudi, dvofaktorska autentifikacija, redovito ažuriranje, oprez oko novca i podataka te pripremljenost za incident pokrivaju najveći dio rizika.
Tehnologija napreduje na obje strane, no i dalje vrijedi staro pravilo: najsigurniji su oni koji su informirani i spremni.
Pratite cyber.hr za daljnje analize prijetnji te praktične savjete kako zaštititi sebe, svoje podatke i svoju organizaciju.