
Listopad 2026. ući će u povijest kibernetičke sigurnosti pod imenom koje zvuči kao naslov trilera. Dakle, crni listopad.
U samo nekoliko dana svijet je preplavio val proboja podataka, kompromitiranih vjerodajnica, napada na lanac opskrbe i kritičnih ranjivosti.
Takvom gustoćom da su se sigurnosni timovi diljem svijeta jedva stizali okretati od jedne vijesti do druge.
Od Japana i Indije do globalnih platformi u oblaku, popis pogođenih čitao se kao tko je tko suvremene digitalne ekonomije.
U ovom tekstu prolazimo kroz ono najvažnije.
Prvo objašnjavamo što crni listopad zapravo jest i što nije, zatim redom razmatramo najveće proboje podataka, napade na lanac opskrbe i novu generaciju prijetnji usmjerenih na umjetnu inteligenciju i razvojne alate.
Na kraju izvlačimo pouke koje vrijede za svaku organizaciju.
Što je crni listopad
Prije brojki potrebna je jedna važna ograda.
Crni listopad nije ime neke dokazane, jedinstvene i koordinirane kampanje koju bi vodila jedna skupina.
Riječ je o opisnoj oznaci za neuobičajenu koncentraciju otkrivanja incidenata u vrlo kratkom razdoblju, uglavnom između 17. i 22. listopada 2026.
Razlika je suptilna, ali bitna. Datum kada je napad objavljen gotovo nikad nije i datum kada se dogodio.
Mnogi od kompromisa koji su izbili na vidjelo u listopadu započeli su tjednima, pa i mjesecima ranije, a tek su u tom prozoru otkriveni, prijavljeni ili javno obznanjeni.
Dio prijavljenih slučajeva u trenutku pisanja ostaje neslužben ili pod istragom, pa brojke treba čitati kao snimku stanja, a ne kao konačnu računicu.
Vrijednost crnog listopada stoga nije u jednoj senzacionalnoj priči, nego u obrascu koji se iza njega nazire.
Od Tokija do New Delhija
Najkonkretnije žrtve crnog listopada bili su korisnici čiji su podaci završili u rukama napadača.
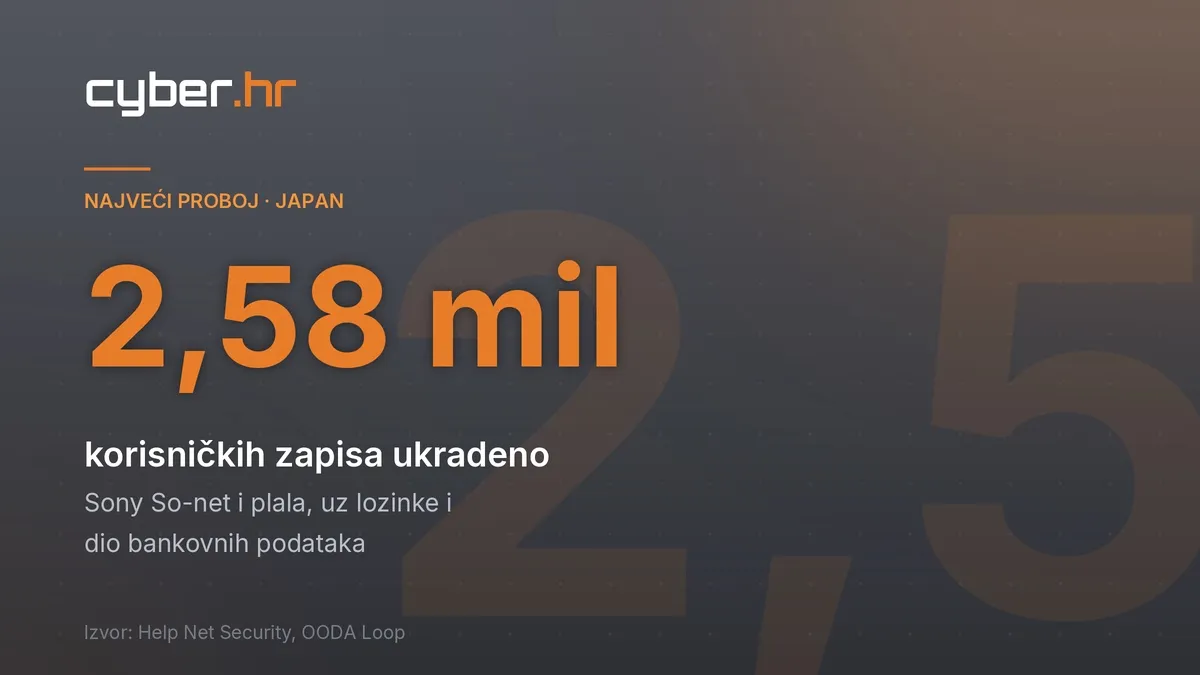
Najveći pojedinačni proboj pogodio je japanskog telekomunikacijskog i internetskog pružatelja Sony So-net.
Prema objavljenim podacima, kompromitirano je više od 2,58 milijuna korisničkih zapisa, od čega oko 2,14 milijuna vezanih uz uslugu So-net i oko 443 tisuće uz uslugu plala.
Posebno zabrinjava da se među ukradenim podacima našlo i više desetaka tisuća adresa e-pošte s pripadajućim lozinkama te manji broj zapisa s bankovnim podacima.
Pristup je, prema izvješćima, ostvaren 19. listopada, a slučaj je obznanjen 27. listopada, što je još jedan primjer razmaka između napada i njegove objave.
Drugi veliki slučaj dogodio se u Indiji.
Sustavi povezani s Državnom bankom Indije, poznatom kao SBI, navodno su izložili oko 375 tisuća zapisa, od kojih je gotovo četiri tisuće sadržavalo osobne identifikacijske podatke.
U istoj je zemlji prijavljeno i neslužbeno curenje identifikacijskih zapisa iz policijskih sustava u Rajasthanu, slučaj koji u trenutku pisanja nije potvrđen.
Dvije zemlje, dva vrlo različita sektora, a ista pouka. Veliki skupovi osobnih podataka ostaju najprivlačnija meta, a ustanove koje njima upravljaju, od telekoma do banaka i državnih tijela, nalaze se na prvoj liniji.
Napadi na lanac opskrbe
Ako je nešto obilježilo crni listopad više od samih proboja, onda je to serija napada na lanac opskrbe.
Riječ je o podmuklom obliku napada u kojem se zloćudni kod ne ubacuje izravno u metu, nego u softver, knjižnice ili alate kojima meta vjeruje i koje sama preuzima.
Nekoliko je slučajeva posebno poučno.
Kroz službene kanale popularne knjižnice LiteLLM objavljeni su zaraženi paketi i slike spremnika, pri čemu je cijeli lanac započeo ranijim izlaganjem internog glavnog ključa.
Zloćudne instalacijske datoteke pojavile su se i u alatu naredbenog retka tvrtke OVHcloud, u nizu zahvaćenih verzija.
Sličan se obrazac ponovio i s dodatkom Rank Math PRO za WordPress, čije su preuzete datoteke u kratkom razdoblju sadržavale zloćudni kod.
Opasnost takvih napada leži u povjerenju.
Razvojni tim koji preuzme naizgled legitimno ažuriranje provjerene knjižnice nema razloga za sumnju, a zaraza se tiho širi na svaki sustav koji taj alat koristi.
Jedan kompromitirani paket tako može doseći tisuće organizacija koje nikada nisu bile izravna meta. Lanac opskrbe postao je omiljeni put napadača upravo zato što zaobilazi klasičnu obranu usmjerenu na perimetar.
Oblak i vjerodajnice
Treći stup crnog listopada činili su napadi usmjereni na usluge u oblaku i na vjerodajnice, odnosno na pristupne podatke i ključeve koji otključavaju cijele sustave.
Kompromitiran je, primjerice, ConnectWise Cloud Backup, usluga sigurnosnog kopiranja povezana s okruženjima Microsoft 365, nakon čega su usluge privremeno obustavljene, a vjerodajnice resetirane.
Zabilježeni su i slučajevi izlaganja korisničkih varijabli okruženja i projektnih podataka na platformi Zeabur te kompromitacija servisnog računa povezanog s uslugom TiDB Cloud, gdje je utjecaj opisan kao ograničen.
Zajednički nazivnik svih tih slučajeva jesu vjerodajnice.
Napadaču koji dođe do valjanog ključa, tokena ili lozinke često ne treba probijati nikakvu obranu, jer mu sustav sam otvara vrata vjerujući da je riječ o ovlaštenom korisniku.
Umjetna inteligencija i razvojni alati
Crni listopad donio je i jasan signal da se poprište širi prema ekosustavu umjetne inteligencije i prema alatima kojima se služe programeri.
Na platformi OpenCode Console navodno su izloženi pristupni ključevi za vodeće servise umjetne inteligencije, uključujući OpenAI, Anthropic i Google.
Kod usluge Warp AI prijavljeno je curenje telemetrijskih podataka agenta, prema procjeni čelnika tvrtke za oko jedan posto korisnika.
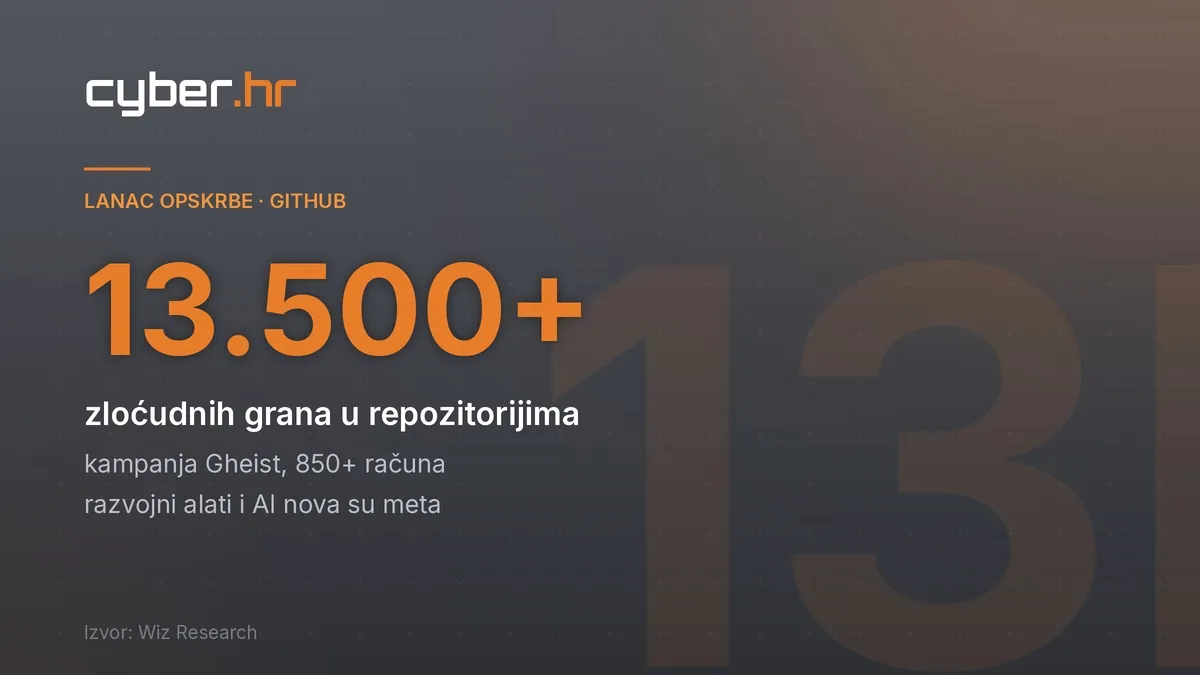
Istraživači tvrtke Wiz dokumentirali su i opsežnu kampanju nazvanu Gheist, u kojoj je na platformi GitHub kompromitirano više od 850 računa i stvoreno više od 13.500 zloćudnih grana u repozitorijima.
Takvi slučajevi otkrivaju novu vrstu izloženosti.
Pristupni ključevi za servise umjetne inteligencije postali su vrijedna roba, jer omogućuju i krađu resursa i pristup osjetljivim upitima i podacima.
Razvojne platforme poput GitHuba, na kojima počiva golem dio svjetskog softvera, pretvaraju se u strateške mete, jer kompromitacija na tom mjestu može zaraziti bezbroj projekata nizvodno.
Umjetna inteligencija tako nije samo alat obrane, nego i nova površina napada koju tek učimo štititi.
Kritične ranjivosti
Uz proboje i kampanje, crni listopad obilježio je i niz ozbiljnih sigurnosnih propusta u široko korištenom softveru.
Među njima se istaknula ranjivost u platformi GitLab, ocijenjena najvišom mogućom ocjenom težine i opisana kao mogućnost izvršavanja koda bez prethodne prijave.
Sigurnosna ažuriranja stigla su i za okruženje Node.js, gdje je jednim izdanjem zakrpano desetak ranjivosti, te za jezik PHP.
Američka agencija za kibernetičku sigurnost u svoj je katalog poznatih iskorištavanih ranjivosti tijekom listopada dodala nekoliko novih propusta, uključujući one povezane s rješenjima BeyondTrust i s nizom lančanih ranjivosti poznatih pod nadimkom Plex2Shell.
Ranjivosti same po sebi nisu neuobičajene, javljaju se neprestano.
Ono što ih čini opasnima jest brzina kojom ih napadači počnu iskorištavati nakon objave.
Svaki dan odgode u zakrpavanju poznatog propusta prozor je kroz koji napadač može ući, a gustoća kritičnih ranjivosti u jednom mjesecu dodatno je opteretila već preopterećene sigurnosne timove.
Što povezuje sve te priče
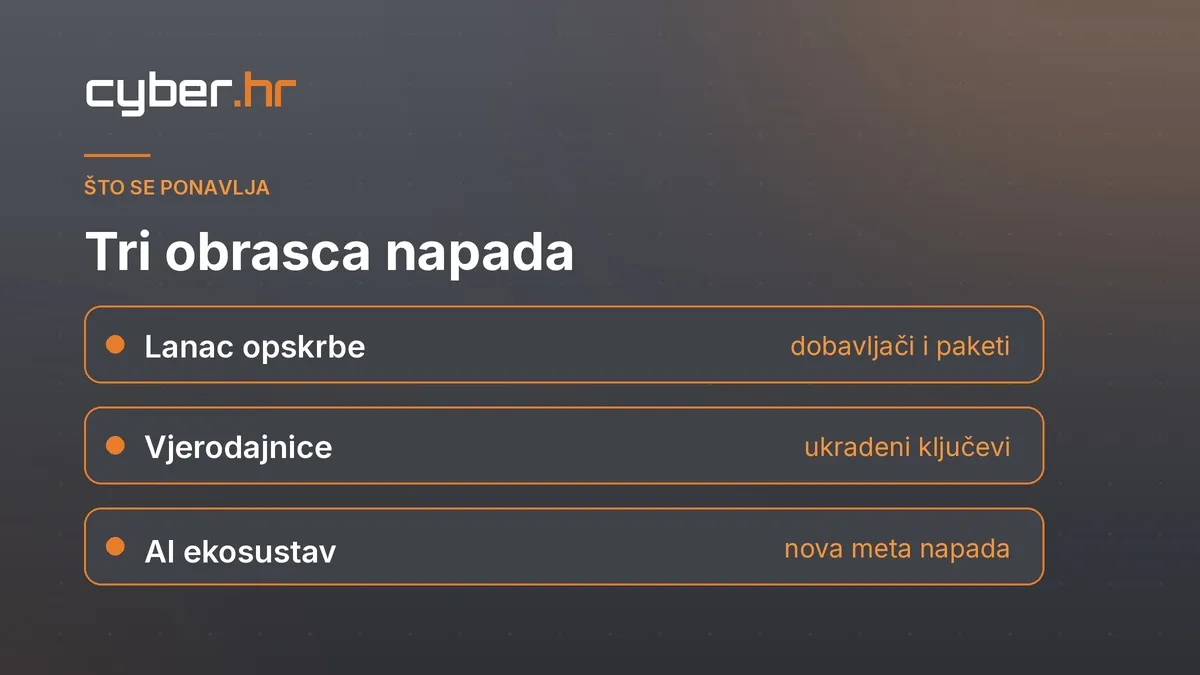
Kada se slučajevi crnog listopada poslože jedni uz druge, izranja nekoliko obrazaca koji vrijede bez obzira na zemlju ili sektor.
- Prvi je pomak težišta prema lancu opskrbe i vjerodajnicama.
Napadači sve rjeđe lupaju na ulazna vrata, a sve češće dolaze kroz dobavljača, kroz zaraženi paket ili s ukradenim ključem.
Takav pristup je jeftiniji, tiši i daleko djelotvorniji od izravnog proboja dobro branjene mete.
- Drugi je obrazac širenje poprišta na razvojni i AI ekosustav.
Repozitoriji koda, pristupni ključevi i platforme umjetne inteligencije postali su jednako vrijedne mete kao klasične baze podataka, jer kompromitacija na tim mjestima otvara put prema svemu što se na njih oslanja.
- Treći je obrazac brzina i gustoća otkrivanja.
Crni listopad pokazao je da se prijetnje ne događaju ravnomjerno, nego u valovima koji u kratkom roku mogu zasuti i najspremnije organizacije. Sposobnost brze reakcije postaje jednako važna kao sama prevencija.
Pouke crnog listopada
Brojke i imena vrijede samo ako iz njih izvučemo konkretne mjere.
Crni listopad, srećom, ne traži egzotična rješenja, nego dosljednu primjenu onoga što struka već dugo preporučuje.
- Prva pouka tiče se vjerodajnica i ključeva.
Dvofaktorska autentifikacija mora postati standard, a pristupni ključevi i tokeni zahtijevaju jednaku pažnju kao i lozinke: pohranu na siguran način, redovitu rotaciju i trenutačno povlačenje čim se posumnja na kompromitaciju.
Organizacija koja zna gdje su joj svi ključevi i tko ih koristi već je korak ispred napadača.
- Druga se pouka odnosi na lanac opskrbe.
Svaku vanjsku knjižnicu, alat i dobavljača treba promatrati kao proširenje vlastitog sustava, a ne kao nešto izvan dometa odgovornosti.
Provjera integriteta preuzetih paketa, praćenje sigurnosnih objava dobavljača i jasna evidencija o tome što sve ulazi u vlastiti softver postaju nezaobilazni dio obrane.
- Treća je pouka važnost brzog zakrpavanja. Budući da napadači iskorištavaju poznate ranjivosti gotovo odmah po objavi, pravodobno ažuriranje sustava nije administrativna sitnica, nego jedna od najdjelotvornijih sigurnosnih mjera uopće.
- Četvrta se pouka odnosi na pripremljenost.
Nijedna obrana nije savršena, pa organizacija koja unaprijed zna kako će reagirati, tko se obavještava i kako se obnavljaju podaci iz sigurnosnih kopija, gubi mnogo manje od one koju incident zatekne nespremnu.
Ukratko
Dobra vijest jest da je obrana moguća. Zaštita vjerodajnica, nadzor lanca opskrbe, brzo zakrpavanje i pripremljenost za incident pokrivaju najveći dio rizika koji je crni listopad razotkrio.
Mjesec koji je svijetu oduzeo dah ujedno je i najjasniji podsjetnik da se sigurnost gradi prije krize, a ne tijekom nje.
Pratite za daljnje analize prijetnji i praktične savjete kako zaštititi sebe, svoje podatke i svoju organizaciju.


