
Agentic AI tiho mijenja pravila igre u kibernetičkoj sigurnosti.
Dok smo se posljednjih godina navikavali na umjetnu inteligenciju koja odgovara na pitanja, piše kôd ili sažima izvještaje, pojavila se nova generacija sustava koji ne čekaju svaku uputu.
Novi sustavi samostalno odlučuju što je sljedeći korak, pokreću ga i prilagođavaju se onome što pronađu, a ne čekaju da im pomognemo.
Ta naizgled mala razlika, od savjetnika do izvršitelja, zapravo je najveći pomak u sigurnosti od pojave oblaka.
Sektor kibernetičke sigurnosti je svjestan da je agentic AI postao dio svakodnevice. Bavi se pitanjem koliko smo spremni za svijet u kojem sustavi djeluju bez da ih netko vodi za ruku.
Gartner je agentic AI nadzor stavio na prvo mjesto svojih glavnih trendova u kibernetičkoj sigurnosti za 2026. godinu.
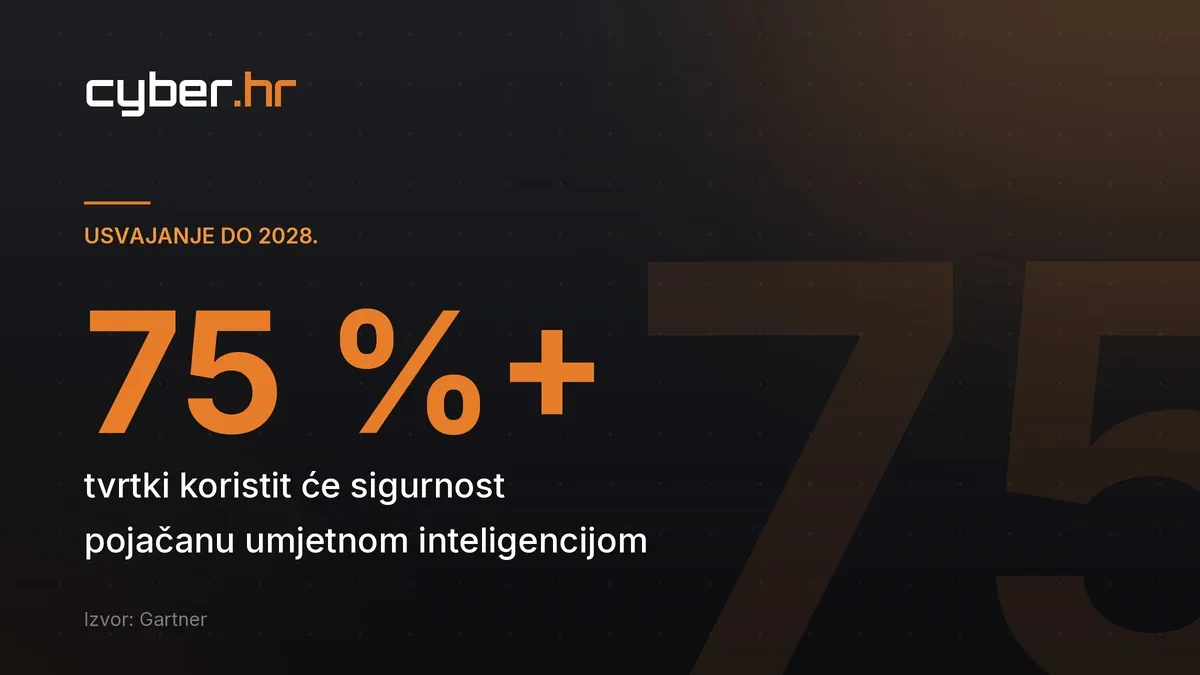
Projekcije pokazuju da će više od 75 posto tvrtki do 2028. koristiti sigurnosne proizvode pojačane umjetnom inteligencijom, u odnosu na manje od 25 posto u 2025.
Prozor za uspostavu kontrole je uzak.
U nastavku možete pročitati što agentic AI zapravo jest, kako mijenja i obranu i napad te što se točno mijenja u trenutku kad sustav sam bira sljedeći korak.
Agentic AI nije AI
Da bismo razumjeli promjenu, važno je razlikovati agentic AI od generativne umjetne inteligencije na koju smo navikli.
Generativni model, poput chatbota, reagira na upit i vraća odgovor.
Moćan je alat, ali u biti pasivan. Čeka da mu kažete što da radi, i staje čim isporuči rezultat.
Agentic AI ide korak dalje.
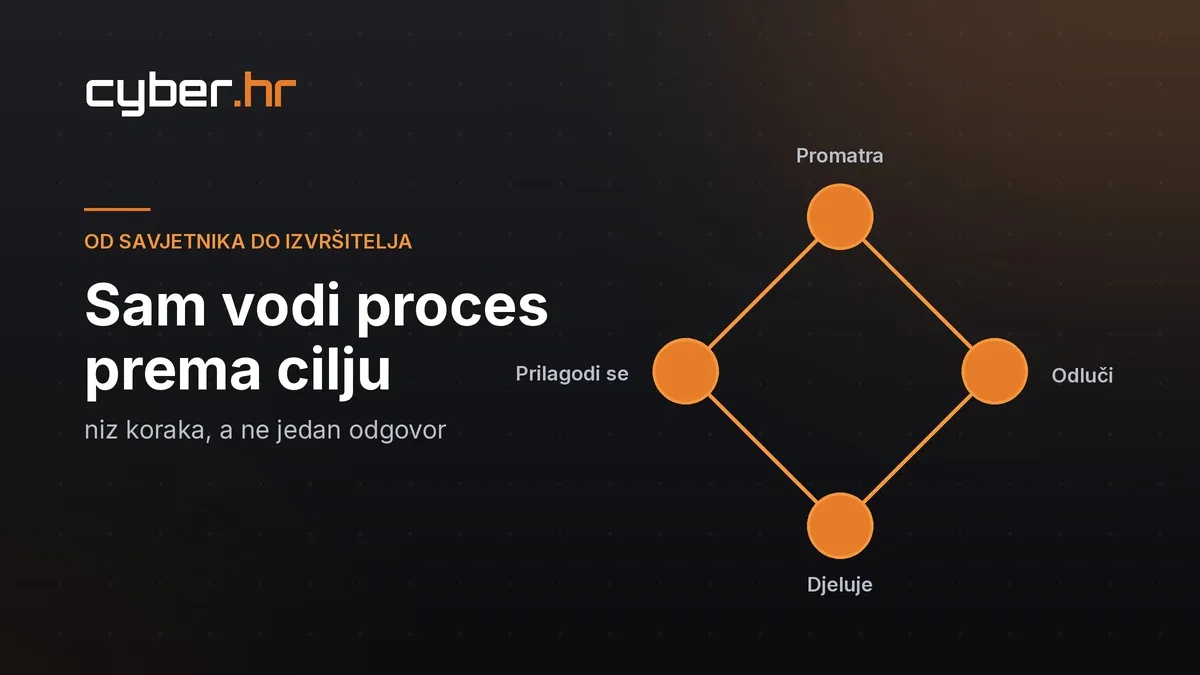
Takav sustav ima cilj, a ne samo zadatak.
Sposoban je promatrati okolinu, donijeti odluku, poduzeti akciju, procijeniti ishod i na temelju njega odabrati sljedeći potez.
Agentic AI ne staje na jednom odgovoru. Izvodi niz koraka, koristi alate, poziva druge sustave i sam vodi proces prema zadanom cilju.
Zadatak dobiva na razini namjere, a put do rješenja smišlja sam.
U sigurnosti to znači da agentic AI ne čeka analitičara da klikne na svako upozorenje.
Može sam prikupiti dodatne podatke o sumnjivom događaju, povezati ih s drugim signalima, zaključiti radi li se o stvarnoj prijetnji i, ako je tako, pokrenuti odgovor.
Agentic AI radi za nas
Najprivlačnije obećanje agentic AI-ja jest rasterećenje ljudi.
Sigurnosni timovi godinama se bore s preopterećenošću.
Prema studiji organizacije ISC2, globalni manjak stručnjaka za kibernetičku sigurnost iznosi oko 4,8 milijuna ljudi, a oni koji rade zatrpani su tisućama upozorenja dnevno, od kojih je velik dio lažno pozitivan.
Tu agentic AI pokazuje svoju snagu.
U sigurnosno-operativnom centru, poznatom kao SOC, agenti mogu preuzeti ono što ljude najviše iscrpljuje: početnu trijažu upozorenja, prikupljanje konteksta, obogaćivanje podataka i prvu razinu istrage.
Dok bi analitičaru za provjeru jednog incidenta trebalo petnaest minuta, agentic AI to obavi u nekoliko sekundi, i to paralelno za stotine slučajeva.
Ono što ostane ljudima jesu odluke koje stvarno traže ljudsku prosudbu, a ne mehaničko prebiranje po logovima.
Važno je naglasiti da agentic AI u SOC-u ne znači automatski manje ljudi.
Gartner upozorava da se mijenja potrebna kombinacija vještina, a ne nužno broj zaposlenih, te savjetuje da se ljudima pridaje jednaka važnost kao i tehnologiji.
Tržište već prati taj zaokret. Gartner procjenjuje da će tržište sigurnosnih proizvoda pojačanih umjetnom inteligencijom narasti s 49 milijardi dolara u 2025. na 160 milijardi dolara do 2029. godine.
Pritom naglašavaju da je riječ o postojećim proizvodima koji dodaju AI mogućnosti, a ne o potpuno novoj potrošnji povrh postojećih budžeta.
Agentic AI na strani napadača
Svaka tehnologija koja pomaže obrani jednako dobro služi i napadačima. Agentic AI tu nije iznimka.
Stručnjaci su s pravom zabrinuti.
Napadački agentic AI može samostalno provoditi izviđanje mete, tražiti ranjivosti, pisati i prilagođavati zlonamjerni kôd te mijenjati taktiku ovisno o obrani na koju naiđe.
Za razliku od skripte koja slijepo izvršava unaprijed zadane korake, agentic AI prilagođava se u hodu.
Ako jedan put bude blokiran, isproba drugi, uči iz neuspjeha i nastavlja prema cilju. Takav napad teže je predvidjeti i zaustaviti jer nema fiksni obrazac.
Posljedica je ubrzanje i umnožavanje napada.
Prijevare, phishing kampanje i upadi koji su nekoć tražili vrijeme i ljude sada se mogu pokretati u velikom broju, personalizirano i neumorno.
Obrana koja se oslanja isključivo na ljudsku brzinu jednostavno ne može pratiti stroj koji ne spava.
Zato mnogi stručnjaci zaključuju da je jedini realan odgovor na agentic AI u napadu upravo agentic AI u obrani.
Borba se seli na razinu na kojoj strojevi odgovaraju strojevima, a ljudi postavljaju pravila i nadziru ishode.
Sustav bira sljedeći korak
Kada sustav sam bira sljedeći korak, mijenja se priroda rizika, odgovornosti i povjerenja, i to na načine na koje se klasična sigurnost nikada nije morala osvrtati.
- Prvo, nestaje predvidljivost.
Klasični softver je deterministički: isti ulaz daje isti izlaz.
Agentic AI je nedeterministički, pa dva gotovo identična zadatka mogu rezultirati različitim nizom koraka.
Tada ne možemo jednostavno testirati sve moguće ishode unaprijed, kao što radimo s običnim programom.
Obrana se mora pomaknuti s pitanja “što će sustav učiniti” na pitanje “u kojim granicama mu dopuštamo da djeluje”.
- Drugo, pogreške se umnožavaju.
Kada čovjek pogriješi u jednom koraku, obično to primijeti prije sljedećeg.
Agentic AI koji krivo protumači situaciju može tu pogrešku ponijeti kroz cijeli niz koraka, gradeći odluke na pogrešnom temelju.
Jedan krivi zaključak na početku može se pretvoriti u lanac pogrešnih akcija prije nego što itko primijeti.
U sigurnosti, gdje jedan pogrešan potez može zatvoriti legitiman sustav ili otvoriti vrata napadaču, to je ozbiljan rizik.
- Treće, otvara se pitanje odgovornosti.
Ako agentic AI samostalno poduzme akciju koja načini štetu, tko je odgovoran?
Sustav koji je odlučio, tim koji ga je postavio ili organizacija koja mu je dala ovlasti?
Klasični lanci odgovornosti pretpostavljaju ljudsku odluku na kraju.
Agentic AI tu pretpostavku ruši, pa organizacije moraju unaprijed definirati granice, dopuštenja i točke u kojima čovjek mora potvrditi potez.
Identitet i ovlasti
Jedna od najpodcjenjenijih posljedica agentic AI-ja tiče se upravljanja identitetima i pristupom, poznatog kao IAM.
Cijeli taj sustav desetljećima je građen oko pretpostavke da iza svake akcije stoji čovjek, korisničko ime, lozinka, dvofaktorska autentifikacija, prava pristupa vezana uz osobu.
Agentic AI tu logiku razbija.
Sada imamo autonomne aktere koji nisu ljudi, ali djeluju s ovlastima, pozivaju sustave, pristupaju podacima i donose odluke.
Ti strojni identiteti množe se mnogo brže od ljudskih, a tradicionalni IAM nije osmišljen da njima upravlja. godine, dobrim dijelom upravo zbog ovog izazova.
Nadzor i kontrola kao novi prioritet
Ako se želi iskoristiti snaga agentic AI-ja bez da se otvore nova vrata napadačima, nadzor mora postati ugrađen od prvog dana.
Prva je popis svih agenata, i odobrenih i neodobrenih.
Mnoge organizacije već imaju agente o kojima njihovi sigurnosni timovi ne znaju ništa, jer su ih pojedini odjeli ili zaposlenici uveli na svoju ruku.
Taj problem “sjene” dodatno pojačava podatak da više od polovice zaposlenika koristi osobne račune za generativnu umjetnu inteligenciju u poslovne svrhe, a dio njih priznaje da je u takve neodobrene alate učitavao osjetljive podatke.
Ne može se zaštititi ono što se ne vidi, pa je prvi korak mapiranje cijelog agentic AI otiska organizacije.
Druga preporuka su kontrole pristupa i zaštitne ograde oko podataka.
Svaki agent treba imati jasno definirano što smije, čemu može pristupiti i gdje su granice koje ne smije prijeći.
Treća je priprema planova odgovora na incidente koji uključuju prijetnje potaknute agentima.
Klasični priručnici za reagiranje pretpostavljaju ljudskog napadača ili poznatu vrstu zlonamjernog softvera, a scenariji u kojima autonomni agent, vlastiti ili neprijateljski, krene pogrešnim putem traže nova pravila igre.
Sve to vodi prema jednom načelu: povjerenje u agentic AI treba zaraditi, a ne pretpostaviti.
Sustav koji sam bira sljedeći korak mora djelovati unutar jasno postavljenih granica, pod stalnim nadzorom i s mogućnošću da ga se u svakom trenutku zaustavi.
Pripremite se za agentic AIom.
Prvi praktičan korak nije kupnja novog alata, nego stjecanje preglednosti.
Organizacije bi već sada trebale popisati koje agentic AI sustave koriste, tko ih je uveo, kojim podacima pristupaju i kakve ovlasti imaju.
Zatim slijedi uspostava jasnih granica, načela najmanjih ovlasti za strojne identitete i pravila o tome gdje čovjek mora potvrditi odluku.
Napokon, timove treba pripremiti ne samo tehnički, nego i za novu ulogu u kojoj nadziru sustave, a ne izvršavaju svaki korak ručno.
Jednako je važno ne upasti u zamku pretjeranog povjerenja.
Agentic AI zvuči uvjerljivo i djeluje kompetentno, pa je lako prepustiti mu previše prerano.
Organizacije koje će dobro proći bit će one koje tehnologiju uvode postupno, s nadzorom i mjerenjem, a ne one koje jure za trendom bez zaštitnih ograda.
Stiže nam promjena
Agentic AI donosi najdublju promjenu u kibernetičkoj sigurnosti u posljednjem desetljeću, jer mijenja ono najtemeljnije.
Kada tu odluku preuzima sustav, dobivamo nevjerojatnu brzinu i sposobnost da se nosimo s napadima koje ljudi sami više ne mogu pratiti.
Istodobno gubimo dio predvidljivosti, a pitanja odgovornosti, identiteta i povjerenja postaju složenija nego ikad.
Prava poruka nije ni slijepo oduševljenje ni strah, nego zrelost.
Agentic AI je moćan saveznik branitelja, ali samo ako mu se jasno postave granice, ako ostane pod ljudskim nadzorom i ako se njegovi identiteti i ovlasti tretiraju jednako ozbiljno kao i ljudski.
Tehnologija koja sama bira sljedeći korak zaslužuje da i mi pažljivo biramo svoje.