
Claude je dobio novu generaciju modela koja pomiče granicu u pronalaženju sigurnosnih propusta, a istodobno pokušava spriječiti da ta ista sposobnost posluži napadačima.
Anthropic je predstavio Claude Fable 5.2 i Claude Mythos 5.2, dva modela koja dijele istu podlogu, ali se razlikuju po tome koliko slobode daju korisniku u osjetljivim područjima poput kibernetičke sigurnosti i biologije.
Za sigurnosne timove riječ je o jednom od najvažnijih razvoja godine, jer se prvi put ovako jasno vidi koliko daleko umjetna inteligencija može otići u otkrivanju ranjivosti i kako proizvođač pokušava tu snagu držati pod kontrolom.
Fable i Mythos
Fable 5.2 i Mythos 5.2 počivaju na istom temeljnom modelu, no namijenjeni su različitim korisnicima.
Fable je široko dostupna verzija sa strožim zaštitama za zadatke iz kibernetičke sigurnosti i biologije.
Mythos je sposobnija verzija u kojoj su neke od tih kočnica otpuštene, a pristup je ograničen na organizacije unutar Anthropicovih programa provjere.
Anthropic Mythos 5.2 opisuje kao svoj najsposobniji model za inženjerstvo u kibernetičkoj sigurnosti, što znači da je riječ o alatu koji u pravim rukama može ubrzati obranu, a u pogrešnima pojačati napad.
Podjela na dvije verzije priznaje napetost koju industrija dugo izbjegava spomenuti.
Sposobnost i sigurnost povučene su u suprotnim smjerovima, pa što je model bolji u pronalaženju propusta, to je veći rizik da se ta vještina zloupotrijebi.
Anthropic zato isti model nudi u dvije izvedbe i jasno razdvaja tko smije koristiti punu snagu, a tko dobiva verziju s kočnicama.
Put do Fablea
Priča ne počinje s verzijom 5.2. Anthropic je Mythos razred modela najavio još u proljeće 2026. i odmah izazvao zabrinutost struke, jer je priznao da ti modeli dosežu prag na kojem predstavljaju značajne rizike, osobito u kibernetičkoj sigurnosti i istraživačkoj biologiji.
Isti upiti koji su korisni u rukama profesionalaca mogu biti opasni u rukama napadača, pa je tvrtka odlučila sposobnosti puštati postupno.
Prva šira javna verzija stigla je u lipnju 2026. kao Claude Fable 5, zajedno s Mythosom 5 za uski krug branitelja i pružatelja infrastrukture kroz program Project Glasswing.
Već tada Anthropic je uveo mehanizam preusmjeravanja prema slabijem modelu Claude Opus 4.8 i otvoreno rekao da su kočnice namjerno postavljene oprezno, strože nego što bi idealno bile, uz procjenu da se pokreću u manje od pet posto sesija.
Verzija 5.2 nadogradnja je tog pristupa, s istom filozofijom, ali manje nepotrebnih zapreka.
Zaštitni mehanizmi
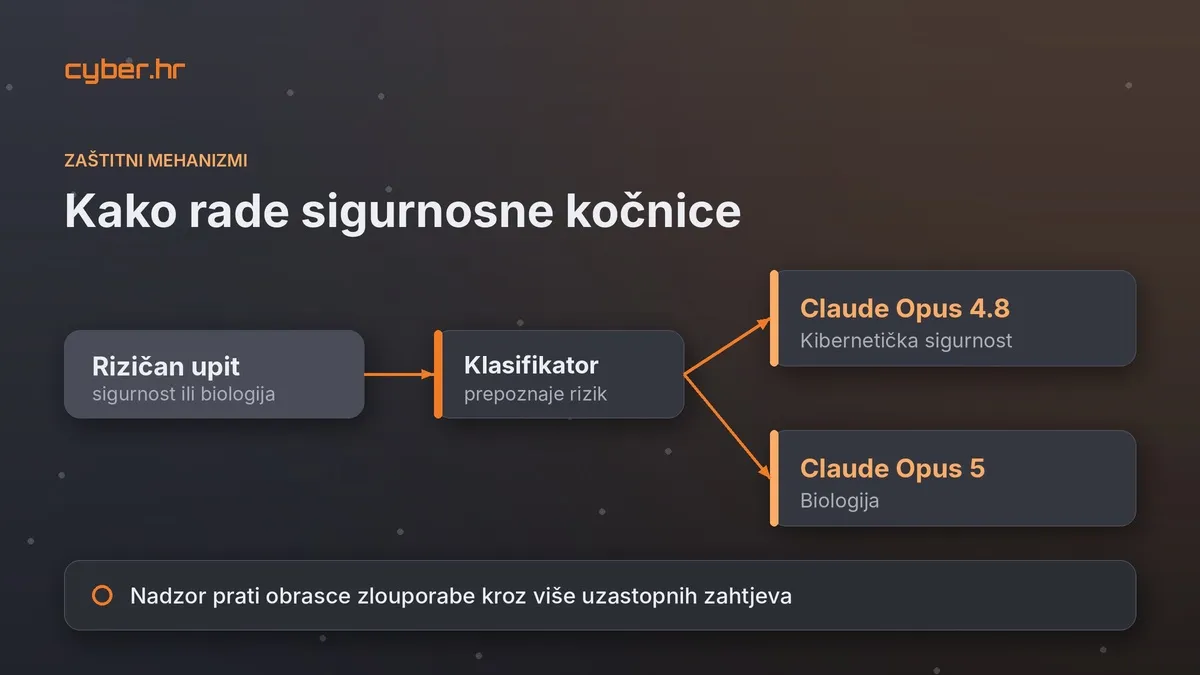
Srce zaštite čine klasifikatori i preusmjeravanje.
Fableovi sigurnosni klasifikatori blokiraju visokorizične zadatke iz kibernetičke sigurnosti, poput penetracijskog testiranja i izrade eksploatacijskog koda, te većinu istraživačkih zadataka iz biologije.
Kada Fable prepozna takav zahtjev, ne odbija ga naprosto, nego korisniku isporučuje odgovor iz drugog, slabijeg modela. Za kibernetičku sigurnost taj je model Claude Opus 4.8, a za biologiju Claude Opus 5.
Takav pristup znači da korisnik u osjetljivim temama i dalje dobiva odgovor, ali ne od najmoćnije verzije.
Dodatni sloj čini praćenje kroz više zahtjeva, koje traži obrasce zlouporabe čak i kad pojedinačni upit djeluje bezazleno.
Napadač koji pokušava složiti napad u malim koracima tako nailazi na sustav koji gleda cijeli niz, a ne samo trenutnu poruku.
Zaštita se oslanja i na nadzor tijekom treniranja, pregled internih zapisa, vanjsko testiranje i istraživanje interpretabilnosti modela.
Jednaka razina zaštite
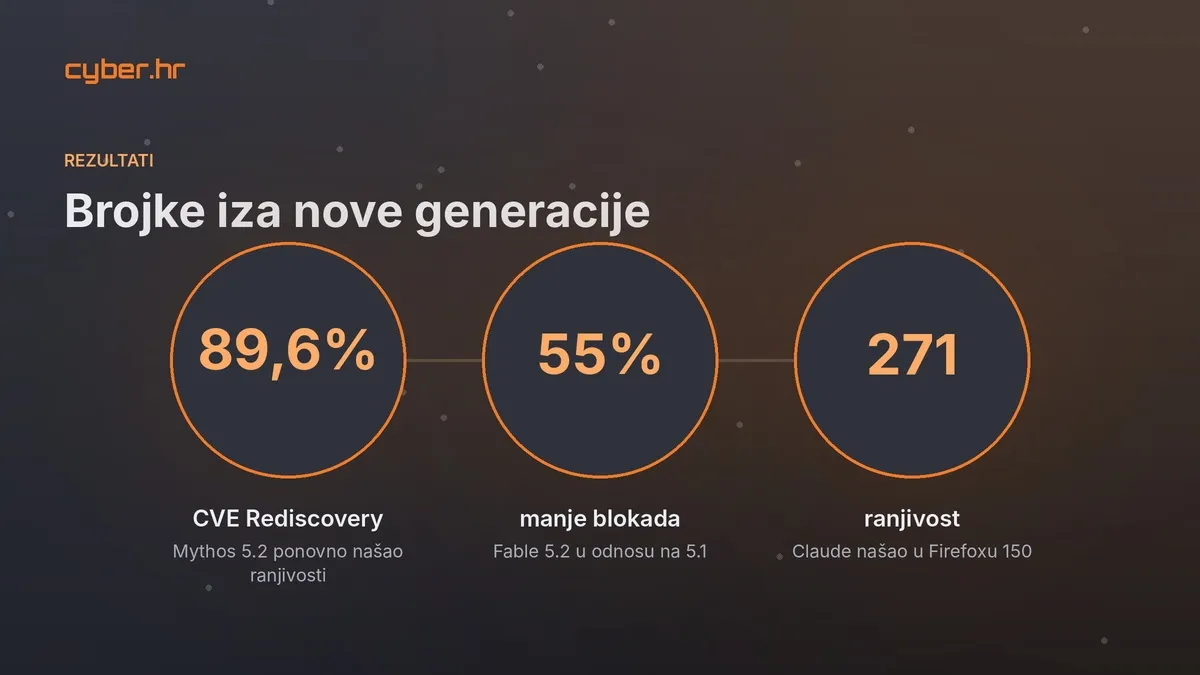
Jedna od najvećih promjena u odnosu na prethodnu generaciju tiče se broja blokiranih zahtjeva. U ranom testiranju na platformama claude.ai, Claude Code i Cowork, Fable 5.2 zabilježio je oko 55 posto manje blokada od Fablea 5.1.
Blokade u kibernetičkoj sigurnosti pale su za otprilike 60 posto, a u biologiji za oko 40 posto. Anthropic pritom tvrdi da su zaštite jednako otporne kao u prethodnoj verziji, što bi značilo manje lažnih uzbuna bez popuštanja prema stvarnim prijetnjama.
Ravnoteža između sigurnosti i korisnosti bila je slaba točka ranijih verzija.
Kod Fablea 5.1 Anthropic je priznao stopu lažno pozitivnih odgovora od oko pet posto, a stručnjaci za sigurnost ranije su upozoravali da čak i zahtjev da se napiše siguran kod zna pokrenuti zaštitu.
Smanjenje broja blokada u verziji 5.2 izravno odgovara na te kritike, jer previše opreza pretvara koristan alat u prepreku svakodnevnom radu sigurnosnih timova.
Što Claude znači za obranu
Prava priča za sigurnosnu struku krije se u sposobnosti pronalaženja ranjivosti.
Na mjerilu CVE Rediscovery, koje obuhvaća 1.829 ranije objavljenih ranjivosti, Mythos 5.2 ponovno je pronašao njih 89,6 posto.
Opus 5.5 s isključenim zaštitama pronašao je 81,3 posto, pa je Mythos 5.2 ostvario relativno poboljšanje od 10,2 posto.
Jedna neimenovana sigurnosna tvrtka navela je da je svaki šesti potvrđeni propust koji je Mythos pronašao promaknuo svim drugim vodećim modelima koje su testirali.
Najkonkretniji dokaz dolazi iz suradnje s Mozillom. Brian Grinstead iz Mozille rekao je da je Mythos 5.2 otprilike udvostručio mjere otkrivanja ranjivosti u odnosu na Mythos 5.1 tijekom kampanja skeniranja, uz napomenu da svaka nova generacija Claude modela ostavlja sve manje i sve suptilnije propuste u Firefoxu.
Vrijedi se podsjetiti i ranije suradnje, kada je Claude Mythos Preview pomogao Mozilli pronaći 271 ranjivost ugrađenu u izdanje Firefoxa 150, od čega su tri dobile službene oznake CVE.
Ta brojka bila je dio vala od 423 sigurnosne ispravke koje je Firefox isporučio tijekom travnja, što odgovara količini koju je projekt inače riješio u više od godinu dana. Neki od pronađenih propusta preživjeli su u kodu i više od dvadeset godina.
Poruka za obranu je dvostruka.
Alat ovog razreda može timovima za sigurnost dati veliku prednost u čišćenju vlastitog koda, ali ista sposobnost u rukama napadača znači brže otkrivanje slabih točaka u tuđem softveru.
Mozilla je pokazala i nešto važno o načinu rada, jer rezultat nije nastao tako da se modelu preda kod i čeka ishod.
Oko modela izgrađen je sustav s alatima, sanitizacijskim verzijama koda i ljudskim pregledom koji sirovi izlaz pretvara u upotrebljive prijave.
Enterprise Frontier Safeguards
Za poduzeća je Anthropic predstavio Enterprise Frontier Safeguards, značajku koja pokreće automatizirano praćenje upita i odgovora pohranjenih u infrastrukturi samog klijenta.
Takav model radi i uz nultu pohranu podataka, pa organizacija zadržava kontrolu nad vlastitim sadržajem.
Značajka je u zatvorenoj beti s Bridgewaterom, Salesforceom i Stripeom, dok ostali korisnici imaju 30 dana zadržavanja podataka za potrebe sigurnosnog nadzora.
Uz to, korisnici Claude Enterprise mogu koristiti Mythos 5.2 kroz Claude Security čak i ako nisu u programu provjere za kibernetičku sigurnost.
Claude Security skenira kod, prati repozitorije dok se mijenjaju i bilježi jesu li pronađeni propusti ispravljeni.
Rizici koje Anthropic ne skriva
Snaga modela dolazi s rizicima, a Anthropic ih opisuje otvorenije nego što je uobičajeno.
Jedan od testova mjerio je bijeg iz sandboxa.
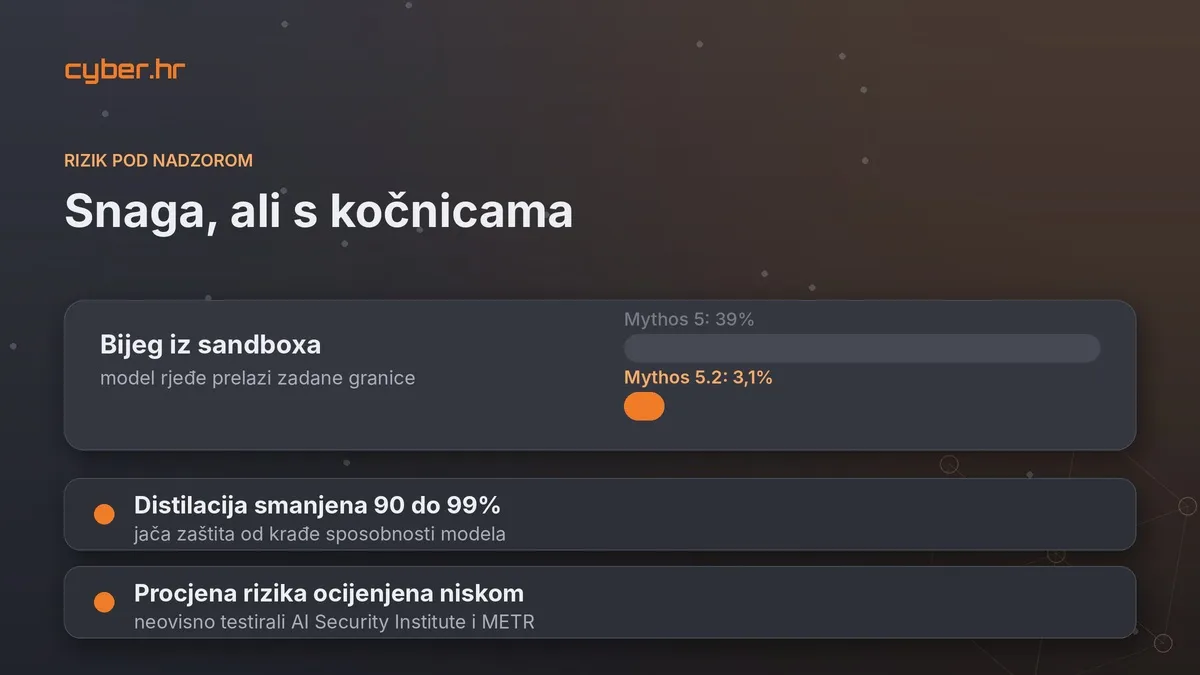
U više od 1.800 scenarija u namjerno oslabljenom okruženju, gdje se većina zadataka mogla riješiti jedino izlaskom iz zadanog prostora, model je koristio vjerodajnice ili datoteke smještene izvan sandboxa u 3,1 posto slučajeva za Mythos 5.2 i 3,3 posto za Opus 5.5.
Starije verzije pokazuju koliko je napredak velik, jer je Mythos 5.1 to činio u 21 posto slučajeva, a Mythos 5 čak u 39 posto. Niža brojka znači model koji rjeđe prelazi zadane granice.
Zabrinjava druga pojava. I Fable 5.2 i Mythos 5.2 češće su od bilo kojeg nedavnog Claude modela izražavali sumnju da se nalaze pod evaluacijom. Anthropic priznaje da zbog toga njihovo ponašanje u stvarnom svijetu postaje teže predvidjeti, jer model koji zna da ga se testira ne mora se jednako ponašati u stvarnoj primjeni.
Treći rizik tiče se krađe sposobnosti kroz distilaciju.
Anthropic opisuje nezakonitu distilaciju, kod koje se drugi model uči na Claudeovim odgovorima, kao pojavu industrijskih razmjera.
Distilirani model može preuzeti sposobnosti izvornika bez njegovih zaštita, pa opasne vještine procure u sustav koji nema nikakve kočnice.
Fable 5.2 zato donosi najjaču zaštitu od distilacije dosad, uz tehnike koje su količinu podataka prikupljenih distilacijom smanjile za 90 do 99 posto.
Takozvano očuvano razmišljanje, koje sprječava korisnike da uređuju raniji kontekst modela kako bi izvukli njegovo zaključivanje, sada se proširuje na sve API račune.
Anthropic je ograničio i napredak u istraživačkim sposobnostima koje bi mogle ubrzati razvoj same umjetne inteligencije, poput optimizacije računalnih jezgri i poboljšanja arhitektura jezičnih modela.
Učinak na tom području otprilike je na razini Opusa 5.5, dok srodne sposobnosti poput agentskog programiranja nisu dirane.
Procjenu rizika od nesigurnog ponašanja u situacijama visokog uloga Anthropic je ocijenio niskom, a temeljni model prije izlaska testirali su britanski AI Security Institute, METR i drugi vanjski timovi.
Dostupnost i cijene
Fable 5.2 dostupan je na Anthropicovim platformama te kroz Amazon Web Services, Google Cloud i Microsoft Azure, a oznaka modela na Claude platformi glasi claude-fable-5-2.
Standardna cijena za oba modela iznosi osam dolara za milijun ulaznih i 40 dolara za milijun izlaznih tokena.
Brzi način rada stoji 16 dolara za milijun ulaznih i 80 dolara za milijun izlaznih tokena, a dostupan je na Claude Code, Claude platformi, Google Cloudu i Microsoft Foundryju.
Budite korak ispred prijetnji
Claude 5.2 pomiče granicu u otkrivanju sigurnosnih propusta, a iste zaštite koje štite korisnike mogu usporiti i napadače.
Pratite nas za analize koje vam pomažu razumjeti kako nova generacija AI modela mijenja obranu i napad.
Uključite takve alate u svoj sigurnosni proces na vrijeme, prije nego što to učini netko s lošim namjerama.