
Google je pokrenuo pravni postupak protiv operatera botneta nazvanog BadBox 2.0, opisavši ga kao najveći poznati botnet televizijskih uređaja spojenih na internet.
Prema navodima iz tužbe, mreža je zarazila više od 10 milijuna necertificiranih Android uređaja diljem svijeta, uključujući TV streaming boxove, tablete, digitalne projektore pa čak i automobilske multimedijske sustave.
Tužba je podignuta na saveznom sudu u New Yorku, a usmjerena je protiv 25 nepoznatih osoba za koje se vjeruje da djeluju iz Kine (The Register).
Google u tužbi upozorava da botnet raste svakodnevno te da bi, bez pravodobne reakcije, mogao poslužiti za još opasnije oblike kibernetičkog kriminala.
Riječ je o nastavku ranije prijetnje.
Prvi BadBox pojavio se krajem 2022. godine i zarazio oko 74 tisuće uređaja, a bio je privremeno onesposobljen tijekom 2024. godine.
Njegov nasljednik vratio se znatno snažniji, pa je Google zajedno s partnerima odlučio udariti i tehnički i pravno.
Najveći botnet televizijskih uređaja
Da bismo razumjeli razmjere, vrijedi objasniti što botnet uopće jest.
Botnet je mreža zaraženih uređaja koji potajno izvršavaju naredbe napadača bez znanja svojih vlasnika.
Svaki zaraženi uređaj postaje mali vojnik u vojsci koju netko drugi daljinski upravlja, a što je vojska veća, to je štetnija.
BadBox 2.0 u tom je smislu rekorder.
Prema izvješću tvrtke HUMAN Security iz ožujka 2025. godine, zabilježen je promet iz čak 222 zemlje i regije, pri čemu je najviše zaraza prijavljeno u Brazilu, Sjedinjenim Državama, Meksiku i Argentini (Tom’s Guide).
Google je u suradnji s tvrtkama HUMAN Security, Trend Micro, zakladom Shadowserver i drugima radio na razbijanju te mreže, a upozorenje o prijetnji izdao je i američki FBI.
Jedna pojedinost posebno plijeni pažnju.
Vlasnici zaraženih uređaja gotovo nikada ne saznaju da je njihov televizor ili tablet dio kriminalne mreže.
Uređaj naizgled radi normalno, a u pozadini tiho obavlja poslove za nekoga tko je tisućama kilometara daleko.
Malware dospijeva u uređaje
Najuznemirujući dio cijele priče jest način na koji zlonamjerni softver dolazi do korisnika.
Za razliku od klasičnih napada u kojima se korisnik mora prevariti da nešto preuzme ili klikne, kod BadBoxa je štetni kod u velikom broju slučajeva ugrađen u sam sustav uređaja još prije nego što napusti tvornicu (Android Authority).
Kada korisnik takav uređaj raspakira i uključi, malware se aktivira sam od sebe, javlja se svojem zapovjednom poslužitelju i preuzima dodatne naredbe te nove štetne komponente.
U drugim slučajevima zaraza se dogodi tijekom početnog postavljanja, kroz zaražene aplikacije preuzete iz neslužbenih trgovina.
Važno je naglasiti o kakvim je uređajima riječ.
Google ističe da ne govorimo o certificiranim Android TV ni Google TV uređajima provjerenih proizvođača, nego o jeftinim, često bezimenim gadgetima koji rade na otvorenoj verziji sustava, Android Open Source Projectu (TechRadar).
Takvi uređaji nemaju Googleovu zaštitu Play Protect ni službenu trgovinu Google Play s njezinim sigurnosnim mehanizmima. Gotovo svi proizvedeni su u kontinentalnoj Kini i distribuirani diljem svijeta putem popularnih internetskih trgovina.
U tužbi se poimence spominje nekoliko modela, među kojima su Android TV boxovi oznaka X88 Pro 10, T95, MXQ Pro i QPLOVE Q9, dok je tvrtka HUMAN Security objavila i dulji popis zahvaćenih uređaja (PCMag preko Yahooa).
Kako je sve otkriveno
Priča nije započela u Googleovim laboratorijima, nego kod jednog radoznalog istraživača.
Kanadski sigurnosni stručnjak Daniel Milisic početkom 2023. godine kupio je na Amazonu jeftini Android TV box model T95 i otkrio da je uređaj zaražen još iz kutije (TechCrunch).
Njegovo istraživanje, koje je objavio na platformi GitHub, pokazalo je da se uređaj odmah po uključivanju spaja na golemu mrežu drugih zaraženih boxova u domovima i uredima širom svijeta.
Milisicevi nalazi potvrdili su i drugi stručnjaci, među njima istraživač zaklade Electronic Frontier Foundation Bill Budington te tim tvrtke HUMAN Security.
Daljnje analize otkrile su da se radi o sofisticiranoj operaciji temeljenoj na poznatom zlonamjernom kodu Triada, uz zaseban sloj prijevara s oglasima nazvan Peachpit.
Ono što je počelo kao sumnja jednog čovjeka pred jednim uređajem preraslo je u otkriće mreže od milijuna zaraženih naprava.
Malware radi nerede
Zaraženi uređaj ne služi samo kao ukras na kriminalnoj karti. BadBox 2.0 osmišljen je za niz unosnih i opasnih aktivnosti.
Najčešća je prijevara s oglasima.
Preinstalirane aplikacije u pozadini prikazuju skrivene oglase, a prikriveni preglednici otvaraju stranice pretrpane reklamama, čime se generiraju lažni pregledi i klikovi koji donose novac napadačima.
Uz to, zaraženi uređaji pretvaraju se u takozvane rezidencijalne proxy servere, pa napadači kroz internetsku vezu nedužnog korisnika usmjeravaju vlastiti promet za nezakonite radnje, a sve izgleda kao da dolazi iz običnog doma.
Opasnosti se tu ne zaustavljaju.
Prema sigurnosnim analizama, ovakav malware može presresti kodove dvofaktorske autentifikacije te poslužiti kao loader, odnosno alat koji na uređaj dovlači dodatne štetne programe.
Google upozorava da je mreža te veličine opasna upravo zbog svoje fleksibilnosti, jer bi se u svakom trenutku mogla preusmjeriti i na teže zločine, pa i na ucjenjivački softver.
Google uzvraća i tehnički i pravno
Odgovor na ovakvu prijetnju tražio je dvostruki pristup.
Osim tužbe kojom želi srušiti infrastrukturu botneta, Google je ažurirao svoju zaštitu Play Protect kako bi automatski prepoznavala i blokirala aplikacije povezane s kampanjom BadBox (Android Central).
U tužbi Google od suda traži i trajnu zabranu kojom bi se svim internetskim servisima povezanima s malwareom naložilo da prekinu rad.
Cilj je prekinuti lanac koji povezuje zaražene uređaje s poslužiteljima koji im izdaju naredbe, čime bi cijela mreža izgubila mozak koji je vodi.
Vrijedi istaknuti i suradnju.
Borba protiv BadBoxa pokazala je da nijedna tvrtka sama ne može riješiti prijetnju takvih razmjera.
Google, specijalizirane sigurnosne tvrtke i državna tijela poput FBI-a morali su udružiti snage, što govori koliko je problem ozbiljan.
Pitanje namjere
Jedno od najtežih pitanja cijele priče jest kako je uopće moguće da uređaj stigne kupcu već zaražen.
Odgovor leži u ranjivosti lanca opskrbe.
Zlonamjerni kod ugrađen je negdje tijekom proizvodnje ili distribucije, prije nego što je uređaj zapakiran i poslan, pa korisnik nema nikakvu mogućnost da to primijeti ni spriječi.
Ovdje se nalazi razlika između obične pogreške i organizirane sheme.
Ako je malware svjesno ubačen u firmware uređaja, govorimo o namjernom kriminalnom pothvatu, a ne o nesreći.
Googleova tužba cijelu operaciju tretira kao osmišljenu prijevaru koju vode konkretni akteri, a ne kao slučajan propust.
Za obične kupce zaključak je neugodan: povjerenje koje polažemo u novi uređaj iz kutije više nije samo po sebi razumljivo.
Ovakvi napadi na lanac opskrbe među najpodmuklijima su upravo zato što zaobilaze svaku klasičnu obranu.
Antivirus na računalu, oprez pri klikanju i jaka lozinka ne pomažu ako je prijetnja već unutra, duboko u sustavu uređaja, prije nego što ga uopće dotaknete.
Kako se zaštititi
Dobra vijest jest da se rizik može drastično smanjiti nekolicinom jednostavnih odluka.
Pročitajte najvažnije smjernice:
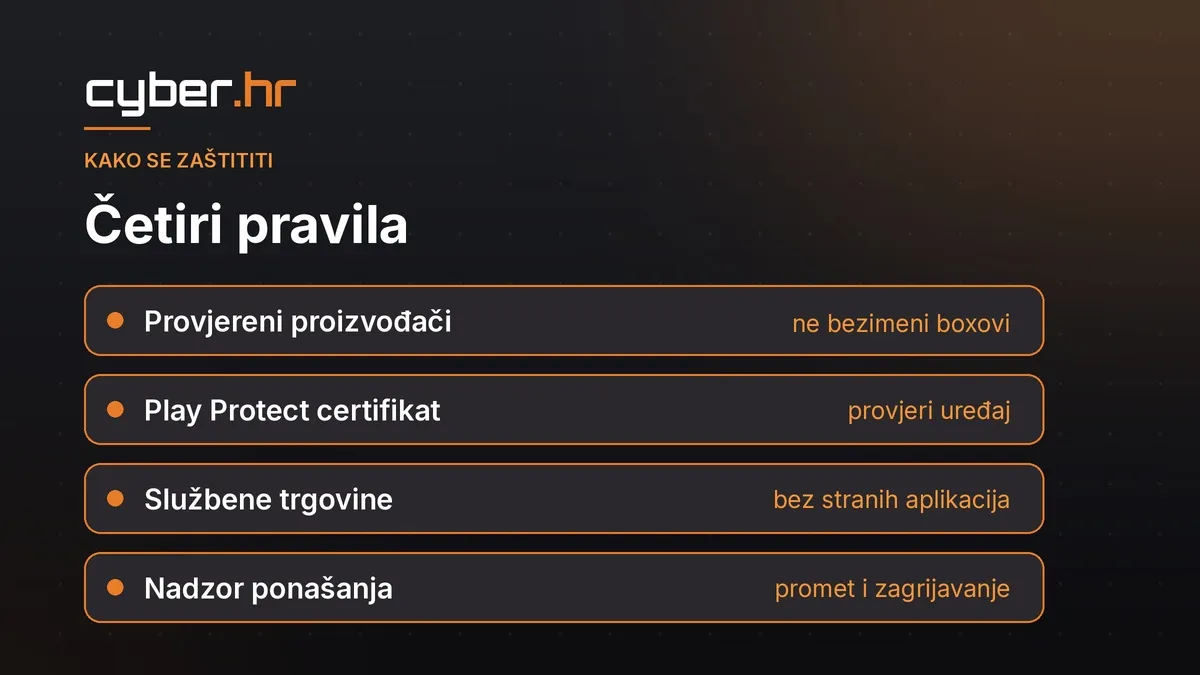
- Kupujte uređaje provjerenih i poznatih proizvođača.
Sigurnosni stručnjaci jednoglasno savjetuju izbjegavanje sumnjivo jeftinih, bezimenih boxova s nepoznatim brendom, koliko god primamljiva bila cijena od nekoliko desetaka eura.
Niska cijena ponekad znači da proizvod zapravo plaćate svojim podacima i svojom sigurnošću.
- Provjerite je li uređaj certificiran.
Google nudi jednostavan način da provjerite je li vaš uređaj certificiran za Play Protect, čime potvrđujete da dolazi od službenog partnera i da prolazi sigurnosne provjere.
Certificirani Android TV i Google TV uređaji nisu dio ovog botneta.
- Budite oprezni s neslužbenim trgovinama aplikacija.
Budući da se dio zaraza događa tijekom postavljanja, kroz aplikacije iz nepouzdanih izvora, najsigurnije je držati se službene trgovine Google Play i izbjegavati instaliranje nepoznatih aplikacija.
- Pratite ponašanje uređaja.
Neobično zagrijavanje, usporavanje, veliki podatkovni promet u mirovanju ili čudne mrežne aktivnosti mogu biti znak da nešto nije u redu.
Kod jeftinih zaraženih boxova stručnjaci napominju da prosječan korisnik malware često ne može ukloniti, pa je u krajnjem slučaju najsigurnije takav uređaj jednostavno prestati koristiti.
Ništa nije jeftino
Priča o BadBoxu nije samo vijest o jednom botnetu, nego upozorenje o svijetu u kojem živimo.
Jeftini pametni uređaji preplavili su tržište, a svaki od njih spaja se na našu kućnu mrežu i na internet.
Svaki takav uređaj potencijalna su vrata, a lanac opskrbe kroz koji dolazi do nas dug je, neproziran i teško provjerljiv.
Google ovom akcijom šalje jasnu poruku da će se protiv takvih prijetnji boriti i pravnim sredstvima, ne samo tehničkim zakrpama.
No konačna odgovornost dijelom je i na nama kao kupcima. Svaki put kad biramo uređaj, biramo i koliko povjerenja dajemo nepoznatom proizvođaču.
Prijetnje poslovnom svijetu
Iako se BadBox najčešće spominje u kontekstu kućnih uređaja, prijetnja jednako pogađa i poslovni svijet.
Jeftini TV boxovi, tableti i projektori često završe u uredima, salama za sastanke, čekaonicama i na recepcijama, a nabavlja ih netko tko gleda isključivo cijenu, bez znanja IT odjela.
Takva nenadzirana oprema, poznata kao sjenovita informatika, spaja se na istu mrežu na kojoj žive poslovni podaci i kritični sustavi, pa jedan zaraženi uređaj može postati ulazna točka za cijelu organizaciju.
Opasnost je to veća jer zaraženi uređaj djeluje nevidljivo.
Dok tiho prikazuje lažne oglase ili služi kao proxy, istodobno može osluškivati promet, širiti se na druge uređaje i otvarati vrata ozbiljnijim napadima.
Za tvrtke koje podliježu propisima poput Zakona o kibernetičkoj sigurnosti i direktive NIS2, takav propust nije samo tehnički, nego i regulatorni rizik.
Obrana počiva na nekoliko navika.
Vrijedi uspostaviti jasnu politiku nabave po kojoj se kupuju samo provjereni, certificirani uređaji, voditi ažuran registar sve opreme spojene na mrežu te odvojiti uređaje poput televizora i projektora u zaseban, izolirani dio mreže koji ne dodiruje poslovne sustave.
Redovit nadzor mrežnog prometa pomaže da se neobična aktivnost uoči na vrijeme.
Pratite Cyber.hr
Otkriće koje je Google iznio pred sud pokazuje koliko je suvremena tehnologija postala isprepletena i ranjiva.
Milijuni ljudi godinama su, ne znajući, u svojim domovima držali uređaje koji su potajno radili za kriminalce, a sve je počelo još u tvornici.
BadBox 2.0 najveći je poznati botnet televizijskih uređaja, no gotovo jednako je važna pouka koju ostavlja je da jeftino nije uvijek povoljno, a povjerenje u ono što kupujemo treba zaslužiti, a ne pretpostaviti.
Najbolja obrana ostaje zdrav oprez.
Biranje provjerenih proizvođača, provjera certifikata, oprez s aplikacijama iz nepoznatih izvora i pažnja na čudno ponašanje uređaja pokrivaju najveći dio rizika.
Tehnologija napreduje na obje strane, no informiran korisnik i dalje je najteža meta.
Za daljnje analize prijetnji te praktične savjete kako zaštititi sebe, svoje uređaje i svoju organizaciju, pratite Cyber.hr.


