
Razgovor za posao rezultirao je najvećom krađom kriptovaluta u povijesti. Naravno, razgovor je bio lažan.
Napadači su se mjesecima strpljivo pripremali.
Zarazili su računala trojice razvojnih inženjera i zloupotrijebili interni alat umjetne inteligencije.
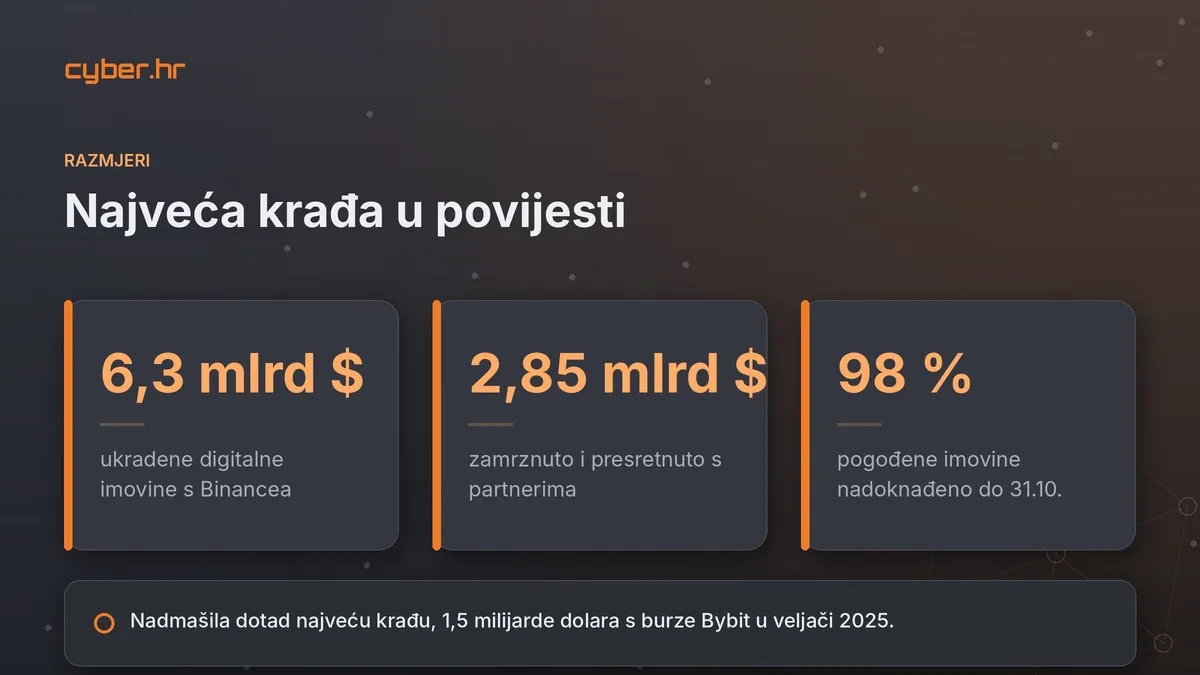
Zatim su potkraj listopada 2026. iz sustava najveće svjetske burze kriptovaluta Binance izvukli digitalnu imovinu vrijednu približno 6,3 milijarde dolara.
Priča je važna daleko izvan svijeta kriptovaluta, jer pokazuje da najskuplji proboji danas ne počinju probijanjem kriptografije, nego obmanom čovjeka.
Detalji incidenta
Binance je objavio prvo detaljno izvješće o incidentu i jasno naglasio da nije riječ o jednom izoliranom proboju ni o običnom phishingu.
Napad je bio višefazna kampanja u kojoj su se spojile socijalni inženjering kroz lažne razgovore za posao, preuzimanje zlonamjernog softvera, kompromitirani interni AI alat, zaraza krajnjih uređaja i napredna metoda ovlašćivanja transakcija na blockchainu.
Drugim izrazom, napadači nisu srušili jedan zid, nego su mjesecima gradili put kroz niz njih.
Razmjeri napada čine ga najvećom krađom kriptovaluta u povijesti, nadmašivši 1,5 milijardi dolara ukradenih s burze Bybit u veljači 2025.
Binance je istaknuo da će gubitke korisnika pokriti vlastitim sredstvima, da je osigurao više od 100 posto iznosa potrebnog za pokrivanje štete te da je do 31. listopada nadoknađeno 98 posto pogođene imovine.
Kako se gradio napad
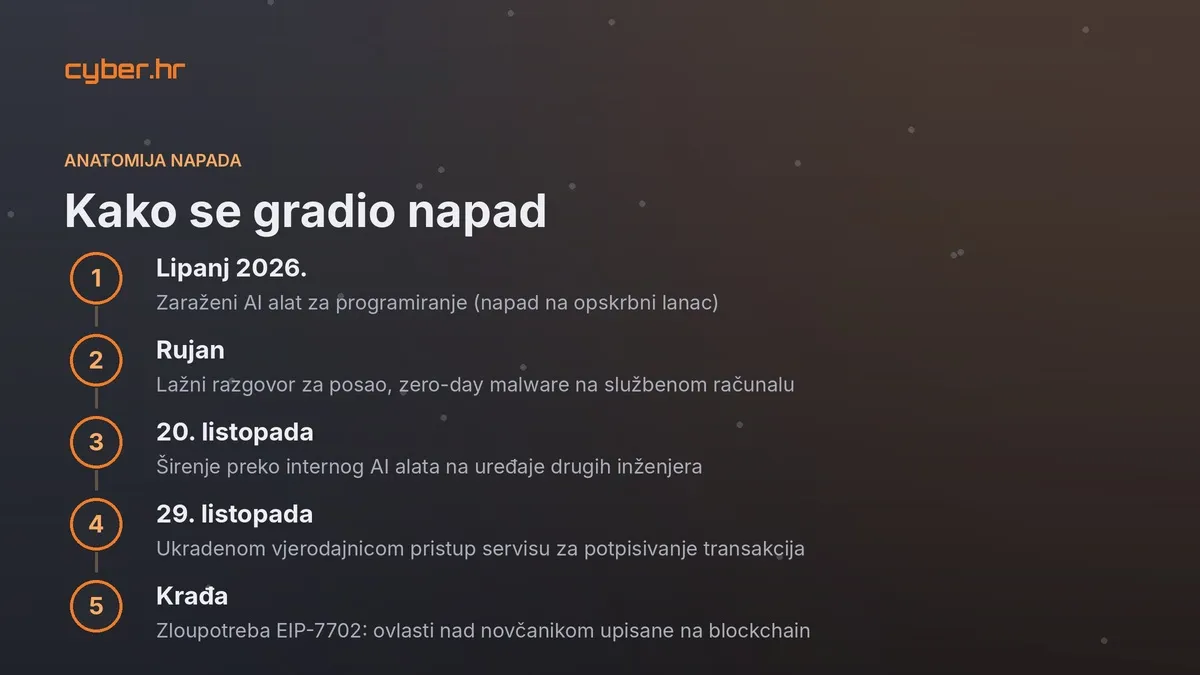
Početak seže u lipanj 2026. i u klasičan napad na opskrbni lanac.
Jedan od inženjera zaduženih za infrastrukturu kriptonovčanika preuzeo je s interneta alat za instalaciju softvera kako bi instalirao popularan AI alat za programiranje.
U njega je prethodno umetnut zlonamjerni kod, a zaražena se inačica oglašavala na tražilici pa se prikazivala iznad izvorne. Binanceov sigurnosni tim uočio je sumnjivu aktivnost, zamijenio uređaj i promijenio pristupne podatke.
No uloga tog inženjera i njegovih kolega s tima za kriptonovčanike ostala je otkrivena napadačima.
U rujnu su napadači krenuli drugim putem, i to onim koji je ovoj priči dao naslov.
Preko legitimne platforme za zapošljavanje stupili su u kontakt s drugim Binanceovim inženjerom koji je tražio posao i na profilu isticao iskustvo u Binanceu.
Uslijedila su dva razgovora:
- Prvi je videopozivom vodio navodni stručnjak za zapošljavanje, koji je, kako bi izgradio povjerenje, s kandidatom podijelio i privatne fotografije i videozapise s društvenih mreža.
- Drugi razgovor vodila je osoba koja se predstavljala kao direktor izmišljene tvrtke. Pred kraj je inženjer dobio praktični zadatak, da na službeno računalo preuzme programski kod i testira ga.
U tom se kodu skrivao zlonamjerni softver koji se pokrenuo tijekom pripreme razvojnog okruženja.
Riječ je bila o zero-day prijetnji koja je koristila napredne tehnike prikrivanja, uključujući zamjenu legitimne komponente razvojnog alata zlonamjernom inačicom, zbog čega je sigurnosni softver u tom trenutku nije otkrio.
Napadači su pritom brisali tragove i otežavali naknadnu istragu.
Dvadesetog listopada napad ulazi u presudnu fazu.
Preko zaraženog računala drugog inženjera i internog alata umjetne inteligencije napadači su se dokopali uređaja još dvojice razvojnih inženjera.
Kod jednoga su pronašli vjerodajnicu koja je omogućavala postavljanje softverskih kontejnera u infrastrukturu tvrtke.
Devet dana poslije, 29. listopada, prijavili su se na računalo trećeg inženjera, upotrijebili ukradene pristupne podatke, postavili kontejner i pokrenuli zlonamjernu skriptu kojom su stekli neovlašteni pristup servisu za potpisivanje transakcija iz kriptonovčanika.
Krađa nekoliko minuta, bitka nekoliko sati
Sama krađa bila je munjevita.
Između 20:05 i 20:09 po koordiniranom svjetskom vremenu pet Binanceovih novčanika povezanih s internetom poslalo je 233,46 milijuna tokena XRP na adresu pod kontrolom napadača.
Uslijedili su prijenosi oko 970.500 solana i 44,2 milijuna optimism tokena, a potom i 18.270 bitcoina.
Binance je dobio interno upozorenje o neuobičajeno velikim transakcijama i odmah počeo istraživati te je obustavio isplate i krenuo zamrzavati sredstva.
Obustava isplata ipak nije bila dovoljna, i tu leži tehnički najzanimljiviji dio napada.
Napadači su zloupotrijebili mehanizam mreže Ethereum poznat kao EIP-7702, koji računu omogućava da dio ovlasti za izvršavanje transakcija prenese na pametni ugovor, bez otkrivanja privatnog ključa.
Napadači su tako pametnom ugovoru pod svojom kontrolom dali djelomične ovlasti nad Binanceovim novčanikom.
Kako bi uspostavili te zlonamjerne ovlasti, poslali su 50 transakcija potpisivanja i manipulirali vrijednošću nonce računa.
Jednom uspostavljene, te su ovlasti postojale izravno na blockchainu i djelovale neovisno o Binanceovoj uobičajenoj infrastrukturi za isplate.
Dodatnu je komplikaciju donijela sigurnosna arhitektura same burze.
Budući da je novčanik koristio višestrano računanje, takozvani MPC, nije postojao jedan privatni ključ kojim bi se zlonamjerne ovlasti odmah opozvale.
Tim je zato morao razviti i provesti poseban postupak opoziva, za što je trebalo dodatno vrijeme.
Zbog svega toga napadači su sredstva izvlačili još gotovo tri sata od početka krađe. Posljednji neovlašteni prijenos, 2.961,9 ethera, potvrđen je na blockchainu u 23:56, a Binance je u 00:10 novom ovlasti poništio zlonamjernu delegaciju.
Zajedno s partnerima burza je zamrznula ili presrela imovinu vrijednu približno 2,85 milijarde dolara.
Tko stoji iza napada
Odgovornost je brzo pripisana. FBI je 31. listopada napad formalno pripisao Sjevernoj Koreji, označivši aktivnost imenom TraderTraitor.
Ta se skupina povezuje s Lazarus grupom, odnosno s APT38, a dovodi se u vezu i s ranijim velikim krađama, uključujući napad na Bybit iz veljače 2025. Sjeverna Koreja niječe umiješanost.
„Lažni razgovor za posao“ je stara fora
Za sigurnosnu zajednicu najvažnija je pouka u ulaznoj točki napada. Lažni razgovor za posao prepoznatljiva je tehnika sjevernokorejskih skupina, a ne izum za ovu priliku.
Lažni razgovori koji vode do instalacije zlonamjernog softvera uobičajena su taktika kampanja poznatih pod nazivima Contagious Interview i Operation Dream Job.
Istu obitelj aktivnosti istraživači prate i pod imenom DeceptiveDevelopment, uz zlonamjerni softver poput obitelji BeaverTail i InvisibleFerret.
Obrazac je dosljedan i opasno uvjerljiv.
Napadači se lažnim ili preuzetim profilima predstavljaju kao stručnjaci za zapošljavanje na platformama poput LinkedIna, Upworka, Freelancera i Crypto Jobs Lista.
Zatim, nude primamljive poslove i u sklopu lažnog procesa prijave traže od kandidata da riješi zadatak, najčešće kroz kod smješten u privatnim repozitorijima.
Razvojni inženjer je idealna meta, jer mu je pokretanje tuđeg koda dio svakodnevnog posla, pa mu zahtjev da „testira zadatak“ ne djeluje sumnjivo.
U Binanceovu slučaju napadači su otišli i korak dalje, gradeći povjerenje dijeljenjem osobnih fotografija i videa, što je bilo prepredenije od ranije viđenih pokušaja.
Umjetna inteligencija kao oružje
Posebno je znakovita uloga umjetne inteligencije u ovom napadu.
Napadači su interni AI alat iskoristili kao odskočnu dasku za širenje s jednog kompromitiranog računala na uređaje drugih inženjera.
Prvi ulazni vektor, onaj iz lipnja, također je bio vezan uz AI, jer je zlonamjerni kod stigao kroz zaraženi alat za programiranje potpomognut umjetnom inteligencijom.
Interni alati koji inženjerima ubrzavaju rad time postaju i nova, privlačna površina za napad.
S druge strane, Binance obranu gradi upravo na umjetnoj inteligenciji.
Burza je najavila proširenje detekcije anomalija u ponašanju temeljene na AI-u, pooštrene kontrole uređaja i strože upravljanje rizicima novčanika, a u komunikaciji nakon napada istaknula je i da im je sigurnost temeljena na umjetnoj inteligenciji ranije uštedjela znatna sredstva.
Umjetna inteligencija jednako dobro služi i napadaču i braniocu, a organizacije koje je uvode u razvojne procese moraju je tretirati kao kritičnu imovinu, a ne kao puki alat za produktivnost.
Iako je meta bila kriptoburza, pouke vrijede za svaku tvrtku koja ima razvojne timove i vrijednu digitalnu imovinu.
Nekoliko mjera izravno proizlazi iz ovog napada:
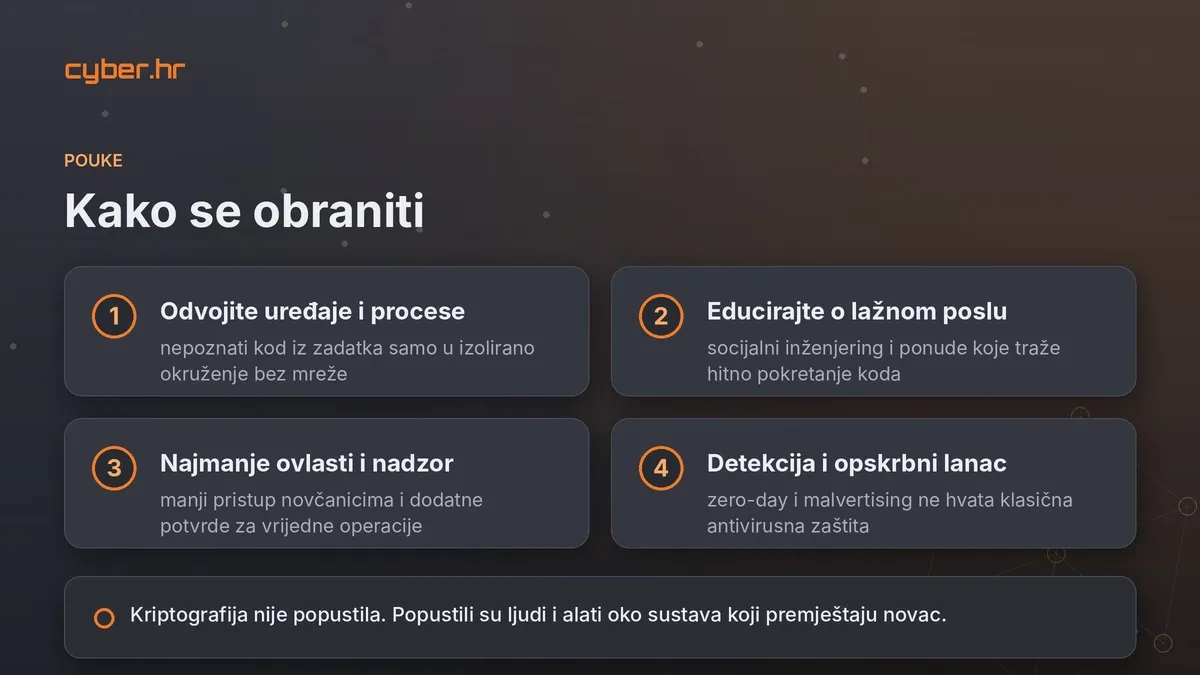
- Prvo i najvažnije, razdvojite poslovne i privatne uređaje te procese.
Najučinkovitija obrana ostaje stroga odvojenost korporativnih i osobnih uređaja, čime se sprječava da ciljani socijalni inženjering kompromitira poslovne sustave.
Nepoznati kod iz „zadatka“ nikada ne bi smio završiti na službenom računalu s pristupom infrastrukturi, nego u izoliranom, jednokratnom okruženju bez pristupa mreži i tajnama.
- Drugo, educirajte ljude o samoj metodi.
Programi obuke moraju razvojne inženjere upozoriti na taktike socijalnog inženjeringa, osobito na ponude koje djeluju nerealno privlačno ili zahtijevaju hitno izvršavanje koda.
Zdrava doza sumnje prema nepoznatom „direktoru“ koji traži da odmah pokrenete repozitorij vrijedi više od mnogih tehničkih kontrola.
- Treće, provedite načelo najmanjih ovlasti i nadzor nad kritičnim operacijama.
Binanceov slučaj pokazuje kako je kompromitacija nekolicine inženjera, uz pronađenu vjerodajnicu za postavljanje kontejnera, otvorila put do servisa za potpisivanje transakcija.
Manji broj ljudi s izravnim pristupom novčanicima, strože odvajanje dužnosti i dodatne potvrde za operacije koje premještaju vrijednost otežavaju napadaču posljednji korak.
- Četvrto, uložite u detekciju ponašanja i u opskrbni lanac.
Zero-day softver s prikrivanjem neće uhvatiti klasična antivirusna detekcija, pa nadzor neuobičajenih obrazaca na krajnjim točkama i u razvojnim okruženjima postaje nužan.
Napad iz lipnja, u kojem se zaraženi alat kroz oglas probio iznad izvorne inačice na tražilici, podsjeća i na opasnost malvertisinga i preuzimanja alata iz nepouzdanih izvora.
- Peto, pripremite odgovor na incident unaprijed.
Dio štete nastao je zato što obustava isplata nije mogla zaustaviti već upisane ovlasti na blockchainu, a MPC arhitektura otežala je brzi opoziv.
Organizacije koje upravljaju imovinom na blockchainu moraju unaprijed imati razrađene i uvježbane postupke opoziva ovlasti i zaustavljanja odljeva, jer se takvi scenariji ne smiju smišljati tek usred napada.
Kriptografija nije popustila
Najvažnija rečenica cijele priče možda je najjednostavnija. Kriptografija nije popustila.
Popustili su ljudi i alati oko sustava koji premještaju novac.
Tu lekciju sigurnosni timovi iznova uče, a napad na Binance samo je njezina najskuplja dosadašnja ilustracija.
Napadači su spojili strpljenje, uvjerljiv socijalni inženjering, zero-day softver, zloupotrebu internog AI alata i naprednu manipulaciju ovlastima na blockchainu, i time pokazali razinu organiziranosti kakvu danas treba očekivati od državno sponzoriranih skupina.
Za Binance je financijska šteta ublažena, jer je burza pokrila gubitke korisnika i obnovila pogođene sustave.
No, ostatku industrije i za sve tvrtke s vrijednom digitalnom imovinom ostaje trajnija poruka.
Dok god ljudi i razvojni alati oko kritičnih sustava ostaju najslabija karika, obrana mora početi upravo tamo, kod čovjeka koji otvara naizgled bezazlenu ponudu za posao.


