
Lozinka više nije samo problem IT odjela
Kada se govori o usklađivanju s NIS2 direktivom, rasprava vrlo brzo može završiti na velikim temama kao što su upravljanje rizicima, sigurnost dobavnog lanca, prijava incidenata, kontinuitet poslovanja i odgovornost uprave.
Sve su to važna područja, ali postoji jedan znatno konkretniji problem koji se nalazi u gotovo svakoj organizaciji: tko ima pristup sustavima, kojim vjerodajnicama i što se s tim pristupom događa kada više nije potreban.
Upravljanje korisničkim računima, lozinkama, administratorskim pristupom, servisnim računima i drugim tajnama zato nije samo tehničko pitanje.
U kontekstu NIS2 postaje dio upravljanja kibernetičkim rizikom.
Na važnost te teme upozorava i Help Net Security koji sigurnost vjerodajnica izdvaja kao jedno od područja na kojem organizacije mogu relativno brzo postići vidljiv napredak u usklađivanju s NIS2 zahtjevima. Ideja je jednostavna.
Organizacija možda neće preko noći implementirati kompletan program usklađenosti, ali može utvrditi tko ima pristup kritičnim sustavima, ukloniti nepotrebne račune.
Također, može zaštititi privilegirane račune, uvesti višefaktorsku autentifikaciju i prestati dijeliti lozinke preko tablica i komunikacijskih platformi.
Takav pristup ima smisla i kada se pogleda što se događa u stvarnim sigurnosnim incidentima.
Ukradene vjerodajnice vrijedan alat napadača
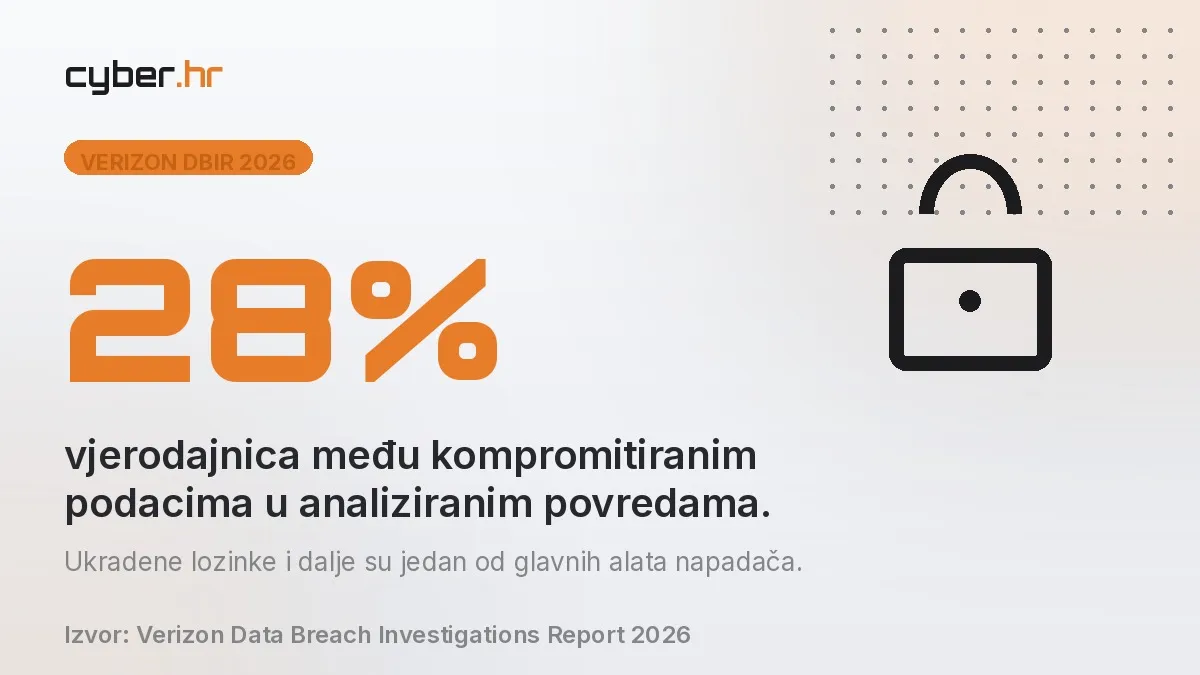
Prema Verizonovu izvješću Data Breach Investigations Report za 2026. godinu, vjerodajnice su bile među kompromitiranim podacima u 28 posto analiziranih povreda podataka.
Istodobno je iskorištavanje ranjivosti prvi put prestiglo ukradene vjerodajnice kao vodeći početni način kompromitacije.
No, lozinke izgubile važnost.
Naprotiv, nakon početnog ulaska u sustav napadaču su vjerodajnice često potrebne za daljnje kretanje kroz infrastrukturu, povećavanje privilegija i pristup dodatnim resursima.
Posebno su problematični privilegirani računi.
Kompromitacija običnog korisničkog računa može napadaču otvoriti jedna vrata. Kompromitacija administratorskog računa može mu dati ključeve cijele zgrade.
Problem postaje još veći kada organizacija nema dobar pregled nad svojim računima.
Stari administratorski račun zaposlenika koji je promijenio radno mjesto, VPN pristup vanjskog suradnika kojem je projekt završio prije šest mjeseci ili servisni račun čija se lozinka godinama nije promijenila možda neće privući pozornost sigurnosnog tima.
Napadaču takav račun može biti vrlo zanimljiv.
Zato sigurnost identiteta nije samo pitanje postavljanja dovoljno duge lozinke. Potrebno je upravljati cijelim životnim ciklusom pristupa.
Što NIS2 traži?
NIS2 ne propisuje jedan proizvod koji organizacija mora kupiti niti jednu tehnologiju koja rješava problem. Direktiva se temelji na upravljanju rizikom.
Članak 21. NIS2 direktive od ključnih i važnih subjekata zahtijeva odgovarajuće i razmjerne tehničke, operativne i organizacijske mjere za upravljanje rizicima sigurnosti mrežnih i informacijskih sustava.
Među područjima koja direktiva obuhvaća nalaze se osnovna kibernetička higijena, sigurnost ljudskih resursa, kontrola pristupa, upravljanje imovinom te, gdje je to primjereno, korištenje višefaktorske ili kontinuirane autentifikacije.
Za određene kategorije subjekata zahtjevi su dodatno razrađeni Provedbenom uredbom Komisije 2024/2690.
U njoj se, primjerice, traži dokumentirana politika kontrole pristupa, upravljanje pravima pristupa te posebna pravila za privilegirane i administratorske račune.
Za takve račune predviđeni su snažna identifikacija i autentifikacija, ograničavanje privilegija te periodične provjere prava pristupa.
Uredba se bavi i cijelim životnim ciklusom digitalnih identiteta te navodi da identiteti koji više nisu potrebni trebaju biti deaktivirani bez odgode.
Drugim riječima, pitanje nije samo postoji li korisnički račun. Organizacija mora znati zašto postoji, kome pripada, što mu je dopušteno i treba li taj pristup još uvijek postojati.
Radi se o značajnoj promjeni za organizacije u kojima se pristup godinama dodjeljivao prema principu “trebat će mu”.
Hrvatski okvir već je vrlo konkretan
Za hrvatske organizacije NIS2 više nije neka buduća europska obveza.
Direktiva je prenesena u hrvatsko zakonodavstvo Zakonom o kibernetičkoj sigurnosti, a Europska komisija Hrvatsku vodi kao državu u kojoj je prijenos NIS2 direktive proveden.
Hrvatska Uredba o kibernetičkoj sigurnosti daje i vrlo praktične smjernice vezane uz autentifikaciju.
Za kritične mrežne i informacijske sustave koji su izloženiji napadima predviđa implementaciju višefaktorske autentifikacije.
Kao primjeri navode se VPN pristup i SaaS alati dostupni s interneta, a MFA treba razmotriti i kod udaljenog pristupa kritičnim sustavima, administrativnim sustavima i kritičnim podacima.
Snaga autentifikacije pritom treba odgovarati procijenjenom riziku i izloženosti sustava.
To je važan detalj. NIS2 nije poziv organizacijama da nasumično uključe MFA na nekoliko aplikacija i označe zadatak kao završen. Kontrole moraju proizlaziti iz procjene rizika.
Račun administratora infrastrukture i račun zaposlenika za internu aplikaciju koja ne sadrži osjetljive podatke ne nose isti rizik. Kontrole zato ne moraju biti identične.
MFA je važan, ali nije svaki MFA jednako dobar
Višefaktorska autentifikacija jedna je od najučinkovitijih mjera za smanjivanje rizika povezanog s ukradenim lozinkama. Ako napadač dođe do korisničkog imena i lozinke, dodatni faktor može spriječiti prijavu.
No MFA nije čarobni štit.
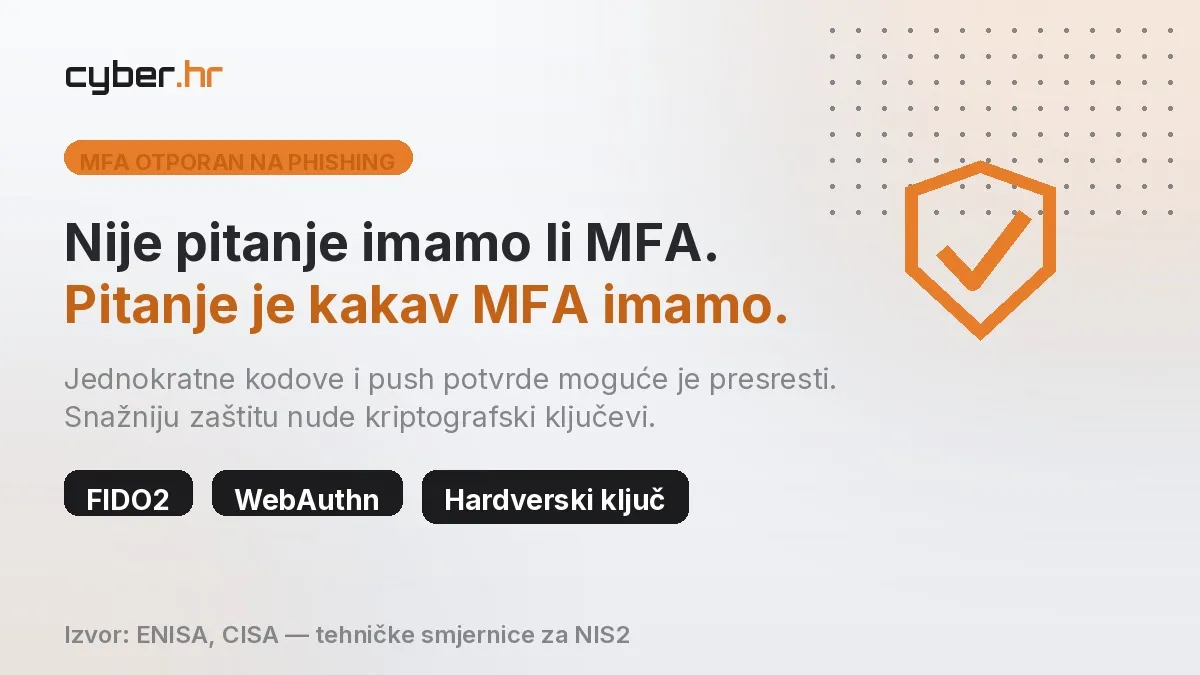
CISA u svojim preporukama za upravljanje identitetima upozorava da svi oblici MFA zaštite ne pružaju jednaku otpornost na phishing.
Jednokratne kodove koje korisnik ručno upisuje moguće je presresti preko lažne stranice i iskoristiti u stvarnom vremenu.
Sličan problem mogu imati jednostavne push potvrde ako korisnik zbog velikog broja zahtjeva ili nepažnje odobri pokušaj prijave napadača.
ENISA zato u tehničkim smjernicama za provedbu NIS2 zahtjeva preporučuje MFA otporan na phishing te kao snažnije opcije ističe pristupe koji se oslanjaju na kriptografske ključeve i standarde poput FIDO i WebAuthn.
Za organizacije koje planiraju ulaganja u autentifikaciju poruka je jasna. Nije dovoljno pitati imamo li MFA.
Treba pitati kakav MFA imamo i za koje račune.
Prioritet bi trebali imati administratorski računi, udaljeni pristup, VPN, sustavi dostupni s interneta, pristup osjetljivim podacima i ostali računi čija bi kompromitacija mogla imati ozbiljne posljedice.
Dijeljene lozinke stvaraju problem koji MFA ne rješava
Jedan od najčešćih problema u manjim i srednjim organizacijama nisu nužno slabe lozinke, nego način na koji se lozinke dijele.
Administratorska lozinka nalazi se u Excel tablici.
Pristup određenom servisu poslan je kolegi preko Teamsa ili Slacka.
Nekoliko zaposlenika koristi isti račun za vanjski sustav. Lozinku zna i vanjski suradnik koji je prije godinu dana radio na projektu.
U takvom okruženju postaje teško odgovoriti na vrlo jednostavno pitanje: tko zapravo ima pristup?
Kada više osoba zna istu administratorsku lozinku, uklanjanje jednog korisničkog računa nije dovoljno. Osoba kojoj je pristup ukinut možda i dalje zna zajedničku lozinku.
Potrebno je promijeniti samu vjerodajnicu.
Europski zahtjevi idu u istom smjeru.
Provedbena uredba predviđa jedinstvene identitete povezane s konkretnim osobama, dok se identiteti dodijeljeni većem broju osoba dopuštaju samo kada za to postoji poslovna ili operativna potreba, uz odobrenje i dokumentiranje.
Tako se omogućuje nešto što je za sigurnost i reviziju iznimno važno: sljedivost.
Ako deset administratora koristi isti račun i istu lozinku, zapis da je “administrator promijenio konfiguraciju” nije posebno koristan.
Servisni računi su često zaboravljeni
Ljudi nisu jedini koji koriste vjerodajnice.
Aplikacije, automatizacija, skripte, CI/CD sustavi, integracije i API servisi također trebaju pristup drugim sustavima.
Njihove tajne često završe u konfiguracijskim datotekama, repozitorijima izvornog koda ili varijablama okruženja i tamo ostanu godinama.
Takve vjerodajnice mogu biti posebno problematične jer nemaju korisnika koji će prijaviti nešto neobično.
Lozinka zaposlenika barem je vezana uz osobu.
API ključ ili servisni račun može postojati dugo nakon što su ljudi koji su ga kreirali napustili organizaciju.
Zbog toga inventar vjerodajnica ne bi trebao sadržavati samo zaposlenike.
Potrebno je obuhvatiti privilegirane račune, servisne račune, API ključeve, tokene i druge tajne koje omogućuju pristup sustavima.
Svaki takav pristup trebao bi imati vlasnika, definiranu svrhu i postupak opoziva ili promjene.
Revizor neće pitati samo imate li politiku
Jedna od važnijih poruka NIS2 okvira jest da sigurnosne mjere moraju biti stvarne i provjerljive.
Dokument koji kaže da se prava pristupa redovito pregledavaju nije isto što i dokaz da je pregled doista proveden.
Organizacija zato treba moći pokazati evidenciju dodjele i ukidanja prava, periodične preglede privilegiranih računa, zapise promjena, primjenu MFA, postupke deaktivacije računa te način na koji se postupa nakon odlaska zaposlenika ili vanjskog suradnika.
ENISA svoje tehničke smjernice nije slučajno strukturirala tako da uz sigurnosne zahtjeve daje primjere dokaza kojima se njihova provedba može potkrijepiti.
Cilj nije samo definirati kontrolu nego omogućiti organizaciji da pokaže da ona funkcionira.
Upravljanje vjerodajnicama zato može biti dobar početak NIS2 programa. Rezultati su relativno lako mjerljivi.
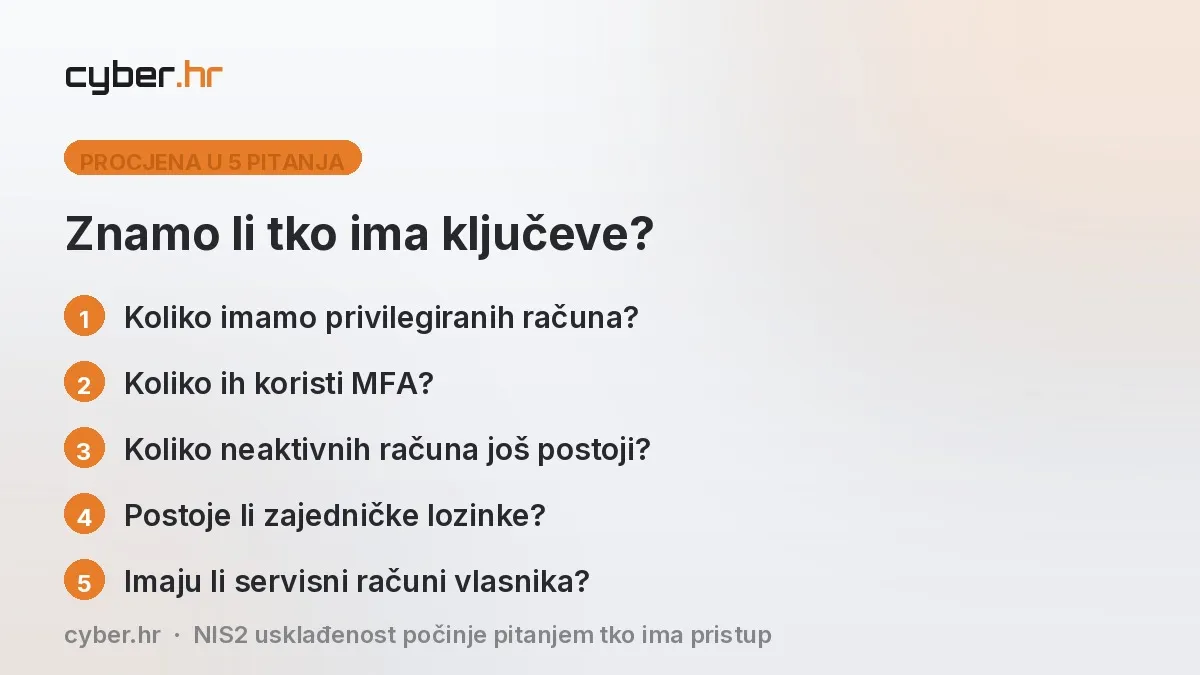
Koliko postoji privilegiranih računa? Koliko ih koristi MFA? Koliko neaktivnih računa još postoji? Kada su posljednji put pregledana administratorska prava? Postoje li zajedničke lozinke? Koliko servisnih računa nema jasno definiranog vlasnika?
Odgovori na ta pitanja brzo otkrivaju stvarno stanje.
NIS2 usklađenost počinje pitanjem tko ima ključeve
Sigurnost vjerodajnica sama po sebi neće organizaciju učiniti usklađenom s NIS2 direktivom.
NIS2 obuhvaća mnogo šire područje, od upravljanja incidentima i kontinuiteta poslovanja do sigurnosti dobavnog lanca, edukacije i procjene učinkovitosti sigurnosnih mjera.
Ipak, identiteti i pristup predstavljaju jedno od mjesta na kojima se regulatorni zahtjevi i svakodnevna sigurnosna praksa vrlo jasno susreću.
Napadaču nije važno je li organizacija napisala kvalitetnu politiku kontrole pristupa ako administratorska lozinka već dvije godine stoji u tablici dostupnoj cijelom IT odjelu.
Nije mu važno ni postoji li procedura za odlazak zaposlenika ako VPN račun bivšeg zaposlenika i dalje radi.
NIS2 od organizacija u konačnici traži sustavno upravljanje rizikom, a vjerodajnice su jedan od rizika koji je moguće vrlo konkretno identificirati, izmjeriti i smanjiti.
Prvo pitanje zato ne mora biti koji novi sigurnosni proizvod kupiti.
Bolje pitanje je jednostavnije: znamo li danas točno tko ima pristup našim najvažnijim sustavima i možemo li to dokazati?
Ako odgovor nije potpuno jasan, organizacija već zna gdje može početi.