
Lažna aplikacija za obračun plaća zapravo instalira alat za udaljeni pristup.
Kibernetički kriminalci pronašli su novi način kako doći do računala zaposlenika koji rade s osjetljivim financijskim podacima.
Umjesto klasičnog zlonamjernog programa koriste uvjerljive lažne web stranice koje nude navodne desktop aplikacije za obračun plaća.
Problem je što te ne postoje
Istraživači tvrtke Allure Security otkrili su kampanju u kojoj su napadači izradili lažne stranice koje su izgledale kao službene stranice poznatih platformi za obračun plaća i upravljanje ljudskim resursima.
Posjetiteljima su nudile preuzimanje desktop aplikacije, iako ciljane platforme takvu aplikaciju nisu nudile.
Korisnik koji bi preuzeo i pokrenuo instalacijsku datoteku nije dobio program za obračun plaća.
No, na računalo bi se instalirao ScreenConnect, legitimni alat za udaljeni pristup koji je napadačima omogućavao povezivanje s računalom.
Help Net Security nadodaje da se radi o opasnoj kampanji, jer računala koja koriste zaposlenici zaduženi za obračun plaća često imaju pristup vrlo osjetljivim informacijama i financijskim sustavima.
Sve izgleda kao prava aplikacija
Jedan od razloga zbog kojih je ovu kampanju teško prepoznati jest način na koji su napravljene lažne stranice.
Napadači nisu napravili jednostavnu stranicu s velikim gumbom za preuzimanje. Izradili su stranice koje su pokušavale ostaviti dojam stvarnog poslovnog proizvoda.
Na njima su se nalazili logotipi, snimke zaslona aplikacija, informacije o proizvodu, pa čak i mogućnost komunikacije putem chata.
Prosječnom korisniku takva stranica može izgledati dovoljno uvjerljivo da ne posumnja da nešto nije u redu.
Radi se o jednom od najvećih problema suvremenih napada phishinga.
Više nije dovoljno korisniku reći da pripazi na očite gramatičke pogreške ili čudne poruke.
Lažne stranice danas mogu izgledati gotovo identično legitimnim web lokacijama.
U ovom slučaju napadači su iskoristili i činjenicu da zaposlenici koji rade obračun plaća imaju konkretan razlog za korištenje poslovnog softvera.
Ako korisnik dobije poruku da je dostupna nova desktop aplikacija njegova payroll sustava, preuzimanje takvog programa može mu izgledati kao potpuno normalan poslovni zadatak.
Lažni program nikada nije ni trebao raditi
Nakon preuzimanja instalacijske datoteke situacija postaje još zanimljivija.
Istraživači su analizirali jednu od datoteka veličine približno 64 MB.
Napravljena je pomoću NSIS instalacijskog sustava, a tijekom instalacije korisniku se prikazivao stvarni Microsoftov instalacijski program za .NET Desktop Runtime.
Korisnik je tako mogao vidjeti poznati instalacijski postupak i na kraju dobiti poruku da je instalacija uspješno završena.
No ono što se događalo u pozadini bilo je puno važnije.
Instalacijski program pokretao je Windowsov alat msiexec kako bi se bez vidljivog korisničkog sučelja instalirao ScreenConnect.
Ukratko, korisnik je mislio da instalira poslovnu aplikaciju, dok je u pozadini na računalo instaliran alat koji napadaču omogućuje udaljeni pristup.
Vidimo dobar primjer tehnike u kojoj se napadači oslanjaju na legitimne alate i funkcije operacijskog sustava umjesto da se u potpunosti oslanjaju na vlastiti malware.
Takav pristup može otežati otkrivanje napada jer se u sustavu pojavljuju komponente koje same po sebi nisu nužno zlonamjerne.
ScreenConnect nije malware
Važno je naglasiti da ScreenConnect sam po sebi nije zlonamjerni program.
Riječ je o legitimnom alatu koji se koristi za udaljenu tehničku podršku i administraciju računala.
Problem nastaje kada ga napadač instalira bez znanja vlasnika računala i konfigurira za vlastite potrebe.
U otkrivenoj kampanji ScreenConnect je konfiguriran tako da omogućuje udaljeni pristup bez potrebe za aktivnim sudjelovanjem korisnika.
Istraživači navode da su određene vizualne obavijesti bile onemogućene, što je dodatno smanjivalo mogućnost da korisnik primijeti da se netko povezao na njegovo računalo.
Klijent je također bio instaliran kao Windowsova usluga, a mogao se pokretati kroz različite faze rada sustava.
Za napadača je to iznimno korisno jer mu omogućuje održavanje pristupa kompromitiranom računalu.
Ovakva zloupotreba legitimnih alata nije nova tehnika.
Kibernetički kriminalci godinama koriste programe za udaljenu administraciju, sustave za pohranu podataka, skriptne alate i druge standardne komponente poslovnog IT okruženja.
Prednost takvog pristupa za napadača je u tome što sigurnosni tim ne može jednostavno zaključiti da je svaki legitimni program prijetnja.
Obračun plaća je zanimljiva meta
Računalo zaposlenika koji radi obračun plaća može biti iznimno vrijedna meta.
Takav korisnik može imati pristup podacima o zaposlenicima, osobnim podacima, iznosima plaća, bankovnim računima, poreznim informacijama i drugim osjetljivim podacima.
Još važnije, računalo može biti povezano sa sustavima koji se koriste za isplatu novca.
Zbog toga kompromitiranje jednog računala potencijalno može predstavljati puno veći problem od same krađe podataka.
Napadač koji dobije pristup računalu može pokušati pronaći druge sustave kojima korisnik ima pristup, ukrasti vjerodajnice, pratiti aktivnosti ili manipulirati financijskim procesima.
Posebno su osjetljive promjene podataka koji se koriste za isplatu plaća.
Ako napadač uspije promijeniti bankovne podatke zaposlenika ili druge informacije povezane s isplatom, posljedice mogu biti financijski vrlo ozbiljne.
Zato sigurnost procesa za obračun plaća ne bi trebala biti promatrana samo kroz prizmu zaštite osobnih podataka. Ona je izravno povezana i sa zaštitom novca kompanije.
Upravo zbog toga računala koja koriste osobe zadužene za financije i ljudske resurse trebala bi imati strože kontrole nego standardna korisnička računala.
Napadači su koristili i moderne razvojne alate
Istraživanje Allure Security pokazalo je još jedan zanimljiv detalj.
Lažne web stranice izrađene su uz pomoć alata Lovable, platforme koja omogućuje izradu web aplikacija pomoću tekstualnih uputa.
Stranice su nakon toga bile postavljene na Vercel, dok su instalacijske datoteke distribuirane putem GitHuba.
To pokazuje koliko se promijenio način na koji napadači mogu stvarati infrastrukturu za svoje kampanje.
Za izradu uvjerljive lažne web stranice više nije nužno potrebno veliko razvojno znanje. Moderni alati mogu značajno ubrzati proces izrade stranice koja izgleda kao stvarni poslovni proizvod.
Napadač tako može kombinirati nekoliko legitimnih servisa i alata kako bi napravio cijeli lanac napada.
- Web stranica izgleda legitimno.
- Instalacijska datoteka izgleda kao poslovni program.
- Tijekom instalacije pojavljuje se Microsoftov instalacijski prozor.
- Na računalo se zatim instalira poznati alat za udaljeni pristup.
- Za korisnika koji nije posebno tehnički educiran vrlo je teško uočiti što se zapravo dogodilo.
Pažljivo pripremljena kampanja
Istraživači su pronašli više poveznica između različitih lažnih stranica i instalacijskih datoteka.
Korišten je isti LiveChat račun, isti GitHub račun te isti ScreenConnect poslužitelj koji je služio za udaljeni pristup.
Naime, kampanja nije bila slučajni pokušaj izrade nekoliko lažnih stranica, nego koordinirana operacija.
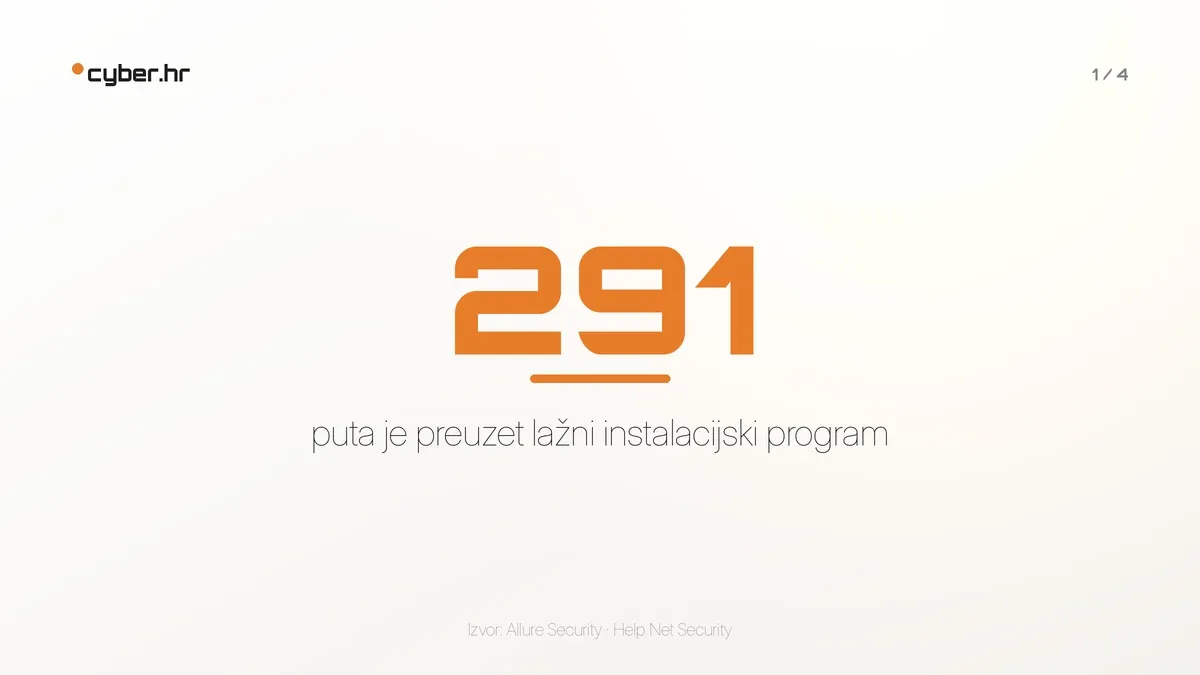
Prema dostupnim podacima, instalacijske datoteke preuzete su ukupno 291 put.
Taj broj ne predstavlja broj potvrđenih žrtava jer uključuje i sigurnosne istraživače te automatizirane sustave koji analiziraju sumnjive datoteke.
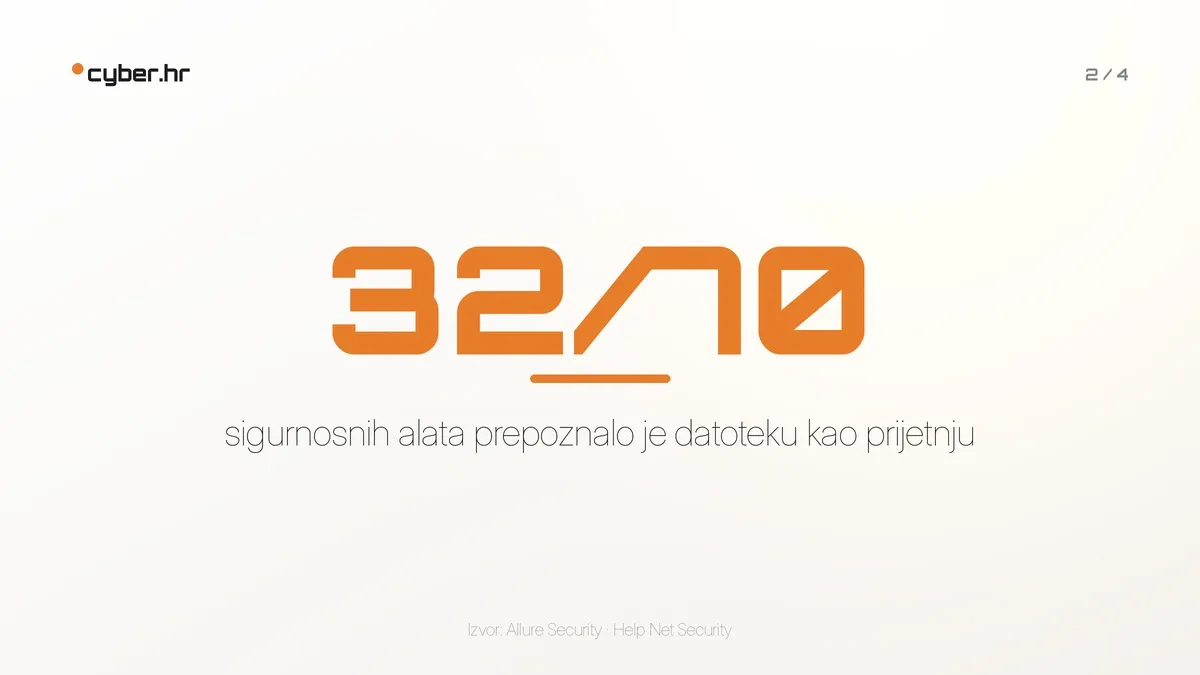
Sigurnosni alati također nisu svi reagirali na isti način. U trenutku analize 32 od 70 sigurnosnih proizvoda označila su instalacijsku datoteku kao zlonamjernu.
Time vidimo zašto se organizacije ne mogu oslanjati samo na antivirusni program kao posljednju liniju obrane.
Čak i kada dio sigurnosnih alata prepozna prijetnju, uvijek postoji mogućnost da određeni proizvod neće imati odgovarajući indikator ili da će napadač promijeniti datoteku prije nego što zaštitni sustavi dobiju ažuriranje.
Lažna aplikacija se može prepoznati
Najvažniji znak u ovom konkretnom slučaju bio je vrlo jednostavan.
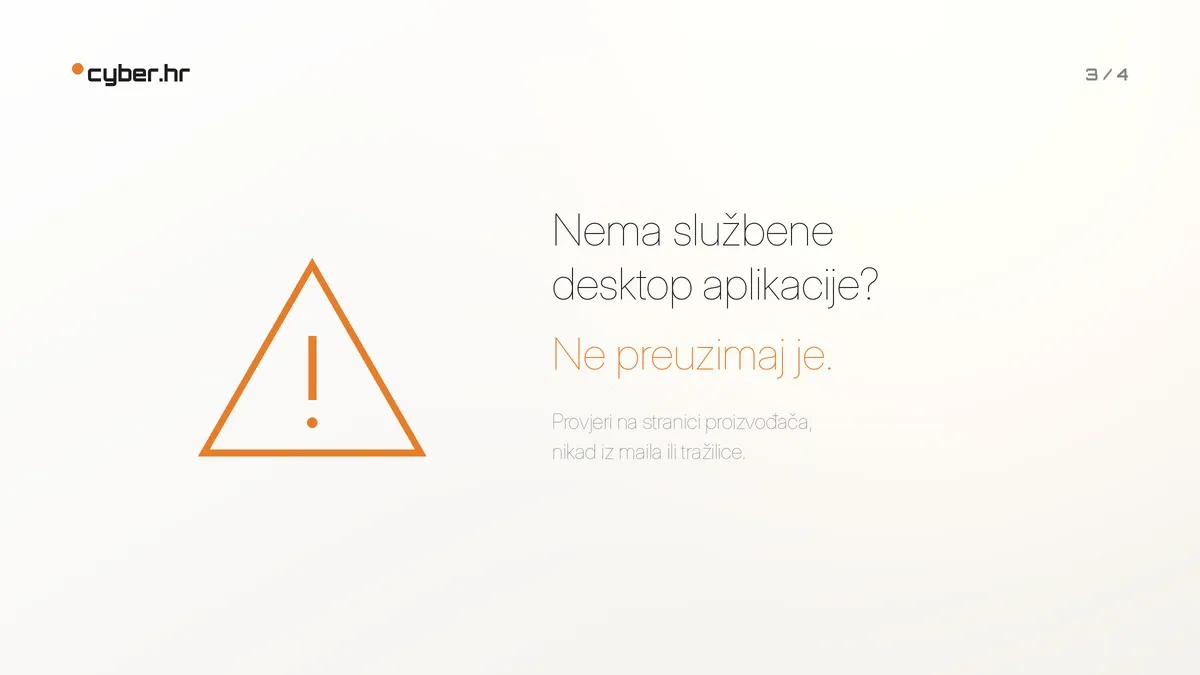
Ako određena platforma nema službenu desktop aplikaciju, onda je svaka navodna desktop verzija razlog za oprez.
Prije instaliranja bilo kakvog poslovnog programa potrebno je provjeriti službenu web stranicu proizvođača i njegovu dokumentaciju.
Ne treba vjerovati samo rezultatu internetske tražilice.
Napadači mogu koristiti oglase, optimizaciju za tražilice i lažne stranice kako bi njihova web lokacija izgledala vjerodostojno i pojavila se među rezultatima koje korisnik vidi.
Posebno treba biti oprezan s poveznicama koje dolaze elektroničkom poštom.
Ako poruka tvrdi da je dostupna nova verzija aplikacije, najbolje je samostalno otvoriti službenu stranicu proizvođača, a ne kliknuti poveznicu iz poruke.
Isto vrijedi za poruke u kojima se od zaposlenika traži instalacija posebnog programa radi pristupa poslovnom sustavu.
Ako je zahtjev neočekivan, potrebno ga je provjeriti drugim komunikacijskim kanalom.
Što bi tvrtke trebale napraviti?
Tvrtke koje koriste sustave za obračun plaća trebale bi ograničiti mogućnost instalacije softvera na računalima koja pristupaju financijskim sustavima.
Ako zaposlenik može instalirati bilo koji program bez administratorske kontrole, napadaču je puno lakše uvjeriti ga da instalira lažni poslovni alat.
IT odjeli trebali bi također pratiti instalaciju programa za udaljeni pristup.
Ako se na računalu zaposlenika iznenada pojavi ScreenConnect ili neki drugi alat za udaljenu administraciju koji tamo ne bi trebao biti instaliran, potrebno je odmah provjeriti zašto je instaliran i tko ga koristi.
Dodatne kontrole su dobrodošle
Promjena bankovnog računa na koji se isplaćuje plaća ne bi trebala ovisiti samo o jednom korisniku i njegovom računalu. Dodatna provjera može spriječiti da kompromitirani račun dovede do stvarne financijske štete.
Organizacije bi trebale imati i jasnu proceduru za slučaj kada zaposlenik posumnja da je instalirao lažni program.
Najgora opcija je ignorirati problem zato što računalo naizgled i dalje normalno radi.
Ako postoji sumnja na kompromitiranje računala, uređaj treba izolirati prema internim procedurama, obavijestiti IT ili sigurnosni tim i provjeriti račune kojima je s njega pristupano.
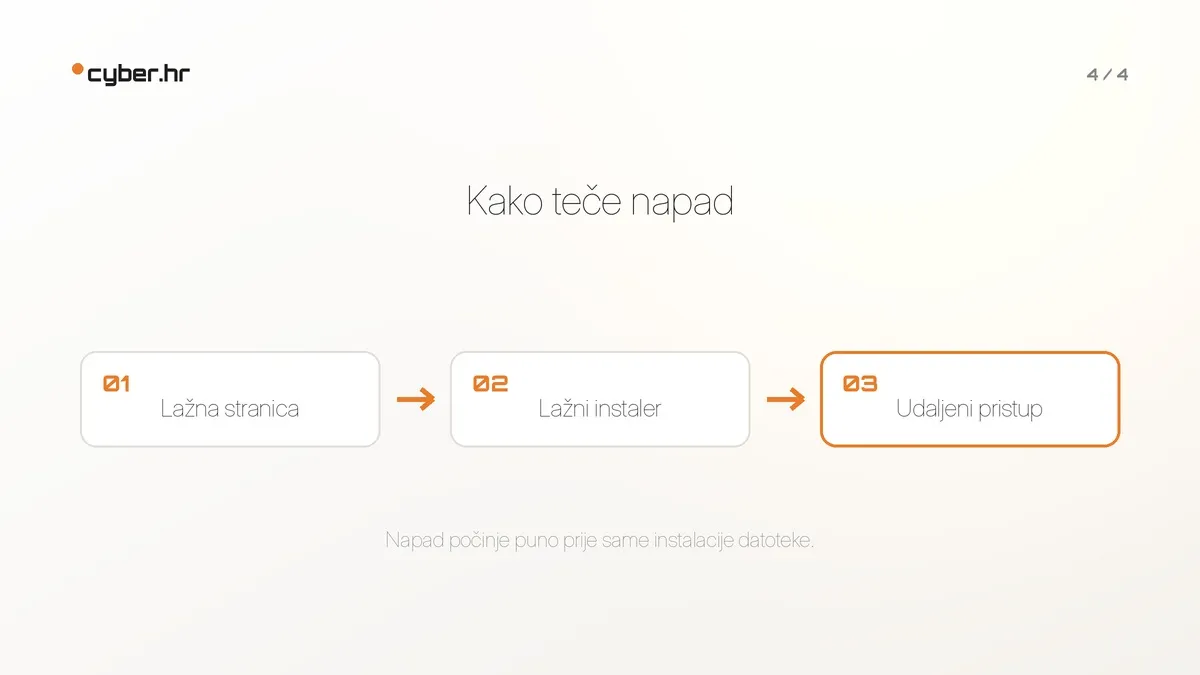
Napad počinje prije instalacije
Ovaj slučaj pokazuje da se sigurnost ne može svesti na pitanje je li određena datoteka malware.
Napad je započeo puno ranije.
Počeo je izradom lažne stranice.
Nastavio se uvjerljivim predstavljanjem nepostojeće desktop aplikacije.
Zatim je korisnik sam preuzeo program i pokrenuo instalaciju.
Tek nakon toga napadač je dobio tehnički pristup računalu.
Svijest korisnika je i dalje jedna od najvažnijih sigurnosnih kontrola.
Tehnologija može blokirati velik broj napada, ali teško može zaštititi organizaciju od situacije u kojoj zaposlenik vjeruje da radi nešto potpuno legitimno.
Edukacija zaposlenika pritom ne bi trebala biti jednokratna obveza.
Korisnici koji rade s financijskim podacima trebali bi redovito prolaziti kroz primjere stvarnih napada i učiti kako provjeriti legitimnost softvera prije instalacije.
Oprez kod financijskih procesa
Kada govorimo o kibernetičkoj sigurnosti, često se naglasak stavlja na krađu podataka.
No za tvrtke koje obrađuju plaće jednako je važna mogućnost financijske manipulacije.
Napadaču nije nužno cilj ukrasti bazu podataka sa svim informacijama o zaposlenicima.
Dovoljno je da dobije pristup pravom korisničkom računu i promijeni nekoliko podataka u pravom trenutku.
Zato bi proces obračuna plaća trebao imati više razina kontrole.
Osoba koja unosi promjenu ne bi nužno trebala biti jedina osoba koja je odobrava.
Promjene osjetljivih podataka trebale bi ostavljati trag koji se može naknadno provjeriti.
Takve mjere ne štite samo od kibernetičkih napada.
One smanjuju rizik od pogrešaka, zloupotrebe korisničkih računa i drugih oblika financijske prijevare.
Za kraj
Kampanja koju je otkrio Allure Security još je jedan primjer trenda u kojem napadači zloupotrebljavaju legitimne poslovne alate umjesto da se oslanjaju isključivo na klasični malware.
U ovom slučaju meta su bili korisnici platformi povezanih s obračunom plaća, a napadači su pokušali iskoristiti povjerenje zaposlenika u poznate poslovne proizvode.
Najvažnija poruka za tvrtke jednostavna je.
Ako službeni pružatelj usluge ne nudi desktop aplikaciju, nemojte preuzimati aplikaciju koja tvrdi suprotno.
Ako se na računalu za obračun plaća pojavi nepoznati alat za udaljeni pristup, potrebno je odmah provjeriti njegovo porijeklo.
A kada je riječ o računalima koja imaju pristup financijskim sustavima, svaka neočekivana instalacija trebala bi se tretirati kao potencijalni sigurnosni incident.
Napadaču ponekad nije potreban sofisticirani virus.
Dovoljno je napraviti uvjerljivu web stranicu, ponuditi korisniku nešto što očekuje i pričekati da sam klikne na gumb za preuzimanje.
Uvjiek se pitajte nudi li ovaj proizvođač doista aplikaciju koju upravo pokušavam instalirati?
Ako je odgovor ne, instalaciju treba odmah prekinuti.


