
Pametna utičnica, kamera, termostat ili senzor koji ste kupili prije nekoliko godina vjerojatno i dalje rade.
No aplikacija kojom ih kontrolirate možda već godinama ne dobiva nikakva ažuriranja. Tu smo pronašli popriličan problem.
Radi se o jednom od najviše podcjenjenijih rizika modernog IoT ekosustava.
Novo istraživanje pokazuje da tisuće napuštenih IoT aplikacija i dalje prikupljaju osjetljive podatke korisnika i šalju ih prema serverima koji više ne postoje, koji su promijenili vlasnika ili se nalaze na crnim listama zloćudnih domena.
Problemi IoT-a
IoT (Internet of Things, odnosno internet stvari) skupni je naziv za milijarde uređaja koji se spajaju na internet i međusobno razmjenjuju podatke.
IoT spaja pametne zvučnike, brave, rasvjetu, industrijske senzore, medicinske uređaje.
Razmjeri su golemi.
Prema podacima analitičke kuće IoT Analytics, broj povezanih IoT uređaja dosegnuo je 18,5 milijardi krajem 2024. i očekuje se rast od 14% na 21,1 milijardu do kraja 2025.
Do 2030. procjenjuje se čak oko 39 milijardi uređaja.
Većina potrošačkih IoT uređaja oslanja se na takozvane companion aplikacije.
Te su mobilne aplikacije kojima uređaj podešavate, povezujete na Wi-Fi i njime upravljate.
Problem nastaje jer se životni vijek uređaja i vijek podrške za aplikaciju drastično razlikuju.
Korisnici očekuju da će IoT uređaj biti u aktivnoj upotrebi otprilike desetljeće, što daleko nadmašuje trajanje održavanja companion aplikacija od strane proizvođača.
Drugim riječima, hardver na polici traje godinama, dok softver iza njega razvojni tim ugasi mnogo ranije.
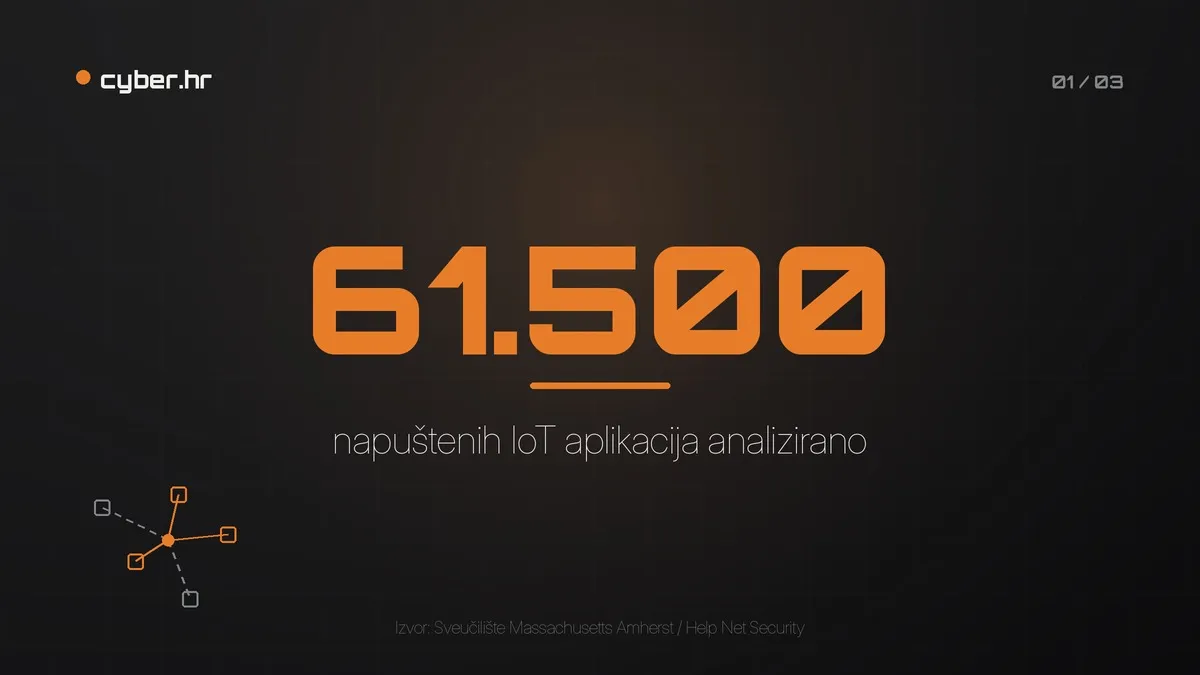
61.500 napuštenih IoT aplikacija
Ključne brojke dolaze iz opsežne studije istraživača sa Sveučilišta Massachusetts Amherst, o kojoj izvještava Help Net Security.
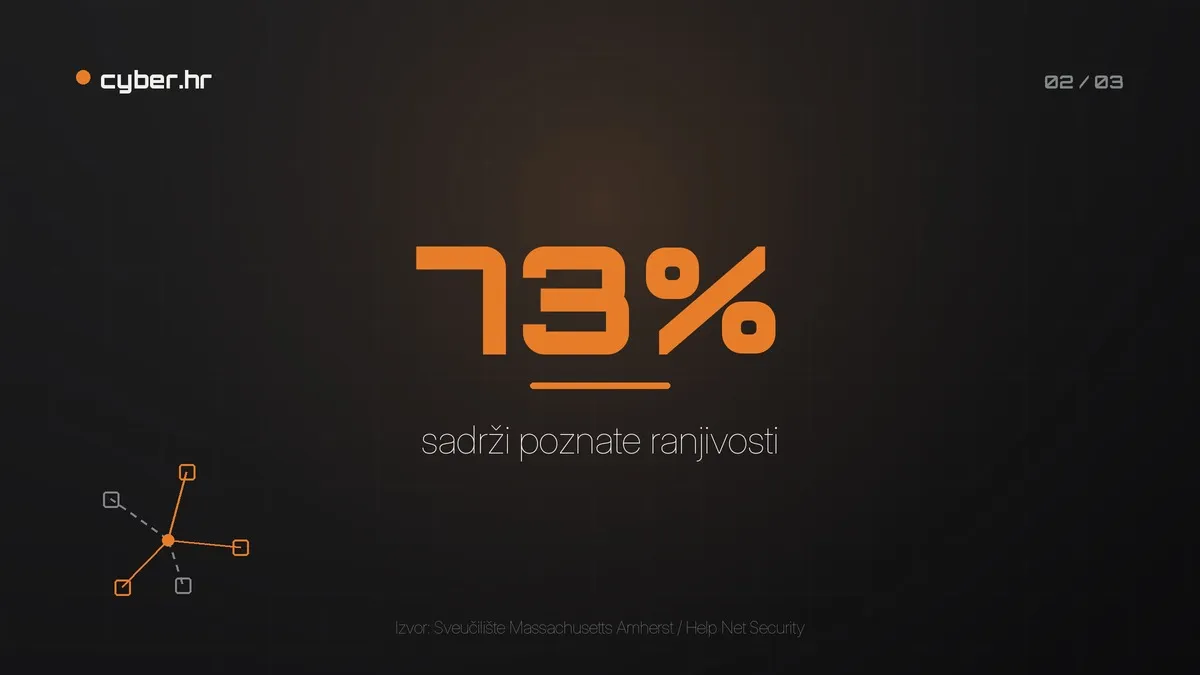
Tim je analizirao 61.500 napuštenih Android IoT aplikacija i utvrdio da gotovo tri od četiri sadrže softverske komponente povezane s dokumentiranim ranjivostima.
Aplikaciju su definirali kao napuštenu ako dvije godine nije dobila ažuriranje ili je do ožujka 2025. nestala s Google Play trgovine.
Većina aplikacija koje su ušle u tu kategoriju u potpunosti je uklonjena iz trgovine, dok je manji dio i dalje bio naveden, ali godinama netaknut.
Napuštenost pritom ne znači i malu publiku. Većina aplikacija u obje skupine skupila je tisuće instalacija, a njih desetak prešlo je 100 milijuna preuzimanja prije nego što je razvoj utihnuo.
Da problem nije rubna pojava, potvrđuje i širi podatak koji istraživači navode: na Google Play trgovini 869.000 aplikacija nije dobilo nikakvo ažuriranje u više od dvije godine.
Naime, mnogi korisnici prisiljeni su za upravljanje osjetljivim IoT podacima oslanjati se na neodržavane ili uklonjene aplikacije, čime se znatno širi njihova izloženost sigurnosnim rizicima.
Stari kod i mrtvi serveri
Zašto je napuštena IoT aplikacija opasnija od one koja se redovito održava? Odgovor leži u kombinaciji zastarjelog koda i „mrtve” infrastrukture.
Prvo, kod. Većina napuštenih aplikacija u sebi nosi softverske biblioteke povezane s poznatim ranjivostima zabilježenima u Nacionalnoj bazi ranjivosti (NVD), a većina tih problema spada u više kategorije ozbiljnosti.
Kad se ranjivost jednom javno dokumentira, napadači točno znaju kako je iskoristiti, a napuštena aplikacija nikada neće dobiti zakrpu.
Drugo, serveri. Aplikacije komuniciraju s unaprijed upisanim web-adresama.
Kod napuštenih aplikacija otprilike četvrtina jedinstvenih domena više se uopće ne razrješava, a svaka je aplikacija sadržavala barem jednu potpunu web-adresu koja nije prošla provjeru dostupnosti putem DNS-a.
Podaci idu u prazno, ali stvar postaje gora kad domene ne nestanu, nego promijene vlasnika.
Upravo je preuzimanje napuštenih domena (domain takeover) jedan od najopasnijih scenarija.
Provjera povijesti registracije pokazala je da je dio i dalje aktivnih domena promijenio vlasnika nakon posljednjeg ažuriranja aplikacije, što se odnosi na više od 2.000 aplikacija.
Ako aplikacija i dalje šalje podatke na adresu koju je u međuvremenu preuzeo netko drugi, ti podaci odlaze ravno u ruke nepoznate treće strane.
To samo po sebi znači da podaci idu u prazno, ali stvar postaje gora kad domene ne nestanu, nego promijene vlasnika.
Upravo je preuzimanje napuštenih domena (domain takeover) jedan od najopasnijih scenarija.
Provjera povijesti registracije pokazala je da je dio i dalje aktivnih domena promijenio vlasnika nakon posljednjeg ažuriranja aplikacije, što se odnosi na više od 2.000 aplikacija.
Ako aplikacija i dalje šalje podatke na adresu koju je u međuvremenu preuzeo netko drugi, ti podaci odlaze ravno u ruke nepoznate treće strane.
Osjetljivi podaci bez sigurnog odredišta
Ono što ovu priču čini posebno osjetljivom jesu dozvole koje IoT aplikacije traže.
Nije riječ samo o osnovnoj povezivosti. Pristup vanjskoj pohrani, precizna lokacija i pristup kameri pojavljuju se u desecima tisuća analiziranih aplikacija, a podaci prikupljeni tim dozvolama putuju gotovo isključivo preko Wi-Fi mreže.
Kombinacija lokacije, snimki kamere i lokalno pohranjenih podataka čini profil koji nijedan korisnik ne bi svjesno poslao na nepoznat server.
Najjasniji pokazatelj specifičnog rizika napuštenih aplikacija jest jaz u odredištima podataka.
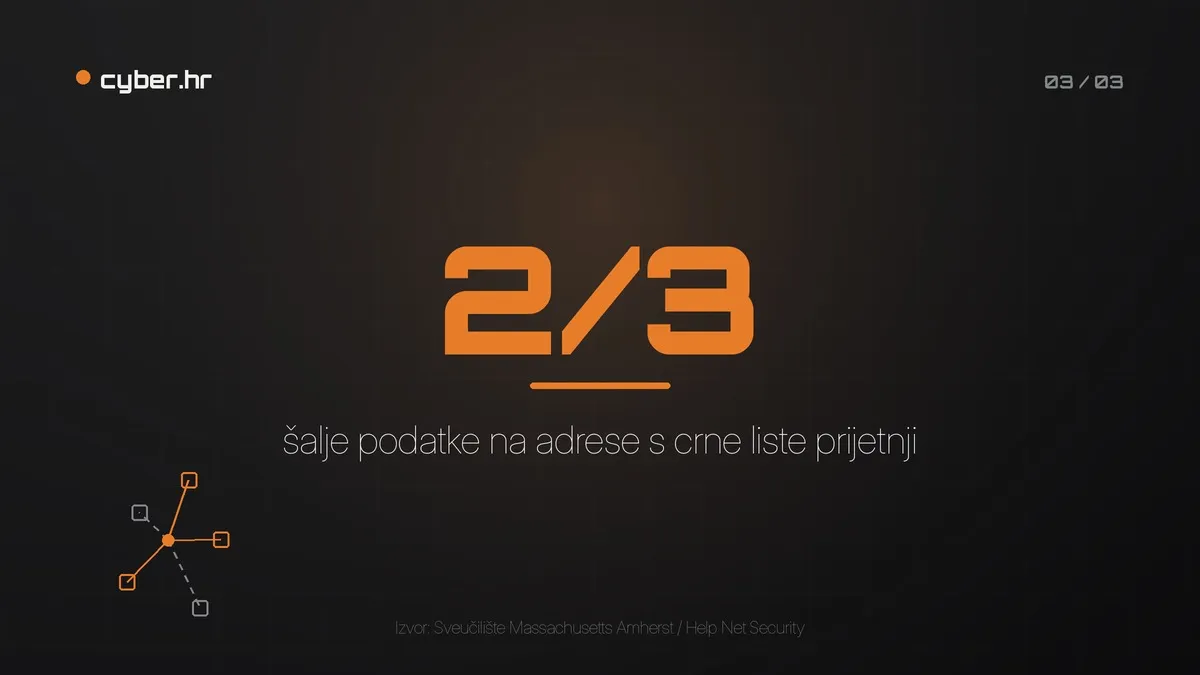
Čak 38,4% jedinstvenih izvora i odredišta protoka podataka bilo je povezano s domenama koje su nedostupne, na crnoj listi ili su promijenile vlasnika.
Kad su isti postupak proveli na 500 najinstaliranijih IoT aplikacija koje su ažurirane nakon ožujka 2025., problem se pojavio u manje od 1% slučajeva.
helpnetsecurity
Usporedba je još oštrija kad se gledaju samo odredišta (data sinks) osjetljivih podataka.
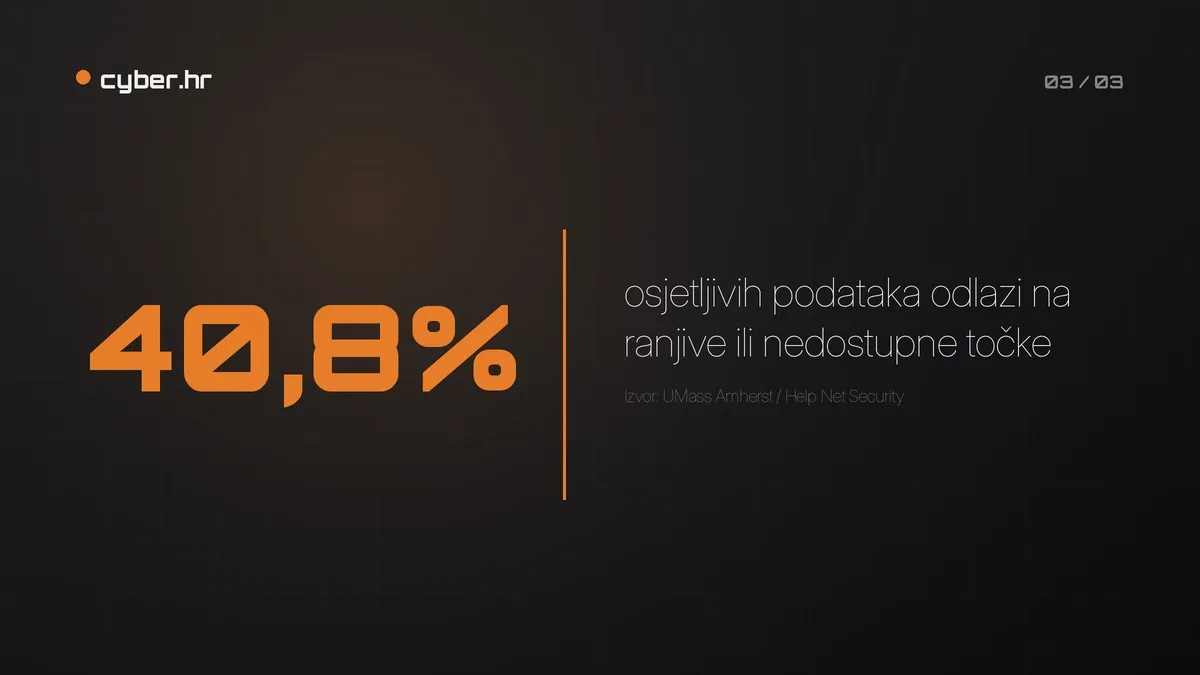
Kod napuštenih aplikacija 40,8% jedinstvenih odredišta bilo je povezano s ranjivim ili nedostupnim krajnjim točkama, naspram samo 0,4% u skupini aktivnih aplikacija.
Drugim riječima, napuštenost aplikacije nije kozmetički nedostatak, već višestruko povećava vjerojatnost da vaši podaci završe na pogrešnom mjestu.
Zanimljivo, kod zastarjele kriptografije priča je nijansiranija.
Manji dio napuštenih aplikacija koristi nepreporučene algoritme poput DES-a, MD5-a ili RC4-a, no ta je stopa čak niža nego kod aktivnih aplikacija.
Istraživači to tumače kao znak da je slaba kriptografija loša navika cijelog IoT ekosustava, a ne samo napuštenih aplikacija.
Kad prijava pomogne?
Istraživači nisu stali na mjerenju.
Identificirali su tisuće aplikacija s kontakt-adresom razvojnog programera i sredinom lipnja im poslali obavijesti o ranjivostima.
Odgovor je slikovito prikazao razmjere zapuštenosti: blizu jedne od pet poruka vratilo se kao nedostavljivo.
Među onima koji su odgovorili, dio proizvođača povukao je aplikaciju, dio je tvrdio da se ranjivost ne odnosi na njihov proizvod, a nešto veća skupina priznala je problem i najavila popravak.
Jedan primjer dobro ilustrira strukturni problem IoT-a.
Proizvođač je potvrdio dvije ranjivosti u Tuya SDK-u za aplikaciju koja je i dalje bila na Google Playu i rekao da je propust ispravljen na Tuya cloud platformi jer se kod na strani klijenta nije mogao izravno zakrpati.
Čak i kad postoji volja za popravkom, napuštena aplikacija na uređaju korisnika ostaje ranjiva.
Rizik se ipak smanjuje
Dobra je vijest da se većina rizika smanjuje jednostavnim, disciplinom vođenim mjerama:
- Provjerite datum zadnjeg ažuriranja.
Ako companion aplikacija godinama nije ažurirana ili je nestala iz trgovine, tretirajte je kao rizik, a ne kao „nešto što još radi”.
- Uklonite aplikacije koje su povučene iz trgovine.
Delistane aplikacije neće dobiti zakrpe i predstavljaju trajni vektor napada.
- Preispitajte dozvole. IoT aplikaciji za utičnicu ne treba stalan pristup lokaciji ni kameri.
- Oduzmite sve što nije nužno.
- Segmentirajte mrežu. Držite IoT uređaje na zasebnoj (gostujućoj) Wi-Fi mreži, odvojene od računala i poslovnih sustava. Tako jedan kompromitirani uređaj ne otvara vrata svemu ostalome.
- Koristite samo službene aplikacije i firmware. Izbjegavajte „klonove” i aplikacije nepoznatih izdavača.
- Zamijenite uređaje bez podrške. Ako proizvođač više ne održava proizvod, planirajte zamjenu. Jeftini pametni uređaj bez podrške dugoročno je skuplji od rizika koji nosi.
U tvrtkama vodite inventuru IoT uređaja. Ne možete zaštititi ono za što ne znate da je spojeno na mrežu.
Zaključak
Napuštene IoT aplikacije savršen su primjer kako sigurnosni rizik može tinjati godinama, potpuno nevidljiv korisniku.
Uređaj radi, aplikacija se otvara, a podaci u pozadini putuju prema serverima kojih više nema ili su u pogrešnim rukama.
Studija sa 61.500 aplikacija pokazuje da to nije iznimka, nego sustavno stanje IoT ekosustava u kojem hardver živi dulje od softvera koji ga održava.
Rješenje nije u panici, nego u higijeni: redovita ažuriranja, uklanjanje neodržavanih aplikacija, segmentacija mreže i biranje proizvođača koji ozbiljno shvaćaju podršku.
U svijetu u kojem će uskoro biti gotovo 40 milijardi povezanih uređaja, upravo ta disciplina razlikuje sigurnu pametnu kuću ili tvrtku od tihog curenja podataka.


