
Phishing je i dalje najrašireniji oblik kibernetičkog napada, a nova analiza pokazuje da iza golema broja takvih prijevara stoji samo jedno ime.
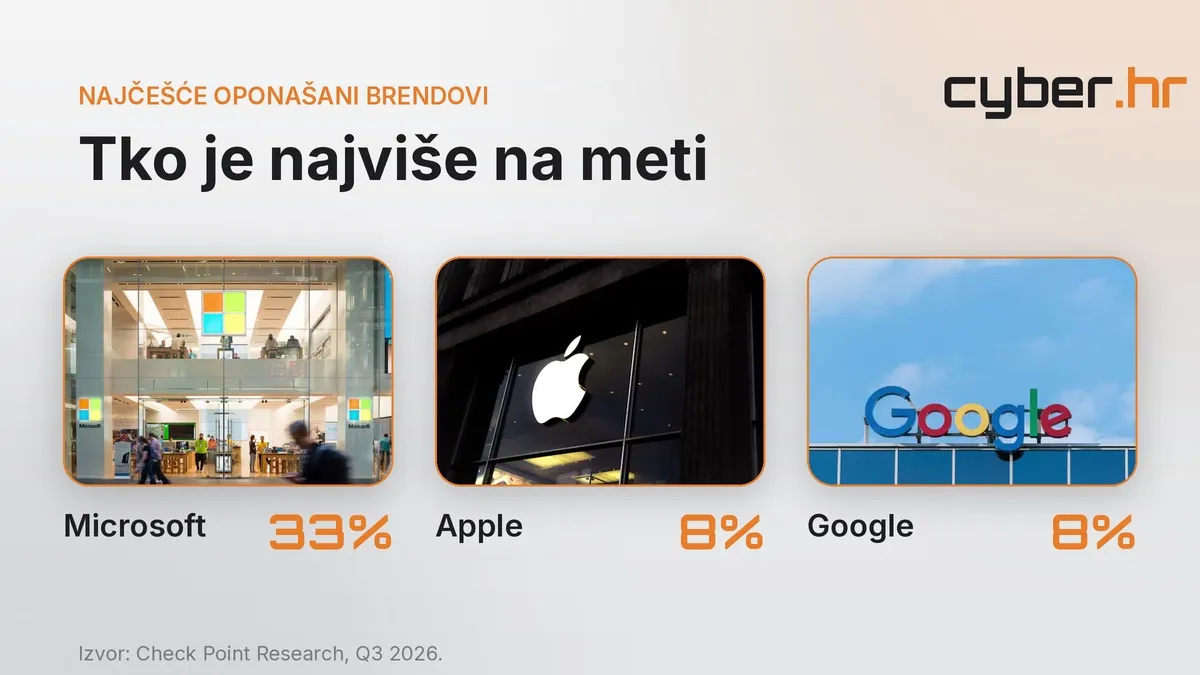
Prema izvještaju Check Point Researcha za treći kvartal 2026., Microsoft je činio čak 33 posto svih pokušaja lažnog predstavljanja brenda koje je ta tvrtka pratila.
Više nego u prethodnom kvartalu, kada je udio bio 23 posto, i otprilike četiri puta više od bilo kojeg drugog brenda.
Možemo reći da kada danas primite sumnjivu poruku koja se pretvara da dolazi od poznate tvrtke, statistički je najvjerojatnije da se netko lažno predstavlja upravo kao Microsoft.
Taj podatak nije tek zanimljiva brojka.
Ne otkriva kako razmišljaju napadači, zašto baš određeni brendovi postaju mamci i, što je najvažnije, kako se phishing posljednjih mjeseci mijenja i postaje opasniji nego ikad.
Lažno predstavljanje brenda
Phishing u svojoj osnovi znači prijevaru u kojoj napadač pokušava navesti žrtvu da dobrovoljno preda osjetljive podatke, najčešće lozinke, podatke o kartici ili pristup računu.
Klasičan phishing stiže e-poštom, porukom ili lažnom web stranicom koja izgleda uvjerljivo, uz poruku koja stvara osjećaj hitnosti ili straha.
Lažno predstavljanje brenda, poznato kao brand impersonation, posebno je podmukla vrsta phishinga.
Ne izmišlja nepoznatog pošiljatelja, nego se napadač maskira u tvrtku kojoj već vjerujete.
Logotip, boje, font, ton poruke i izgled stranice kopiraju se do u detalje kako bi žrtva povjerovala da komunicira s legitimnom uslugom.
Povjerenje čini ovakav phishing toliko učinkovitim, jer ljudi puno lakše kliknu na poruku koja naizgled dolazi od Microsofta, Applea ili Googlea nego na onu iz nepoznatog izvora.
Check Point Research kontinuirano prati koje brendove napadači najčešće oponašaju, a rezultati za treći kvartal 2026. jasno pokazuju da jedno ime dominira iznad svih.
Microsoft kao apsolutni favorit napadača
Udio od 33 posto svih pokušaja lažnog predstavljanja znači da je gotovo svaki treći zabilježeni phishing napad te vrste koristio Microsoftov identitet.
Skok s 23 na 33 posto u samo jednom kvartalu nije malen, nego pokazuje ubrzani trend u kojem se napadači sve više okreću upravo tom brendu.
Razlog je vrlo logičan i leži u onome što jedan ukradeni Microsoftov račun zapravo otključava.
Kako objašnjavaju iz Check Pointa, napadači favoriziraju Microsoft jer ukradeni Microsoftovi podaci za prijavu mogu otvoriti cijelo korporativno okruženje.
Jedna jedina ukradena lozinka za poslovni račun Microsoft 365 ne daje pristup samo e-pošti, nego često i dokumentima, dijeljenim datotekama, kalendaru i alatima za suradnju cijele organizacije.
Za razliku od toga, većina drugih popularnih brendova vodi uglavnom do osobnih računa, čija je šteta ograničenija.
Navedeno je ključna poanta koju ovaj izvještaj donosi.
Microsoft nije meta zato što je loše zaštićen, nego zato što je vrijedan. Njegovi računi su, slikovito rečeno, glavni ključ koji otvara mnoga vrata, pa je svaki uspješan phishing usmjeren na Microsoftove vjerodajnice potencijalno ulaz u cijelu tvrtku.
Za napadače je to najbolji mogući omjer uloženog truda i moguće dobiti.
Ima još brendova
Iako Microsoft dominira, ostatak liste također govori mnogo o tome kamo napadači ciljaju.
Na drugom mjestu, daleko iza, nalaze se Apple i Google, svaki s udjelom od oko osam posto.
Posebno su zanimljivi brendovi koji su u ovom kvartalu najviše napredovali na ljestvici, a to su Dropbox i YouTube, što pokazuje da napadači stalno testiraju nove mamce i prate koje usluge ljudi masovno koriste.
Pogled na sektore potvrđuje istu logiku. Najčešće oponašani bili su tehnološki brendovi, zatim društvene mreže, pa tek onda bankarstvo.
Radi se o važnoj promjeni u percepciji, jer mnogi i dalje misle da je phishing prije svega vezan uz banke i financije.
Stvarnost je drugačija. Tehnološke usluge, osobito one koje koristimo za posao, komunikaciju i pohranu podataka, postale su najprivlačnija meta jer pristup njima često znači pristup svemu ostalome.
Društvene mreže na drugom mjestu nisu iznenađenje. Preuzeti tuđi profil na društvenoj mreži znači dobiti povjerenje svih njegovih kontakata, pa se takav račun može iskoristiti za daljnje širenje phishinga među ljudima koji žrtvi vjeruju.
Kada vas mole da sami pokrenete napad
Naslov nas uvodi u novu generaciju phishinga.
Možda najvažniji dio ovog izvještaja nisu brojke, nego primjeri koji pokazuju kako phishing evoluira.
Napadači sve češće ne pokušavaju samo ukrasti lozinku na lažnoj stranici, nego žrtvu navode da vlastitim rukama pokrene zlonamjerni kod ili instalira štetan alat. To je suptilan, ali vrlo opasan pomak.
Jedan primjer odnosi se na lažno predstavljanje kao usluga umjetne inteligencije.
Zabilježena je phishing kampanja u kojoj je e-pošta nosila naslov o neuspjeloj naplati za korisnički račun, tvrdeći da je plaćanje odbijeno i da će pristup biti pauziran ako se podaci ne ažuriraju.
Gumb za ažuriranje plaćanja vodio je na stranicu koja je prikupljala podatke o kartici i vjerodajnice.
Obrazac je klasičan, ali tema je nova i prilagođena trenutku, jer sve više ljudi i tvrtki koristi usluge umjetne inteligencije pa takva poruka djeluje uvjerljivo.
Drugi primjeri idu i korak dalje.
U jednoj kampanji lažna je stranica oponašala poznatu tehnološku uslugu i posjetitelju prikazala naredbu koju treba zalijepiti u sustav, uz obećanje da će nešto instalirati ili pokrenuti.
Iza naizgled bezazlene naredbe krila se skrivena uputa koja je preuzimala i izvršavala kod s vanjskog poslužitelja.
U sličnom slučaju napadači su kopirali stranicu podrške poznatog proizvođača računala i ponudili navodni vodič za ubrzavanje računala putem terminala, čime su korisnike pokušali navesti da sami pokrenu štetne naredbe.
Posebno je ilustrativan primjer lažnog predstavljanja popularne usluge za elektroničko potpisivanje dokumenata.
Lažne stranice prikazivale su dokument koji navodno čeka potpis te poruku da je potrebno ažurirati preglednik.
Klik na nastavak zapravo je preuzimao instalacijski program legitimnog alata za daljinski nadzor i upravljanje, koji napadači potom zloupotrebljavaju za neovlašteni pristup uređaju.
Zajednička nit svih ovih slučajeva jest da se žrtvu, pod krinkom poznatog i pouzdanog brenda, navodi da sama izvede posljednji korak napada, bilo da upiše podatke, pokrene naredbu ili instalira program.
Time napadači zaobilaze dio tehničkih zaštita, jer korisnik vlastitim pristankom otvara vrata.
Ta tehnika, u kojoj se žrtvu uvjerava da ručno nešto pokrene, posljednjih je mjeseci u velikom porastu i predstavlja jedan od najozbiljnijih trendova u svijetu phishinga.
Zašto phishing i dalje tako dobro funkcionira
Postavlja se pitanje kako to da phishing, unatoč godinama upozorenja i edukacija, i dalje bilježi rast i uspjeh.
Odgovor leži u kombinaciji psihologije, tehnologije i povjerenja.
- Prvo, phishing cilja na ljude, a ne na sustave.
Najbolji vatrozid i najskuplji antivirus malo vrijede ako zaposlenik, pod pritiskom i u žurbi, klikne na uvjerljiv link i upiše lozinku.
Napadači to dobro znaju pa svaku poruku grade oko emocija, straha da će račun biti blokiran, hitnosti zbog navodno neuspjele naplate ili znatiželje zbog dokumenta koji čeka potpis.
- Drugo, umjetna inteligencija dramatično je podigla kvalitetu phishinga.
Poruke koje su nekad bile prepune gramatičkih pogrešaka i čudnih formulacija danas su besprijekorno napisane, personalizirane i prilagođene jeziku i kontekstu žrtve.
Lažne stranice izrađuju se brzo i izgledaju gotovo identično originalima.
Alat koji je nekad razlikovao prijevaru od prave poruke, naše oko za sumnjive detalje, sve teže uočava razliku.
- Treće, i možda najvažnije, phishing lažnim predstavljanjem brenda zlorabi povjerenje koje smo godinama gradili prema poznatim tvrtkama.
Kada vidimo logotip Microsofta ili Googlea, mozak automatski spušta gard. Upravo tu automatsku reakciju napadači iskorištavaju, a dominacija Microsofta na ljestvici pokazuje koliko je ta taktika isplativa.
Zaštita od napada za tvrtke
Dobra vijest je da se protiv phishinga može učinkovito boriti, iako ne postoji jedno čarobno rješenje.
Na razini organizacija, prvi i najvažniji korak jest zaštita pristupa.
Budući da je glavni cilj napadača krađa vjerodajnica, ključna je višefaktorska autentifikacija, a još bolje ona otporna na phishing, poput sigurnosnih ključeva, koja napadaču ne pomaže ni kad dođe do lozinke.
Jednako je važna i sigurnost elektroničke pošte.
Napredni filtri koji prepoznaju lažno predstavljanje, provjera autentičnosti pošiljatelja i blokiranje sumnjivih poveznica zaustavljaju velik dio napada prije nego uopće dođu do zaposlenika.
Tome treba dodati i jasna pravila o tome da se naredbe, skripte ili instalacije nikada ne pokreću na temelju uputa s web stranica ili iz e-pošte, jer upravo je to postala omiljena taktika napadača.
Naposljetku, nijedna tehnologija ne zamjenjuje svjesnost ljudi.
Redovita, konkretna edukacija zaposlenika, uključujući simulirane phishing vježbe, pokazala se jednom od najisplativijih investicija u sigurnost.
Cilj nije uplašiti ljude, nego ih naučiti da prepoznaju obrasce i da u trenutku sumnje zastanu i provjere, umjesto da reagiraju u panici.
Zaštita pojedinaca
I pojedinci mogu puno učiniti, i to jednostavnim navikama.
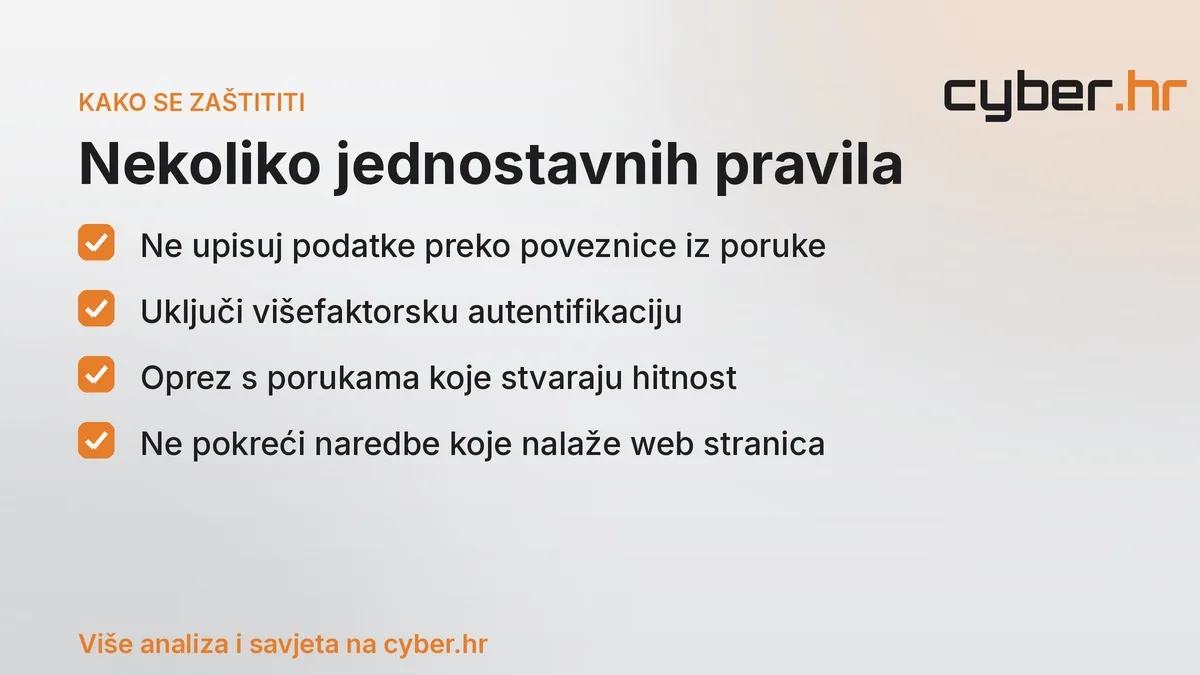
- Prvo pravilo glasi da se vjerodajnice nikada ne upisuju preko poveznice iz poruke.
Ako vas e-pošta navodno od Microsofta, banke ili bilo koje usluge traži da se prijavite ili ažurirate podatke, nikad ne klikajte na link, nego ručno otvorite službenu stranicu ili aplikaciju i ondje provjerite postoji li doista kakav problem.
- Drugo, oprez prema porukama koje stvaraju osjećaj hitnosti ili prijete blokadom računa nepogrešiv je instinkt.
Napadači namjerno žure žrtvu jer znaju da čovjek pod pritiskom lošije prosuđuje.
- Treće, i sve važnije, nikada ne pokrećite naredbe, ne instalirajte programe koje vam nalaže neka web stranica.
Čak i ako izgleda kao službena stranica poznatog brenda.
Legitimne tvrtke od vas neće tražiti da ručno pokrećete tehničke naredbe kako biste nešto ispravili ili ubrzali.
Uz to vrijede i provjereni savjeti: koristite upravitelj lozinki, koji neće automatski ispuniti podatke na lažnoj domeni i time vas posredno upozoriti na prijevaru, uključite višefaktorsku autentifikaciju gdje god je to moguće i redovito ažurirajte uređaje.
Kada jednom negdje procure vaši podaci, u mjesecima koji slijede očekujte pojačane pokušaje phishinga, pa je tada oprez najvažniji.
Ukratko
Poruka je zato jednostavna. Tehnologija pomaže, ali presudna je svijest.
Zastanite prije klika, provjerite pošiljatelja izravno, ne upisujte podatke preko linkova i nikada ne pokrećite naredbe koje vam nalaže nepoznata stranica.
Za daljnje analize prijetnji, konkretne savjete i pravovremene vijesti o phishing kampanjama koje ciljaju Hrvatsku i regiju, pratite cyber.hr.