
Kibernetički kriminal odavno više nije apstraktna prijetnja iz vijesti o dalekim korporacijama, nego svakodnevna realnost koja sve češće pogađa i hrvatske institucije.
Najnoviji primjer stigao je ovih dana. Napadači tvrde da su iz sustava jednog hrvatskog ministarstva izvukli čak 660 gigabajta podataka.
Riječ je o incidentu koji je pogodio Ministarstvo poljoprivrede, šumarstva i ribarstva, a koji ponovno otvara neugodno pitanje, koliko su zapravo zaštićeni podaci koje država prikuplja o svojim građanima.
Što se dogodilo
Prema dostupnim informacijama, neovlašteni pristup sustavu dogodio se početkom listopada 2026., a ministarstvo je neovlašteni pristup identificiralo nekoliko dana kasnije.
Napadači su se potom pohvalili da u rukama drže oko 660 gigabajta podataka, što je, ako je točno, iznimno velika količina.
Vrijedi odmah naglasiti važnu distinkciju. Brojka od 660 gigabajta tvrdnja je samih napadača i u ovom trenutku nije neovisno potvrđena.
U svijetu kibernetičkog kriminala precjenjivanje opsega ukradenih podataka česta je taktika pritiska, kojom napadači žele djelovati moćnije nego što jesu i tako iznuditi bržu reakciju ili otkupninu.
Ono što je ministarstvo potvrdilo nešto je uže.
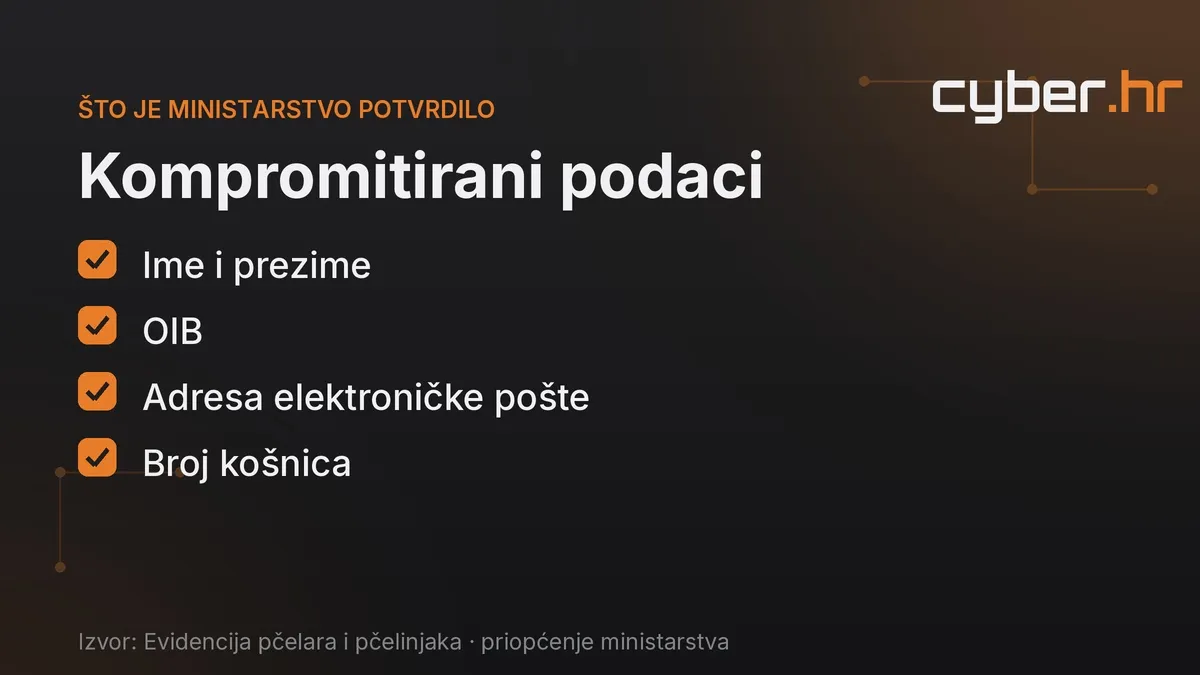
Prema službenim navodima, kompromitirani su podaci iz Evidencije pčelara i pčelinjaka, a radi se o imenima i prezimenima, OIB-ima, adresama elektroničke pošte te podatku o broju košnica.
Ministarstvo je navelo da u tom trenutku nije imalo dokaza o pristupu drugim podacima, da je poduzelo mjere kako bi zaustavilo neovlašteni pristup i osiguralo sustav te da je incident prijavilo Agenciji za zaštitu osobnih podataka i drugim nadležnim tijelima.
Građanima je preporučeno da promijene lozinke, osobito ako iste koriste na više mjesta, te da budu oprezni s neočekivanim porukama i pozivima koji traže osobne ili financijske podatke.
Razlika između onoga što napadači tvrde i onoga što je institucija potvrdila ovdje je ključna.
Čak i ako se ispostavi da stvarni opseg nije 660 gigabajta, sama činjenica da je netko uspio neovlašteno ući u sustav državnog tijela i pristupiti osobnim podacima građana ozbiljan je sigurnosni incident.
Podaci poput OIB-a i adrese elektroničke pošte zlatni su rudnik za daljnji kibernetički kriminal, jer omogućuju ciljani phishing, krađu identiteta i pokušaje prijevare u kojima se napadač lažno predstavlja kao institucija od povjerenja.
Više od pukog curenja podataka
Na prvi pogled, evidencija pčelara ne zvuči kao najosjetljivija baza u državi.
No upravo to je pouka koju iz ovog slučaja treba izvući.
Kibernetički kriminal ne bira mete isključivo po tome koliko su spektakularne, nego po tome koliko su ranjive.
Napadači sustavno traže najslabiju kariku, bazu koja je slabije zaštićena, aplikaciju koja nije ažurirana, sustav koji je zaboravljen negdje na rubu infrastrukture.
Jednom kad uđu, ta slabija karika postaje ulaz, a ponekad i odskočna daska prema vrjednijim sustavima unutar iste organizacije.
Osim toga, svaki uspješan proboj u sustav državnog tijela nosi i simboličku težinu. Poručuje građanima da njihovi podaci možda nisu sigurni ni ondje gdje bi po definiciji trebali biti najzaštićeniji, a drugim napadačima daje signal da je meta probojna. U ekosustavu kibernetičkog kriminala, u kojem skupine prate tuđe uspjehe i uče iz njih, takav signal nikad nije bezazlen.
Kibernetički kriminal u Hrvatskoj: pregled napada posljednjih godina
Incident s ministarstvom nipošto nije izoliran. Hrvatska je posljednjih godina doživjela niz ozbiljnih kibernetičkih napada, od iznuda i ucjena do rušenja ključnih sustava i masovnih curenja podataka.
U nastavku donosimo pregled najzapaženijih slučajeva koji zajedno crtaju jasnu sliku: kibernetički kriminal u Hrvatskoj je u porastu, i po učestalosti i po drskosti.
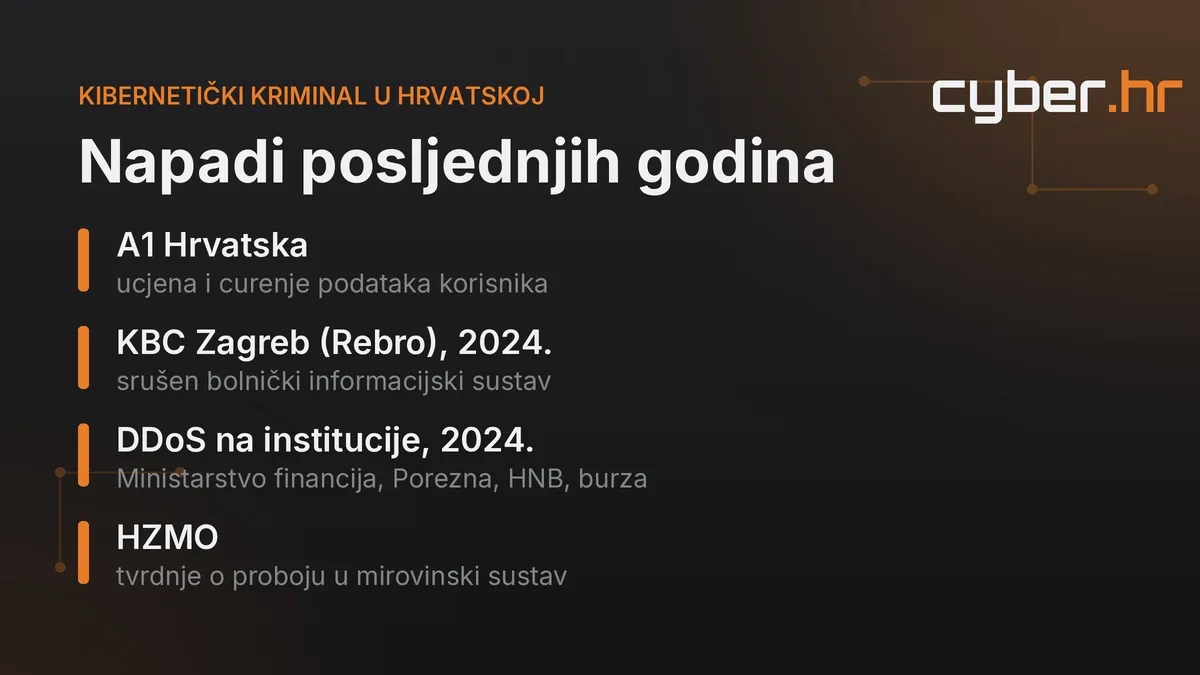
Napad na A1 Hrvatsku (2023.)
Jedan od najodjeknutijih slučajeva bio je napad na telekomunikacijskog operatera A1 Hrvatska.
Napadač je pristupio podacima velikog broja korisnika, a prema medijskim navodima bila je riječ o podacima reda veličine oko dvjesto tisuća ljudi, uključujući imena, OIB-e i kontaktne podatke.
Ono što je slučaj učinilo posebno zapaženim bila je ucjena: napadač je od tvrtke tražio otkupninu u iznosu od pola milijuna dolara, uz prijetnju da će podatke objaviti na dark webu ako ne bude isplaćena.
Rasplet je bio jednako neočekivan kao i sam napad.
Policija je ubrzo ušla u trag počinitelju, a ispostavilo se da iza napada ne stoji organizirana međunarodna skupina, nego maloljetnik.
Taj je detalj postao svojevrsni simbol stanja kibernetičke sigurnosti.
Ako tinejdžer može doći do podataka stotina tisuća korisnika velikog operatera, pitanje zaštite nije pitanje hoće li netko pokušati, nego koliko je sustav spreman kad netko pokuša.
Napad na KBC Zagreb, Rebro (lipanj 2024.)
Možda najozbiljniji napad po svojim neposrednim posljedicama dogodio se 27. lipnja 2024., kada je meta postao Klinički bolnički centar Zagreb, poznatiji kao Rebro, jedna od najvećih bolnica u zemlji.
Napad je pogodio bolnički informacijski sustav, zbog čega je ustanova morala ugasiti sve sustave radi dodatnih provjera.
Posljedice su se osjetile odmah i vrlo konkretno.
Bolnički informacijski sustav bio je izvan funkcije, pa su se nalazi radiologije morali ispisivati ručno.
Planirani zahvati tog su dana uglavnom održani, no rad hitne službe bio je usporen, a pacijente se molilo da ne dolaze osim u hitnim slučajevima.
Na oporavku sustava radilo je više od stotinu stručnjaka, sazvan je krizni stožer, a očekivalo se da sustav ponovno proradi već iduće jutro.
Iz bolnice su poručili da su podaci pacijenata sigurni i da sigurnost bolesnika nije bila ugrožena, dok je Ministarstvo unutarnjih poslova pokrenulo kriminalističko istraživanje, ne otkrivajući detalje zbog tajnosti izvida.
Stručnjaci su se razišli u ocjeni je li bila riječ o klasičnom ransomwareu.
Dio ih je, s obzirom na to da su sigurnosne kopije naizgled funkcionirale, smatrao da nije, dok su drugi upozoravali da obrasci upućuju upravo na takav scenarij.
Bez obzira na točnu kvalifikaciju, slučaj Rebra pokazao je nešto zabrinjavajuće: kibernetički kriminal više ne ugrožava samo novac i podatke, nego može izravno dotaknuti zdravlje i sigurnost ljudi.
Val DDoS napada na financijske institucije (lipanj 2024.)
Napad na Rebro nije se dogodio u vakuumu. Samo dan ranije, 26. lipnja 2024., niz hrvatskih institucija pogodili su DDoS napadi, vrsta napada u kojoj se poslužitelji preplavljuju lažnim prometom dok se web stranice ne sruše.
Na udaru su se tada našle stranice Ministarstva financija, Porezne uprave, Hrvatske narodne banke i Zagrebačke burze.
Stranice su bile nedostupne nekoliko sati, a do večeri su uglavnom ponovno proradile.
DDoS napadi obično ne podrazumijevaju krađu podataka, nego ometanje rada i stvaranje dojma kaosa.
Ipak, njihova simbolika nije zanemariva.
Kada u kratkom roku padnu stranice ministarstva, porezne uprave, središnje banke i burze, poruka je jasna: napadači žele pokazati da mogu poremetiti rad institucija u srcu državnog i financijskog sustava.
Takvi se napadi posljednjih godina sve češće povezuju s haktivističkim skupinama, među ostalim i s prorускim skupinama specijaliziranima upravo za DDoS, koje mete biraju i prema političkom kontekstu.
Tvrdnje o proboju u mirovinski sustav (HZMO)
U nizu incidenata našao se i Hrvatski zavod za mirovinsko osiguranje.
Hakerska skupina, u medijima opisana kao srbijanska, tvrdila je da je iz sustava povezanih s mirovinskim osiguranjem izvukla osobne podatke više od sto tisuća hrvatskih građana.
Kao i u slučaju ministarstva poljoprivrede, i ovdje je ključna bila distinkcija između tvrdnji napadača i potvrđenih činjenica, jer je reakcija nadležnih bila suzdržana, uz poruke da se o navodnom proboju ne zna mnogo.
Ta vrsta nesigurnosti, u kojoj javnost dugo ne zna je li i koliko podataka doista procurilo, jedan od najtežih aspekata suvremenog kibernetičkog kriminala.
Strah i neizvjesnost katkad napadačima vrijede gotovo jednako kao i sami podaci.
Napadi na ministarstva i uhićenja
Hrvatska ministarstva više su se puta našla na meti.
Osim najnovijeg slučaja s Ministarstvom poljoprivrede, šumarstva i ribarstva, u kojem je zaposlenicima u jednom trenutku naređeno i hitno gašenje računala, zabilježeni su i napadi na druga tijela državne uprave.
U jednom je slučaju riječ bila o napadu koji je, među ostalim metama, pogodio i Ministarstvo rada, a nadležne su službe uspjele doći do počinitelja, pa je uslijedilo i uhićenje skupine hakera.
Ta uhićenja važan su protuteg nizu loših vijesti.
Pokazuju da kibernetički kriminal nije nekažnjiva djelatnost i da suradnja policije i stručnjaka za sigurnost daje rezultate. No pokazuju i da su napadi dovoljno učestali da uhićenja postaju redovita tema, a ne iznimka.
Ransomware napadi na tvrtke
Uz institucije, na meti su neprestano i hrvatske tvrtke.
Ransomware napadi, u kojima napadači šifriraju podatke tvrtke i potom traže otkupninu za njihovo otključavanje, posljednjih su godina postali gotovo svakodnevica.
Mnogi takvi napadi nikada ne dospiju u javnost, jer tvrtke, strahujući za reputaciju, incidente rješavaju tiho. Upravo ta tišina dio je problema, budući da se bez razmjene informacija o napadima teže gradi kolektivna obrana.
Zajednički nazivnik svih ovih slučajeva, od telekoma i bolnice do ministarstava i tvrtki, jest da nijedan sektor nije pošteđen.
Kibernetički kriminal ne poznaje granice djelatnosti; jednako ga zanimaju baze korisnika operatera, zdravstveni kartoni, podaci poreznih obveznika i evidencije pčelara.
Hrvatska je sve češće na meti
Postavlja se pitanje zašto ovakvih napada ima sve više. Odgovor je kombinacija nekoliko čimbenika.
- Prvo, digitalizacija je uznapredovala brže od sigurnosti.
Sve više usluga, registara i evidencija prebačeno je online, čime je povećana i takozvana napadna površina, odnosno broj mogućih ulaznih točaka za napadače.
- Drugo, dio javne i privatne infrastrukture i dalje počiva na zastarjelim sustavima koji se teško i sporo ažuriraju.
- Treće, kibernetički kriminal postao je unosan i organiziran posao, s razvijenim tržištem ukradenih podataka i alata, pa i s modelom u kojem skupine iznajmljuju ransomware drugima.
Na sve to nadovezuje se i geopolitika.
Hakerske skupine, osobito one haktivističke i one povezane s državnim akterima, mete sve češće biraju prema političkim porukama koje žele poslati.
U takvom okruženju članice Europske unije i NATO-a, pa tako i Hrvatska, postaju prirodne mete.
Napad ne mora nužno donijeti financijsku korist napadaču; ponekad je cilj jednostavno pokazati moć, posijati nepovjerenje ili destabilizirati percepciju sigurnosti.
Što institucije i građani mogu učiniti
Dobra vijest je da se razina otpornosti može podići, i to na više razina.
Na razini institucija, ključni su osnovni, ali često zanemareni koraci: redovito ažuriranje sustava, segmentacija mreže kako proboj jedne baze ne bi značio pristup svemu, provjerene i izdvojene sigurnosne kopije, višefaktorska autentifikacija te redovite vježbe odgovora na incidente.
Jednako je važna i kultura prijavljivanja, jer se bez pravodobnog obavještavanja nadležnih tijela, poput nacionalnog CERT-a i regulatora za zaštitu podataka, ne može ni graditi učinkovita obrana.
Na toj crti važnu ulogu ima i europska regulativa. Direktiva NIS2, koja podiže standarde kibernetičke sigurnosti za ključne i važne subjekte u nizu sektora, cilja na to da sigurnost prestane biti naknadna misao i postane obveza s jasnim pravilima i odgovornošću uprava.
Za mnoge organizacije to znači ozbiljno ulaganje, no trošak dobre obrane gotovo je uvijek manji od troška jednog ozbiljnog proboja.
Na razini građana, pouke su jednostavne, ali djelotvorne.
Lozinke ne treba ponavljati na više mjesta, treba koristiti upravitelj lozinki i višefaktorsku autentifikaciju gdje god je to moguće, te biti sumnjičav prema neočekivanim porukama koje traže podatke ili stvaraju osjećaj hitnosti.
Na toj ljudskoj komponenti, na jednom kliku na krivi link, počinje velik dio uspješnih napada.
Kada negdje procure podaci poput OIB-a i adrese elektroničke pošte, kao u slučaju ministarstva, u mjesecima koji slijede valja očekivati pojačane pokušaje phishinga, pa je oprez tada najvažniji.