
Rizični dodaci bit će blokirani prije nego stignu do korisnika
WordPress uvodi automatizirani sigurnosni pregled svake nove verzije dodataka prije nego što ona stigne do korisnika.
Sustav kombinira više AI modela i Jetpack Scan, a potencijalno opasna ažuriranja automatski će biti blokirana.
Promjena bi mogla značajno smanjiti rizik od kompromitiranih WordPress dodataka i napada kroz lanac opskrbe softverom.
WordPress je napravio važan korak prema boljoj zaštiti milijuna web stranica koje ovise o njegovu ekosustavu dodataka.
Svaka nova verzija plugina objavljena putem službenog WordPress.org repozitorija sada prolazi automatizirani sigurnosni pregled prije nego što postane dostupna korisnicima kroz sustav ažuriranja.
Ako sustav utvrdi da nova verzija predstavlja visok sigurnosni rizik, njezina distribucija automatski se zaustavlja.
Znači da se potencijalno ranjiva ili zlonamjerna verzija WordPress dodatka više ne mora prvo proširiti na velik broj web stranica da bi netko reagirao.
Cilj je problem otkriti i zaustaviti prije nego što ažuriranje uopće dođe do administratora web stranica.
Riječ je o posebno važnoj promjeni jer sigurnost WordPress stranice ne ovisi samo o samom WordPressu.
Dodaci proširuju njegove mogućnosti, ali istodobno povećavaju površinu napada, zbog čega kompromitirani plugin može postati ulazna točka za napadače.
Nova verzija plugina
WordPress Plugins Team objavio je da svako novo izdanje dodatka prolazi automatizirani sigurnosni pregled prije distribucije putem WordPress.org update API-ja.
Upravo taj API omogućuje da administrator WordPress stranice u nadzornoj ploči vidi dostupno ažuriranje i instalira ga jednim klikom.
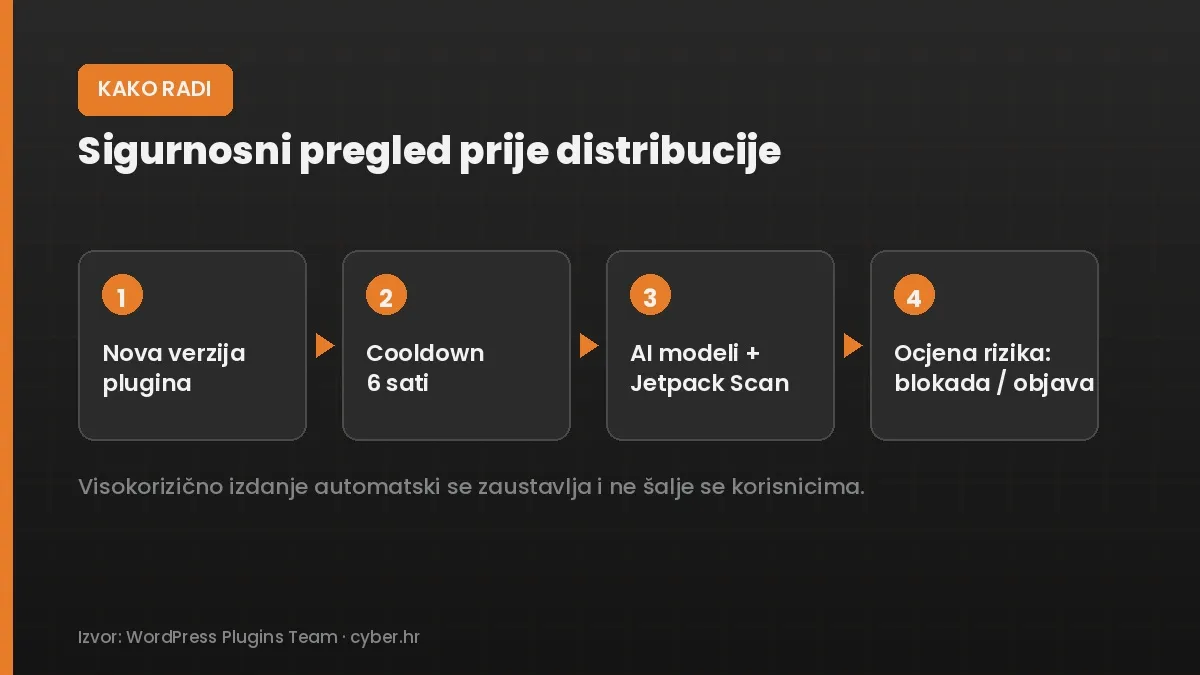
Proces se odvija tijekom razdoblja čekanja, odnosno takozvanog cooldowna. WordPress je 5. lipnja 2026. uveo takvo razdoblje za svaku novu verziju plugina i teme, a ono trenutačno traje šest sati.
Za vrijeme tog razdoblja nova verzija ne distribuira se odmah korisnicima.
Umjesto toga, promjene u kodu analiziraju različiti AI modeli u kombinaciji s Jetpack Scanom. Rezultati više analiza međusobno se uspoređuju i pretvaraju u nalaze kojima se dodjeljuje sigurnosna ocjena.
Što je ocjena viša, veći je procijenjeni rizik.
Ako je rezultat ispod praga za blokiranje, ažuriranje nastavlja uobičajenim putem i nakon cooldowna može postati dostupno WordPress stranicama.
Ako sustav procijeni da postoji visok rizik, distribucija te verzije automatski se zaustavlja.
Zašto je WordPress odlučio uvesti zaštitu?
Razlog je vrlo praktičan.
Novi plugin koji prvi put ulazi u službeni WordPress repozitorij prolazi proces provjere. Problem je u tome što činjenica da je određeni dodatak danas siguran ne znači da će sigurna biti svaka njegova buduća verzija.
Developer može nenamjerno uvesti sigurnosni propust. Njegov korisnički račun može biti kompromitiran. U legitimni projekt može se ubaciti zlonamjerni kod. Problem može nastati i u vanjskoj biblioteci ili drugoj komponenti na kojoj plugin ovisi.
WordPress Plugins Team sažeo je problem vrlo jasno: do sada nije postojao konzistentan sigurnosni korak između objavljivanja nove verzije i njezina dolaska do potencijalno milijuna WordPress instalacija.
Nova zaštita upravo pokušava zatvoriti taj prostor.
Umjesto modela u kojem se ažuriranje objavi pa se eventualni problem otkriva naknadno, WordPress uvodi dodatnu kontrolnu točku prije distribucije.
Backdoor u pluginu pokazao zašto je takav sustav potreban
Naime, Backdoor u pluginu pokazao zašto je takav sustav potreban
Da nova zaštita nije samo teorijska mjera pokazao je incident koji se dogodio 28. srpnja.
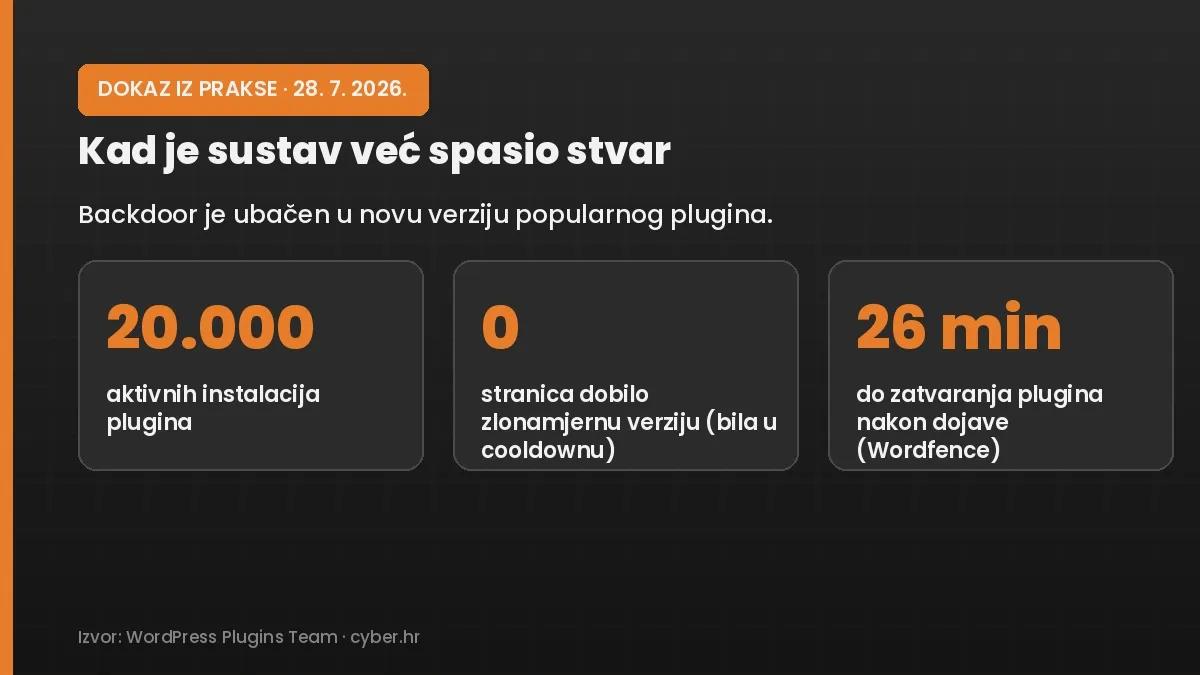
Prema WordPress Plugins Teamu, backdoor je tada ubačen u novu verziju plugina koji je imao oko 20.000 aktivnih instalacija.
Automatizirani sustav otkrio je problem i dodijelio izdanju visoku sigurnosnu ocjenu.
Budući da se kompromitirana verzija još nalazila unutar cooldown razdoblja, nije distribuirana korisnicima putem službenog WordPress.org update API-ja.
Wordfence je o problematičnom ažuriranju obavijestio Plugins Team, a plugin je zatvoren za preuzimanje 26 minuta nakon njihove obavijesti.
Incident je pokazao i ograničenje tadašnjeg procesa.
Automatizirani sustav mogao je prepoznati ozbiljan problem, ali je za potpuno zaustavljanje distribucije i dalje bilo važno da netko reagira.
Novi mehanizam uklanja upravo tu ovisnost.
Ako sigurnosna analiza prijeđe definirani prag rizika, distribucija problematične verzije blokira se automatski.
Kada WordPress blokira plugin
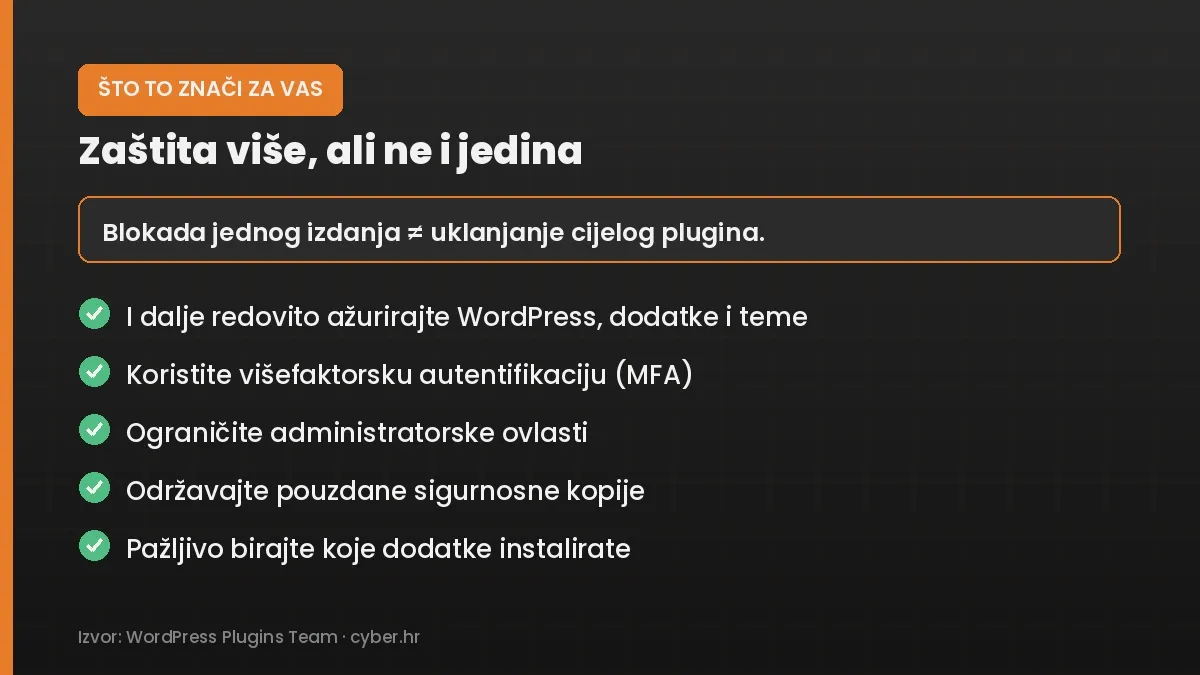
Važno je naglasiti da blokiranje jedne verzije ne znači automatski uklanjanje cijelog plugina iz WordPress repozitorija.
Ako automatizirani pregled označi novo izdanje kao visokorizično, upravo se ta verzija zadržava i ne šalje korisnicima.
Web stranice koje već koriste plugin nastavljaju koristiti prethodno distribuiranu verziju.
Stranica plugina u službenom direktoriju također ostaje dostupna, osim ako WordPress zasebno ne donese odluku o zatvaranju cijelog plugina.
Drugim riječima, blokiranje izdanja i uklanjanje plugina dvije su različite stvari.
Developeri koji imaju pravo objavljivanja koda dobivaju e-mail s informacijama o problemu.
Obavijest uključuje sigurnosnu ocjenu, opis pronađenih problema te informacije o datoteci i liniji koda na kojoj je potencijalni sigurnosni problem otkriven.
Visoka ocjena ne znači da je developer napadač
Automatizirano blokiranje otvara i jedno važno pitanje: što ako developer nije napravio ništa zlonamjerno?
WordPress posebno naglašava da visoka sigurnosna ocjena ne predstavlja procjenu namjere autora.
Loše napisan dio koda koji nenamjerno stvara ozbiljnu ranjivost može dobiti jednako visoku ocjenu kao namjerno ubačeni malware.
Sustav pokušava procijeniti potencijalnu opasnost za korisnike, a ne zaključiti zašto se problematičan kod pojavio.
Važna je razlika jer bi automatsko poistovjećivanje sigurnosne ranjivosti sa zlonamjernim ponašanjem bilo problematično u ekosustavu s tolikim brojem developera.
Ako WordPress blokira ažuriranje?
Proces je relativno jednostavan.
Developer najprije treba pregledati sigurnosne nalaze navedene u obavijesti, utvrditi što je aktiviralo blokadu i ispraviti problem.
Nakon toga objavljuje novu verziju plugina.
Nova verzija ponovno prolazi isti sigurnosni proces.
Ako njezina ocjena više nije iznad praga za blokiranje, prolazi kroz standardni cooldown i zatim se distribuira korisnicima.
WordPress pritom ne zahtijeva da se čeka ručno odobrenje problematične verzije ako je developer jednostavno može popraviti i objaviti novu.
Postoji i mogućnost žalbe.
Ako autor smatra da je automatizirani sustav pogrešno protumačio kod i proizveo false positive, može se obratiti Plugins Teamu i objasniti zbog čega nalaz nije primjenjiv.
WordPress ipak upozorava da zbog velikog broja pregleda objavljivanje ispravljene verzije često može biti brže od čekanja ručne analize žalbe.
Zanimljiva uloga umjetne inteligencije
Umjetna inteligencija dobiva zanimljivu ulogu u zaštiti WordPressa.
Posebno zanimljiv dio novog sustava je korištenje više AI modela.
Umjesto da se sigurnosna odluka oslanja samo na jedan model, WordPress kombinira rezultate više analiza s Jetpack Scanom te ih međusobno provjerava.
Cilj takvog pristupa je povećati preciznost i smanjiti broj lažno pozitivnih rezultata.
WordPress ipak otvoreno priznaje da ih nije moguće potpuno eliminirati.
Neki obrasci mogu izgledati opasno, a u određenom kontekstu biti legitimni.
S druge strane, sofisticirani zlonamjerni kod može biti napravljen upravo tako da izbjegne jednostavne statičke provjere.
Kombiniranje više metoda zato daje dodatni sloj zaštite, ali ga ne treba promatrati kao nepogrešiv sustav.
WordPress pojačava kontrolu dodataka
Nova sigurnosna mjera nastavak je promjena kojima WordPress posljednjih godina pokušava smanjiti rizike povezane s pluginovima.
Važnu ulogu u tome ima Plugin Check, alat koji developerima pomaže provjeriti zadovoljava li njihov dodatak standarde WordPress.org direktorija.
Njime se mogu otkriti problemi povezani sa sigurnošću, kompatibilnošću, performansama i pravilima razvoja prije nego što plugin dođe do korisnika.
WordPress je sustav provjera postupno proširivao:
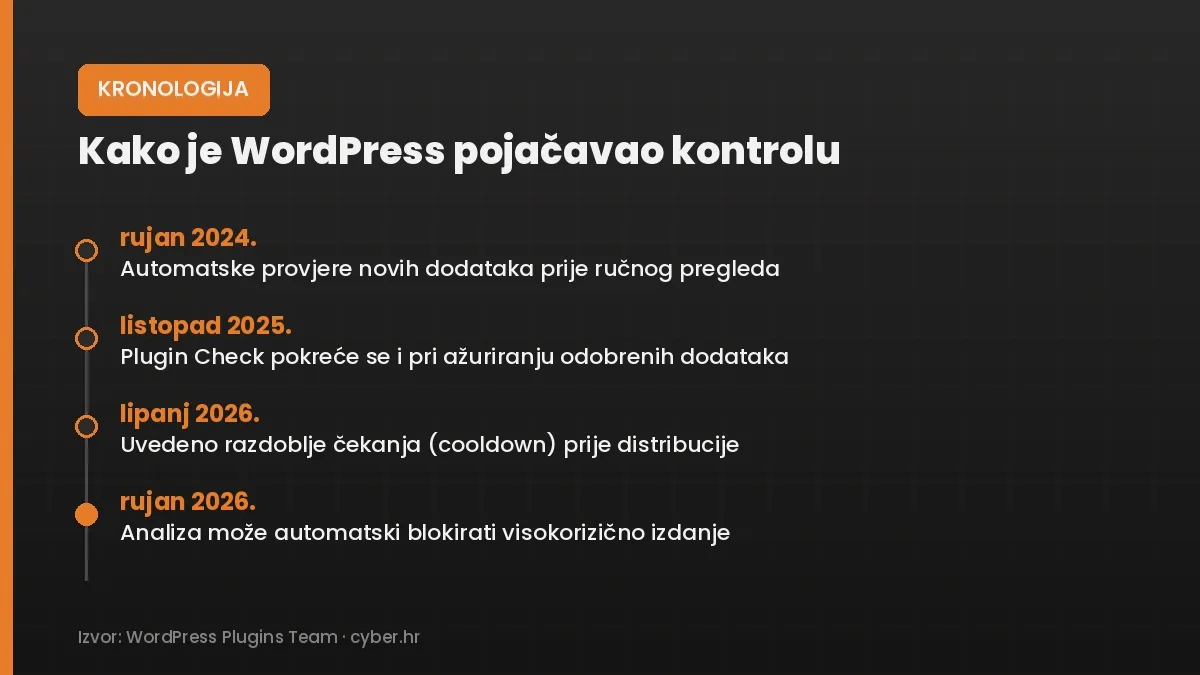
- rujan 2024. – uvedene su automatske provjere određenih problema kod novih plugina prije ručnog pregleda
- listopad 2025. – Plugin Check počeo se automatski pokretati i prilikom ažuriranja već odobrenih dodataka
- lipanj 2026. – uvedeno je razdoblje čekanja između objave nove verzije i njezine distribucije korisnicima
- rujan 2026. – automatizirana sigurnosna analiza dobila je mogućnost blokirati distribuciju izdanja procijenjenog kao visokorizično
Posljednja promjena zato predstavlja značajan korak naprijed.
Sustav više ne služi samo za upozoravanje na potencijalni problem, nego može djelovati prije nego što rizično ažuriranje dođe do WordPress stranica.
Zašto su WordPress pluginovi česta sigurnosna meta?
Pluginovi su jedan od glavnih razloga popularnosti WordPressa.
Omogućuju vlasnicima stranica da bez razvoja vlastitog softvera dodaju gotovo sve što im je potrebno, od web trgovine i kontaktnih obrazaca do SEO alata, rezervacija, analitike i sigurnosnih funkcija.
Međutim, svaki instalirani plugin ujedno donosi dodatni kod, a time i potencijalne sigurnosne propuste.
Rizik može nastati zbog ranjivosti u kodu, pogreške developera, kompromitiranog korisničkog računa ili zlonamjerne izmjene legitimnog dodatka.
Posebno su opasni incidenti povezani s ažuriranjima popularnih plugina.
Ako napadač uspije kompromitirati izvor s kojeg se distribuira legitimno ažuriranje, posljedice mogu biti velike jer:
- ne mora napadati svaku WordPress stranicu pojedinačno
- zlonamjerni kod može se distribuirati kroz proces kojem korisnici vjeruju
- jedno kompromitirano izdanje može ugroziti velik broj instalacija
- automatska ažuriranja mogu dodatno ubrzati širenje problematične verzije
- korisnik može instalirati kompromitirano ažuriranje vjerujući da zapravo poboljšava sigurnost svoje stranice
Takav scenarij pripada napadima na softverski lanac opskrbe (software supply chain).
Umjesto napada na krajnju metu, napadač pokušava kompromitirati softver ili distribucijski kanal kojem ta meta već vjeruje.
Šest sati čekanja kao sigurnosna barijera
Zanimljiv element cijelog modela je šest sati cooldowna.
Na prvi pogled odgoda ažuriranja može djelovati kao nedostatak. Ako developer objavi novu verziju, korisnici žele što prije dobiti nove mogućnosti i ispravke.
Sa sigurnosnog stajališta, međutim, tih nekoliko sati stvara važan prostor između objavljivanja koda i njegove masovne distribucije.
Upravo je incident iz srpnja pokazao vrijednost tog pristupa.
Problematična verzija bila je objavljena, ali još nije stigla do korisnika.
U svijetu automatskih ažuriranja to je posebno važno. Bez takve zaštitne zone kompromitirano izdanje popularnog plugina moglo bi se vrlo brzo instalirati na velik broj stranica.
Značenje same promjene
Za prosječnog administratora WordPress stranice uglavnom nema dodatnog posla.
Sigurnosni pregled odvija se na infrastrukturi WordPress.org prije distribucije nove verzije.
Ako je izdanje blokirano, korisniku ono jednostavno neće biti ponuđeno kao standardno ažuriranje.
Dobra je to vijest, ali ne znači da vlasnici WordPress stranica mogu zanemariti ostale sigurnosne mjere.
Automatizirani pregled prvenstveno predstavlja dodatnu obranu distribucijskog kanala.
Ne može riješiti sve sigurnosne probleme koji već postoje na nekoj stranici, niti može zamijeniti redovito održavanje.
Administratori i dalje trebaju redovito ažurirati WordPress, dodatke i teme, ukloniti softver koji više ne koriste, ograničiti administratorske ovlasti, koristiti snažnu autentifikaciju i održavati pouzdane sigurnosne kopije.
Jednako je važno pažljivo birati koje će dodatke instalirati.
Veliki korak za sigurnost WordPressa
Automatizirani sigurnosni pregled neće spriječiti svaku ranjivost i WordPress to ni ne tvrdi.
Ali mijenja mjesto na kojem se pokušava zaustaviti problem.
Umjesto da se kompromitirano ažuriranje prvo proširi među korisnicima, a sigurnosni istraživači i WordPress tim reagiraju nakon toga, sada postoji mogućnost da visokorizični kod bude zaustavljen prije masovne distribucije.
Za platformu čija se snaga u velikoj mjeri temelji na ogromnom ekosustavu dodataka, to je značajna promjena.
WordPress pritom zadržava mogućnost ljudske intervencije kod pogrešnih nalaza, dok automatizacija preuzima ono što računala mogu raditi kontinuirano: analizirati svako novo izdanje i odmah zaustaviti ono koje prijeđe sigurnosni prag.
Plugins Team najavio je da će sustav nastaviti prilagođavati kako bude prikupljao više podataka, a posebno će važan biti feedback developera o lažno pozitivnim rezultatima.
U konačnici, nova zaštita ne rješava problem ranjivih WordPress dodataka jednom zauvijek. No uvodi važnu prepreku između potencijalno opasnog koda i milijuna web stranica koje vjeruju službenom sustavu ažuriranja.
Povjerenje u ažuriranja jedan od temelja sigurnosti svakog modernog softverskog ekosustava.


